 7 hours ago
2
Debian이 33개 CVE를 수정하기 위해 개별 패치를 백포트하는 대신 rsync를 3.5.0으로 올림. 보안 수정 외 추가 변경을 분석한 결과, 버전 업그레이드의 위험이 더 낮다고 판단함 운영자가 지정한 경로에서 신뢰하지 않는 사용자 소유의 심볼릭 링크를 더 이상 따라가지 않음. 기존 환경에 영향을 줄 수 있는 동작 변경은 버전 업그레이드 자체가 아니라 CVE 수정에서 비롯됨 제한 실행 도구 rrsync가 --debug를 거부하고, 하위 디렉터리 제한 시 필터 파일의 외부 경로 접근과 업로드를 통한 장치/특수 파일 생성을 차단함 rsyncd 접근 제어가 강화되어 PROXY 프로토콜 설정, 호스트 이름 해석 실패, 그룹 및 호스트 패턴 처리에 따라 기존에 허용되던 접속이 차단될 수 있음 rsync-ssl이 서버 인증서를 검증하며, 기본 openssl 백엔드는 요청한 호스트 이름도 확인함. stunnel과 gnutls 백엔드는 CA 인증서를 지정하거나 검증 예외를 명시해야 실행됨 업그레이드와 파일 경로 처리 변경 Debian의 trixie-security 패키지를 3.5.0+ds1-0+deb13u1 로 업그레이드해 33개 CVE를 수정함 개별 패치 백포트보다 버전 업그레이드가 위험이 낮다는 분석에 따른 결정임 기존 환경에 영향을 줄 수 있는 주요 변경 외 전체 목록은 /usr/share/doc/rsync/NEWS.md.gz에서 확인 가능함 운영자가 지정한 경로는 구성 요소별로 해석하며, 심볼릭 링크 소유자가 root 또는 rsync 실행 사용자일 때만 따라감 대상은 목적지 디렉터리, --backup-dir, --temp-dir, --partial-dir, --link-dest, --compare-dest, --copy-dest, --log-file, --password-file, --files-from, --include-from, --exclude-from, --write-batch, --read-batch 인자 및 --filter 병합 파일임 다른 사용자 소유의 링크는 "refusing to follow a symlink owned by an untrusted user" 오류로 거부함 --insecure-links 로 이전 동작을 복원할 수 있으나 로컬에만 적용되며 데몬은 이를 무시함. 신뢰하는 특정 모듈에는 해당 모듈 설정에 insecure links = yes를 지정해야 함 rrsync는 모든 호출에서 ...
Related

터보 하스켈(Turbo Haskell)
2 hours ago
1
Shimano 자전거 박물관 방문기
3 hours ago
2
Rust 1.99.0 발표
3 hours ago
2
arXiv의 개정된 제출 횟수 제한 정책
4 hours ago
2
싱가포르 정부가 운영하는 데이팅 서비스는 어떻게 작동하나
5 hours ago
5
EU 아동 온라인 안전 법안, EU KIDS Act
5 hours ago
3
Opus 5.5로 도도의 새로운 목격 기록 발견하기
6 hours ago
3
Frog와 Toad, 그리고 점점 더 유능해지는 기계들
6 hours ago
3
Popular

네팔 홍수 버티고 명소된 ‘기적의 초록집’…집주인이 밝힌 비밀은
4 weeks ago
88
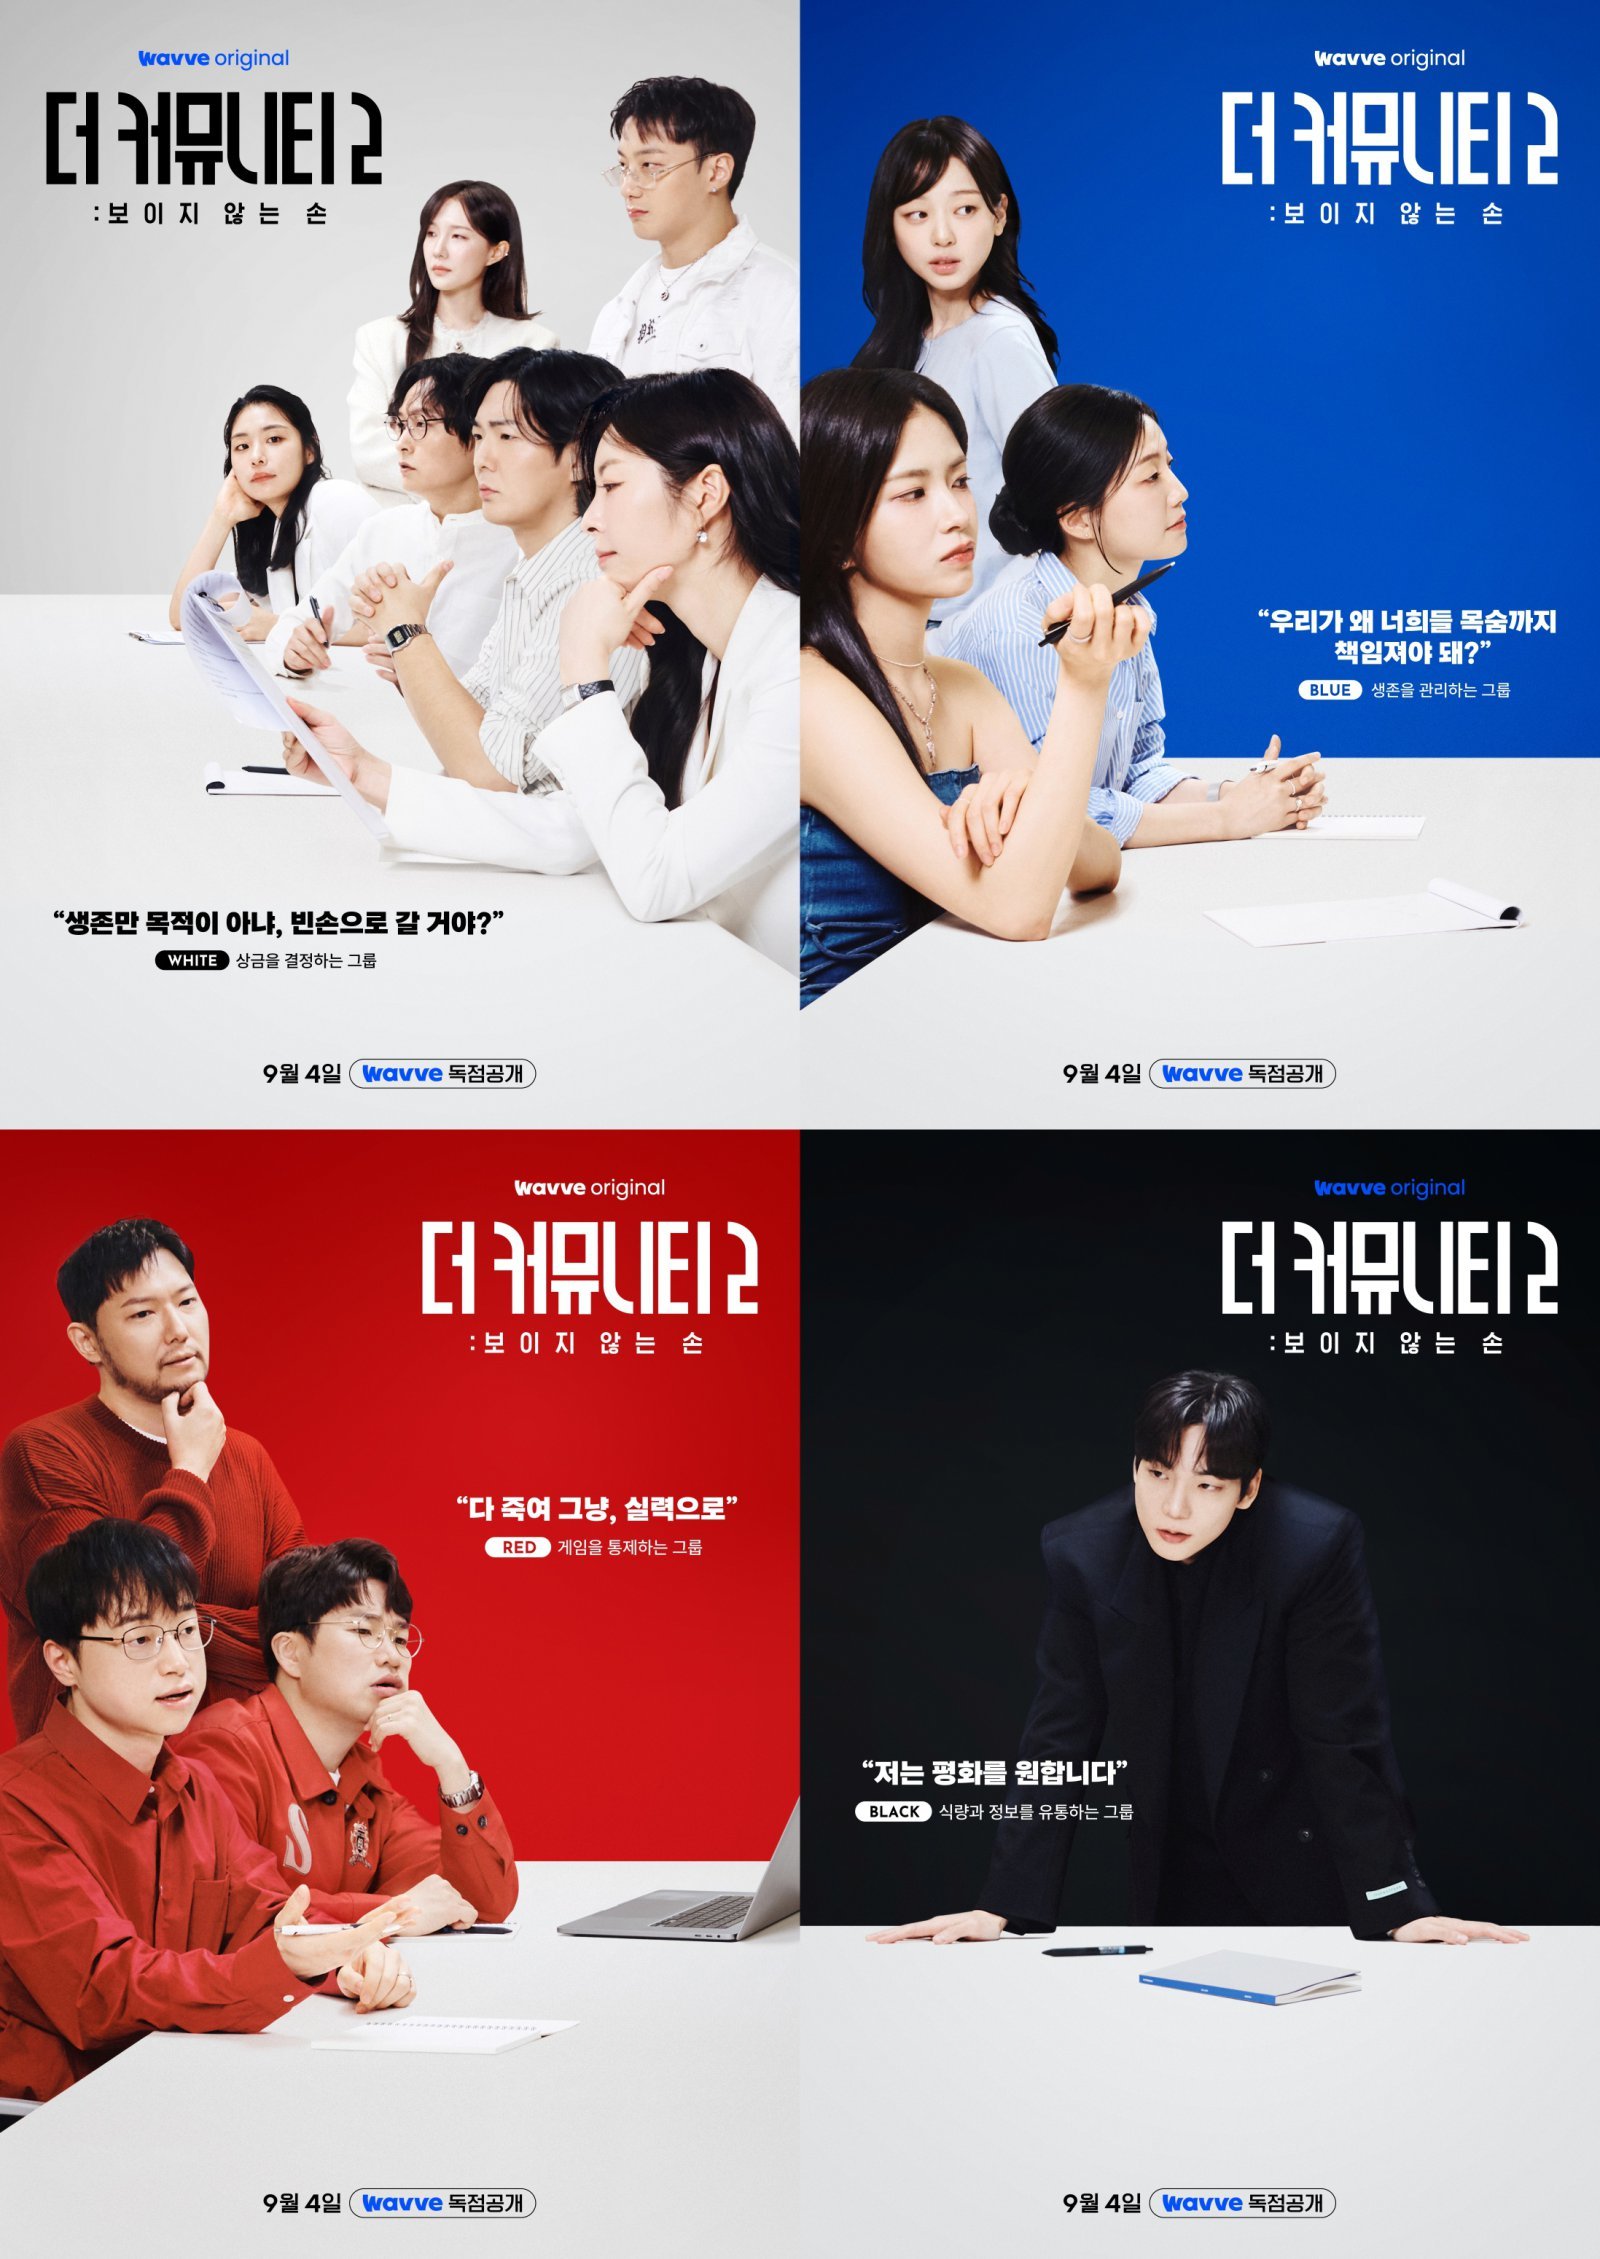
돈·생명·게임·식량 독점…‘더 커뮤니티2’ 살벌한 생존 구조 (더 커뮤니티2)
4 weeks ago
72

베스티 ‘연애의 조건’, 13년 만에 역주행…글로벌 차트까지 접수
3 weeks ago
71

‘아시아 프로야구 최강팀 가리자’ 2026 APBC, 11월 12~15일 도쿄돔서 열린다
4 weeks ago
69

이란 前대통령 “명예롭게 전쟁 끝내야” 종전 국민투표 제안
3 weeks ago
67

24세 유명 먹방 인플루언서 돌연 사망…3일 전 건강 이상 고백
3 weeks ago
60

"소비자와 직접 만날 공간 필요 … AI·헬스케어·교육 기업, 오피스 수요 넘쳐"
3 weeks ago
58
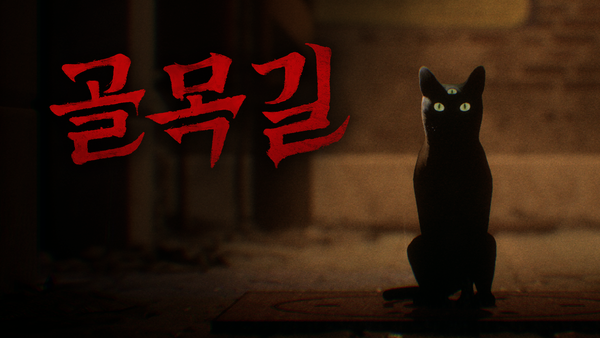
[올해의 우수게임] 인디게임 부문 에이아이엑스랩 '골목길: 귀흔'
2 weeks ago
57
Product Engineer의 가능성과 조건: 대규모 예산이 투입되는 프로젝트에서 확인하다
4 weeks ago
57
 English (US) ·
© Clint's Theme Park 2026. All rights are reserved
