 1 hour ago
1
서지용 상명대 경영학부 교수 등록 2026-10-21 오전 5:00:03 수정 2026-10-21 오전 5:00:03 가 가 [서지용 상명대 경영학부 교수] 금융거래를 하려는 고객에게는 인증과 보안프로그램 설치를 거듭 요구하면서 정작 고객정보를 보관한 금융회사의 시스템은 매번 뚫린다. 최근 금융권의 연쇄 정보 유출 사고가 드러낸 역설이다. 소비자는 보안을 이유로 각종 불편을 감수하지만 사고가 터지면 비밀번호 변경과 추가 인증을 다시 요구받는다. 이번 사고를 ‘인공지능(AI)이 너무 강력해졌다’는 이야기로만 설명해서는 안 된다. AI는 취약점을 찾거나 반복 공격을 수행하는 속도를 높일 수 있다. 하지만 허용되지 않은 사람이 고객정보를 조회하지 못하도록 막는 책임은 금융회사에 있다. 로그인 여부만 확인해서도 부족하다. 요청이 들어올 때마다 해당 사용자가 해당 고객정보를 볼 권한이 있는지 서버에서 검증해야 한다. 고객에게 복잡한 인증을 요구하면서 회사의 조회 서비스에서 권한 검증을 놓쳤다면 보안의 무게중심이 잘못 놓인 것이다. 반면 소비자가 체감하는 금융 보안은 주로 자신의 기기에 설치하는 프로그램과 반복 인증이다. 이들 수단이 모두 불필요하다는 뜻은 아니다. 악성코드나 계정 탈취 등 특정 위험을 줄이는 기능은 필요하다. 문제는 고객 단말기 보호와 금융회사 서버 보호를 혼동하는 데 있다. 고객 PC에 프로그램을 여러 개 설치해도 은행 서버의 인증 우회, 접근권한 오류, 과도한 개인정보 조회를 대신 해결할 수는 없다. 사고가 발생했다고 소비자 인증을 더욱 복잡하게 만드는 대응부터 꺼내서는 안 된다. 먼저 어디가 뚫렸는지 확인하고 해당 경로를 막아야 한다. 금융회사의 설계 결함을 고객의 추가 인증으로 보완하려 하면 불편만 커질 수 있다. 보안은 소비자에게 책임을 이전하는 명분이 아니라 금융회사가 신뢰를 제공하기 위한 기능이어야 한다. 소비자 불편도 경제적 비용이다. 설치와 업데이트에 걸린 시간, 프로그램 충돌로 거래를 다시 시도하는 부담, 인증에 막혀 창구를 방문하는 비용은 금리나 수수료에 드러나지 않는다. 디지털 이용에 어려움을 겪는 고객에게 반복 인증은 거래 포기로 이어질 수도 있다. 금융 보안의 효과를 평가할 때는 침해 차단뿐 아니라 정상 고객의 이용 실패와 추가 부담도 함께 살펴야 한다. 한국의 금융 접근성이 세계 최하위라는 단정 없이도 이러한 비용을 줄여야 할 이유는 충분하다. 미국 연방 금융기관 검사 협의회(...
Related
[단독] “판권 탈취” vs “적법 계약”…격화한 ‘호카’ 판권분쟁, 칼 빼든 공정위
1 hour ago
0
PF 규제 유예에 '금융 불균형' 확대 우려
1 hour ago
1
[사설] 물가까지 밀어올리는 美 AI 투자…우려스러운 고금리
1 hour ago
0
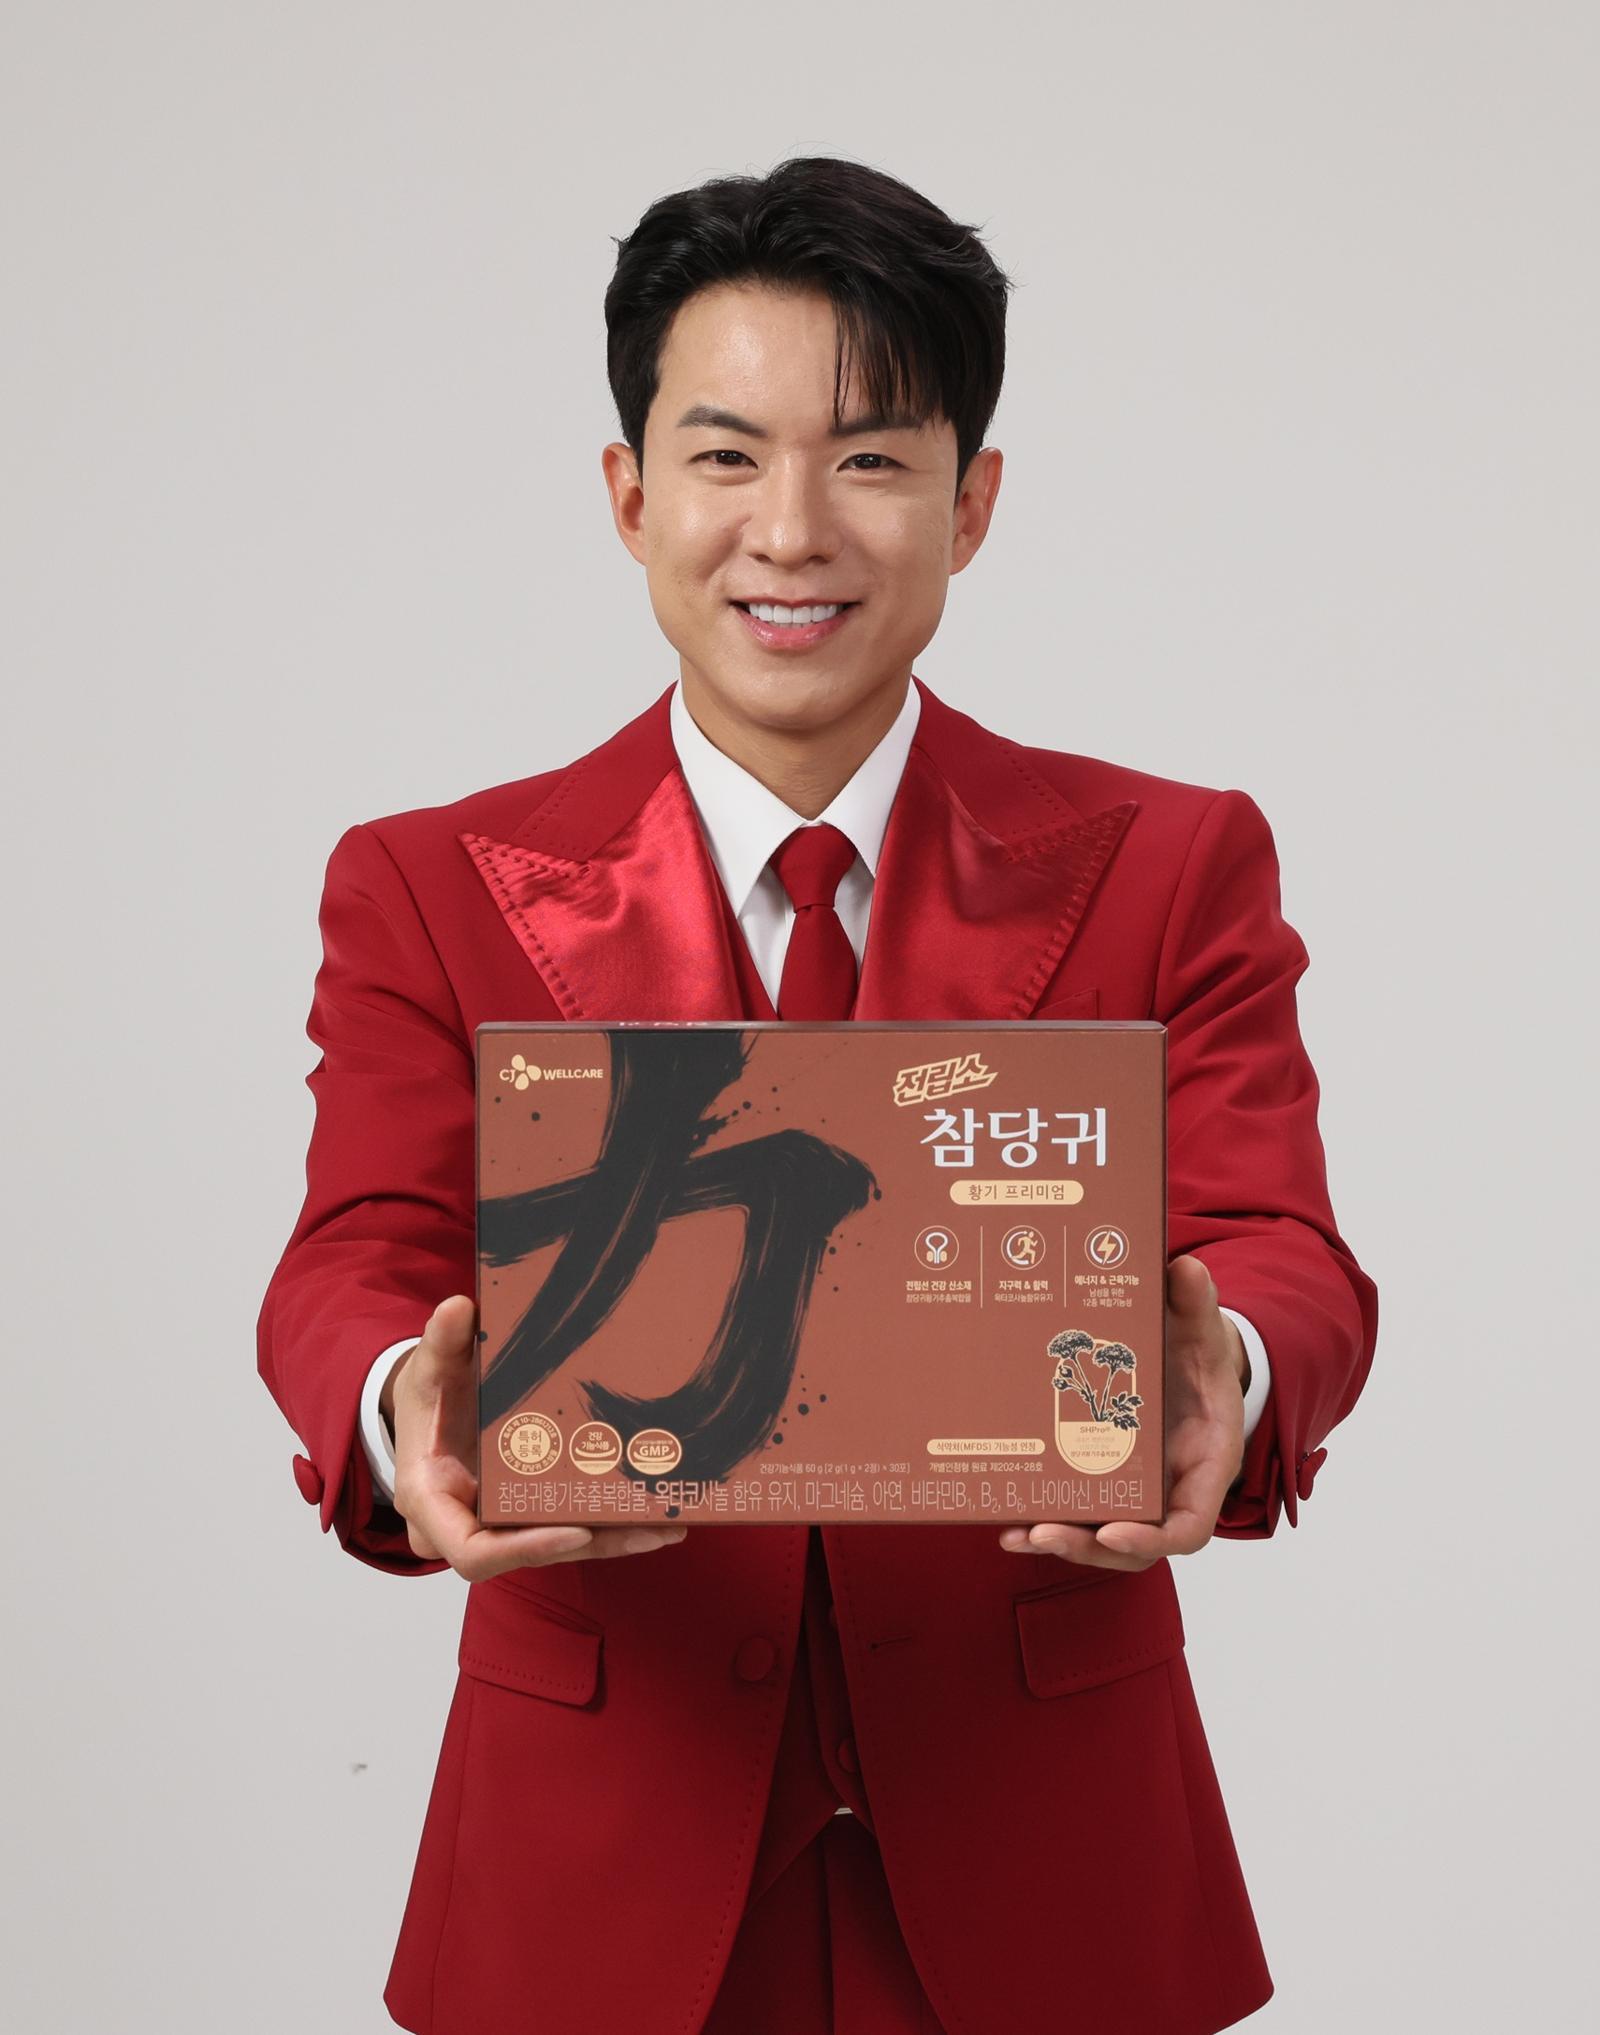
국가가 검증한 참당귀-황기 신소재, 중년 배뇨 고민 줄인다
2 hours ago
4
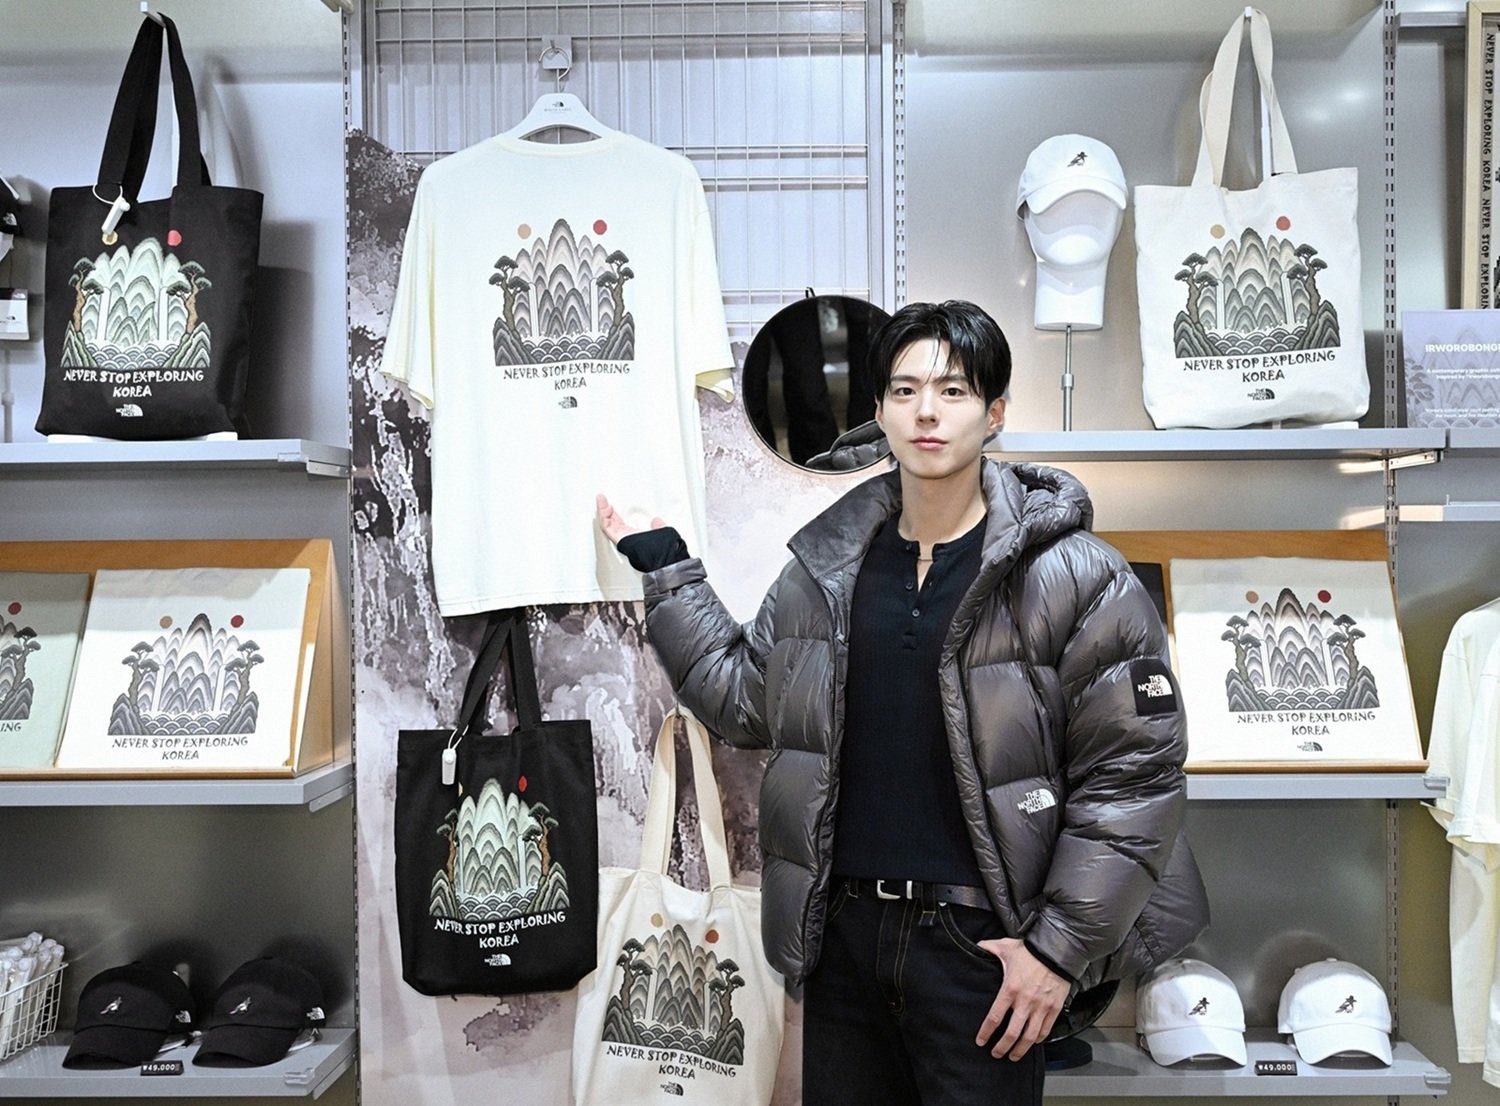
노스페이스 화이트라벨, 명동에서 글로벌 고객 잡는다
2 hours ago
1
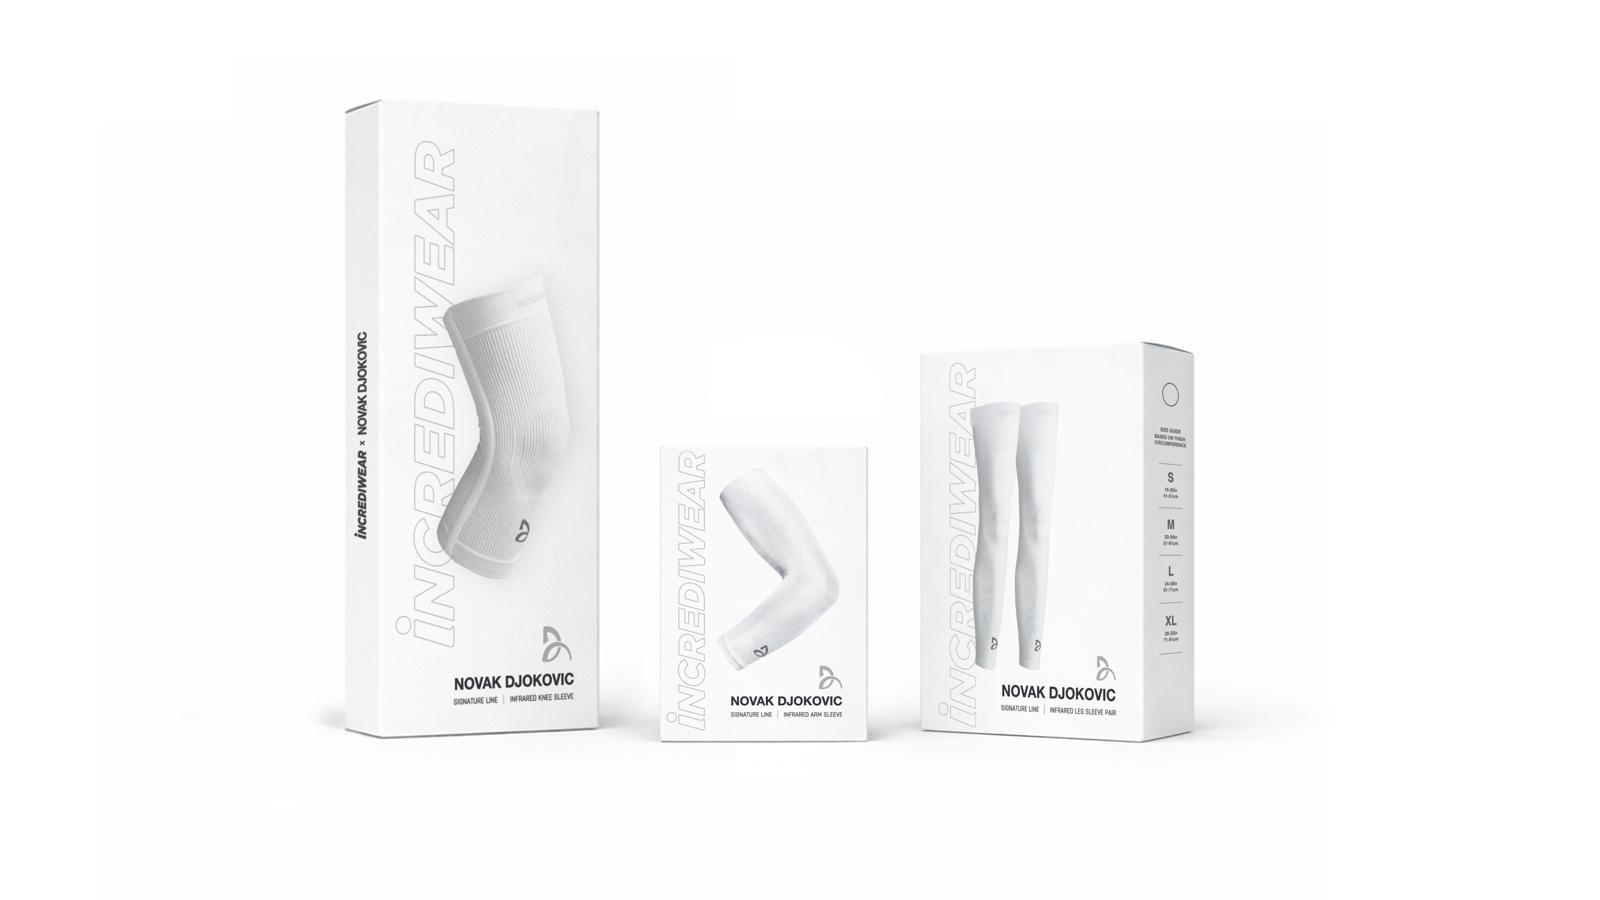
조코비치의 ‘비밀 무릎보호대’ 아시아 최초로 한국 출시
2 hours ago
3
모니모서 신규 계좌 개설하면 코스피 200 주식 1주 증정
2 hours ago
1
500원 과자부터 100만 원 페이백까지… PB에 할인을 더했다
2 hours ago
1
Popular
영탁 "임영웅과 자주 운동해, 축구 실력 1티어..장민호는 개발" [사당귀]
2 weeks ago
285

주말 새 2금융권까지 해킹피해 확산에…당국, 4일 전 금융업권 협회장·금융사 대표 긴급 소집
2 weeks ago
277

넷마블 ‘몬길: 스타다이브’, 1.4 대규모 업데이트…‘이자벨라’ 등장
2 weeks ago
276

임산부석 차지한 노인…다리 깁스한 34주 만삭 임산부는 결국
2 weeks ago
271

Show GN: 믹스독 — 같은 구독으로 더 많이 쓰는 오픈소스 코딩 에이전트
2 weeks ago
269

“군대 안가” 자랑한 축구대표팀에…안철수 “군대가 혐오시설? 군면제 없애야”
2 weeks ago
268

승부 가리기엔 11회가 모자랐다…KT, 연장 접전 끝 롯데와 2-2 무승부→매직넘버 2
2 weeks ago
265
한국큐빅, 매출 67% 차지 안산공장 생산중단…부산공장으로 통합
2 weeks ago
263

은행권 AI 연쇄해킹…공격서버에 ‘중국어 문자열’ 있었다는데
2 weeks ago
255

평택시흥고속도로서 트럭이 승용차 2대 추돌…트럭 운전자 사망
2 weeks ago
247
 English (US) ·
© Clint's Theme Park 2026. All rights are reserved
