 1 day ago
1
[대통령-‘1호기’ 탑승자 정보 유출] 구글이 인수한 보안점검 사이트 유료고객에 업로드 파일 제공 악성코드 무관한 문서도 공유 대상 홈피엔 “개인정보 제출 말라” 경고 이재명 대통령 부부를 포함한 공군 1호기 탑승자 168명의 개인정보가 5개월가량 노출된 웹사이트는 악성코드 분석 플랫폼 ‘바이러스토털(VirusTotal)’이다. 바이러스토털은 70개 이상의 외부 백신 검사 엔진 등을 활용해 이용자가 올린 파일이나 인터넷 주소가 악성코드에 감염됐는지를 확인해 준다. 마이크로소프트(MS) 등 해외뿐 아니라 안랩이나 이스트시큐리티 등 국내 보안업체의 검사 엔진도 활용한다. 2004년 스페인의 사이버보안 업체 ‘히스파섹’이 개발해 2012년 구글이 인수했다. 바이러스토털은 이용자가 올린 파일을 외부에 공유하는데, 이 시스템이 문제를 키웠다. 바이러스토털은 유료 고객이나 협력 업체에 플랫폼에 제출된 파일 중 일부를 제공한다. 새로운 악성코드를 분석하고 대응할 수 있도록 지원하려는 취지다. 문제는 악성코드와 무관한 문서도 공유 대상이 된다는 점이다. 이번 공군 1호기 탑승자 자료처럼 민감한 기밀 사항이 포함된 파일이 제출될 경우 외부에 노출될 위험이 있다. 바이러스토털 역시 자사 웹사이트에 “제출한 샘플은 보안 커뮤니티와 공유된다”며 “개인정보는 제출하지 말라”고 경고하고 있다. 경기 과천시 중앙선거관리위원회 청사. 2026.11.2. 뉴스1 과거에도 이 플랫폼을 거쳐 개인정보가 유출된 사례가 있다. 2024년 5월 외주 업체 직원이 중앙선거관리위원회 내부 파일을 바이러스토털에 올렸다가 선관위 직원 3000여 명의 이름, 부서명, 인터넷 주소(IP주소) 등이 담긴 자료가 노출됐다. 이번 탑승자 명단 파일의 정확한 유출 경위는 밝혀지지 않았지만, 외부 해킹이 아니라 내부 관리자가 악성코드를 검사하는 도중 파일이 실수로 유출됐을 가능성도 점쳐진다. 일부 보안 솔루션은 사용자의 파일을 바이러스토털에 자동 공유하도록 설정되어 있다. 이 경우 사람이 해당 파일을 직접 올리지 않아도 민감한 파일이 외부에 유출될 수 있다. 전문가들은 외부 플랫폼을 이용할 때 파일에 민감한 정보가 들어있지 않은지 항상 꼼꼼히 확인하는 등 ‘보안 불감증’에 유의해야 한다고 조언한다. 염흥열 순천향대 정보보호학과 명예교수는 “보안 제품이 파일을 통째로 바이러스토털에 올리지 못하도록 설정하거나 제조업체에 해당 기능을 바꾸도록 요청해야 한다”고 말했다. © ...
Related
이 대통령 "부동산 투기 시대 끝내야…곧 3차 단속이니 시정하길"
2 hours ago
7
[단독] 북한 어선, 울릉도 근처 표류 중 발견…NLL 넘어왔나
2 hours ago
2
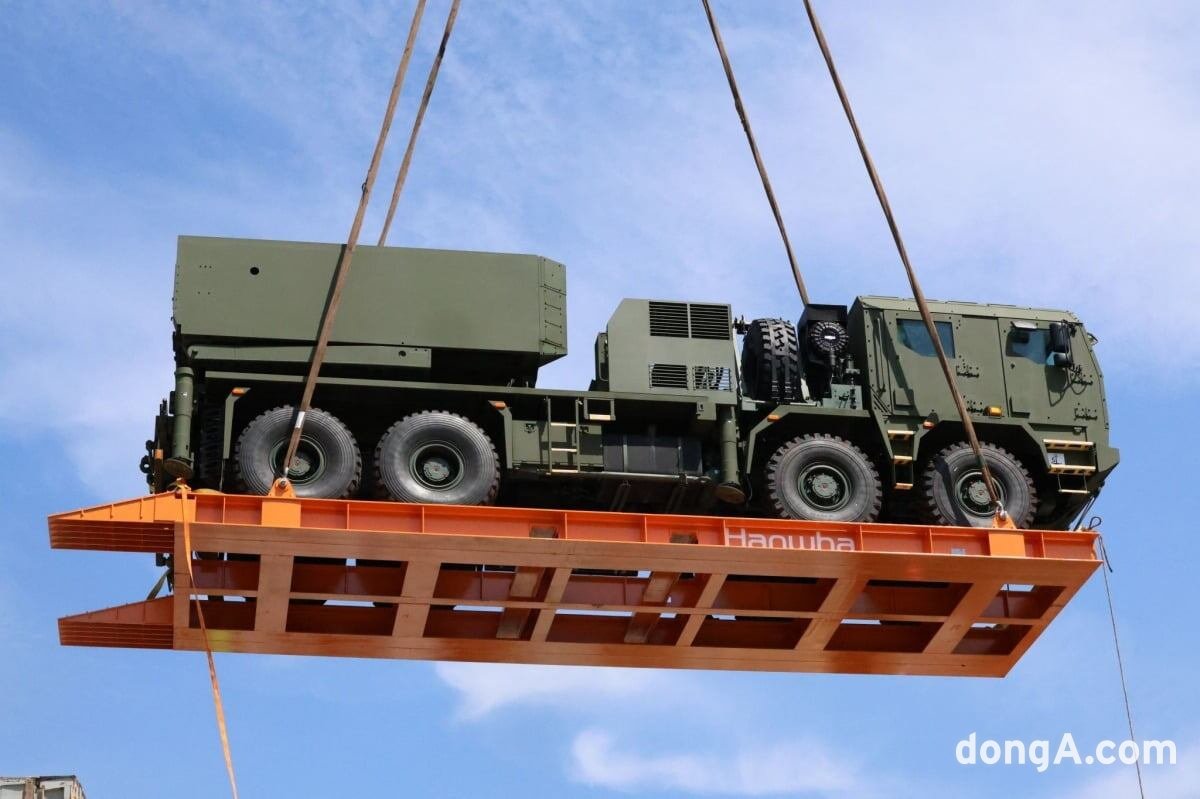
한화에어로스페이스, 유도미사일 ‘천무’ 폴란드 공장 착공…“방산 협력 확대 이정표”
2 hours ago
7
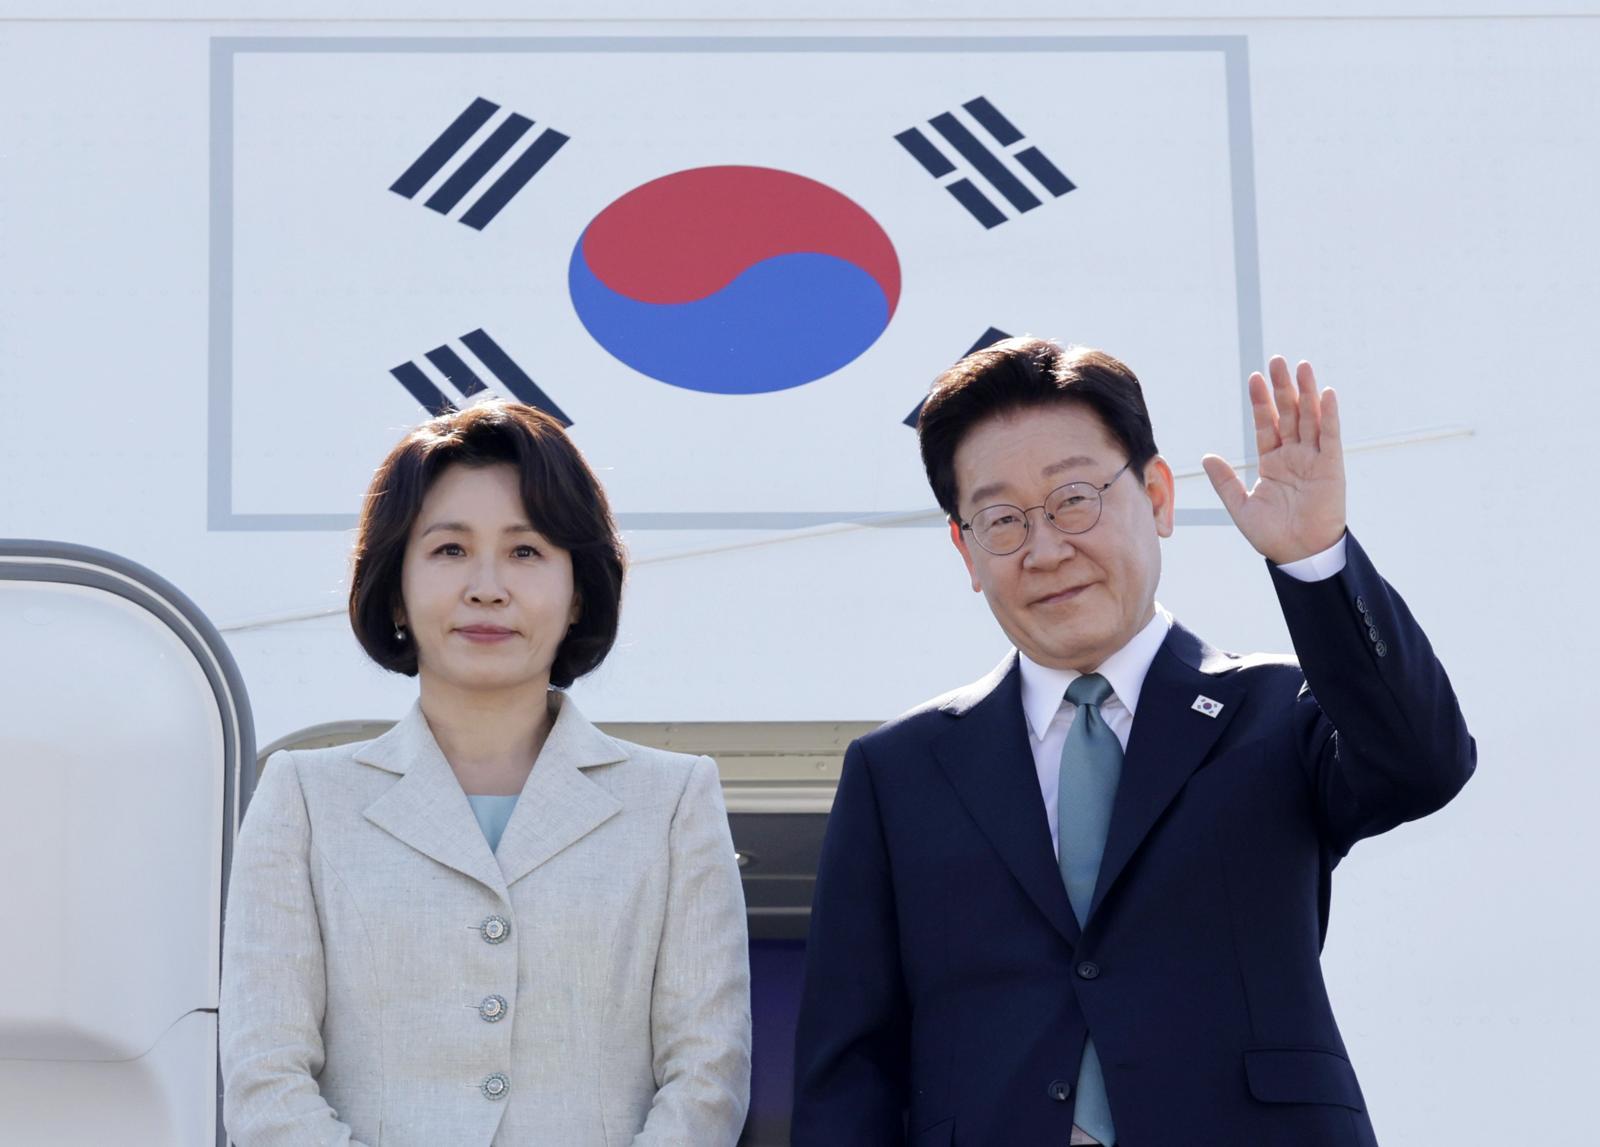
‘1호기 탑승자 개인정보 유출’ 외교부, 용역 업체 조사중
3 hours ago
2
홍익표, '조작기소 특검법' 비판 한동훈에 "책임감 느끼지 않느냐"
3 hours ago
6
'한동훈 복당' 군불 때는 국힘 중진들 "지도부 결단해야"
3 hours ago
2
李 “국외 혼외자, 韓법원에 ‘자녀 인정’ 소송땐 장기체류·취업 허용”
3 hours ago
5
"존경하지 않는 분이지만…" 추미애, 전두환 소환한 이유
3 hours ago
2
Popular

[ET특징주]펩트론, 일라이릴리 기술평가 종료 소식에 하락세
4 weeks ago
549

[美특징주]캠벨·제너럴밀스 등 강세…기술주 이탈해 소비재주로
2 weeks ago
544
[美특징주]레나, 버크셔해서웨이가 지분 매입 소식에 상승
4 weeks ago
401
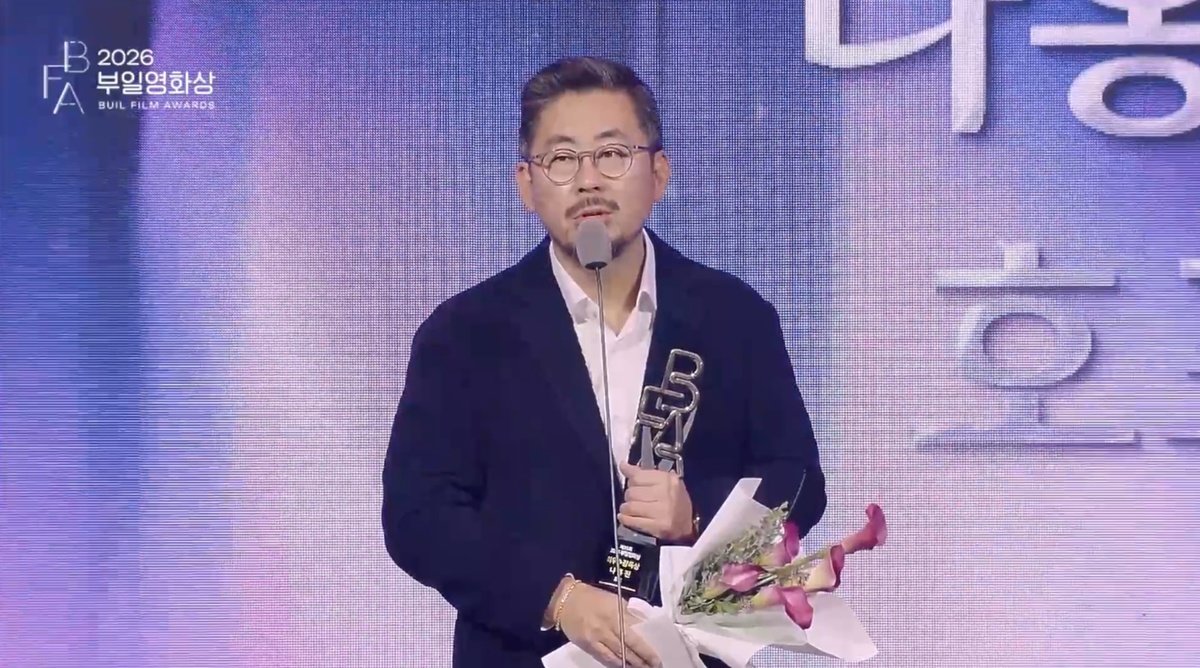
나홍진 감독 ‘호프’ 5관왕…최우수작품상=‘세계의 주인’ (종합)[2026 부일영화상]
4 weeks ago
380
[美특징주]휴렛패커드, AI 서버 신제품 공개에 주가 3%↑…신고가 경신
4 weeks ago
379
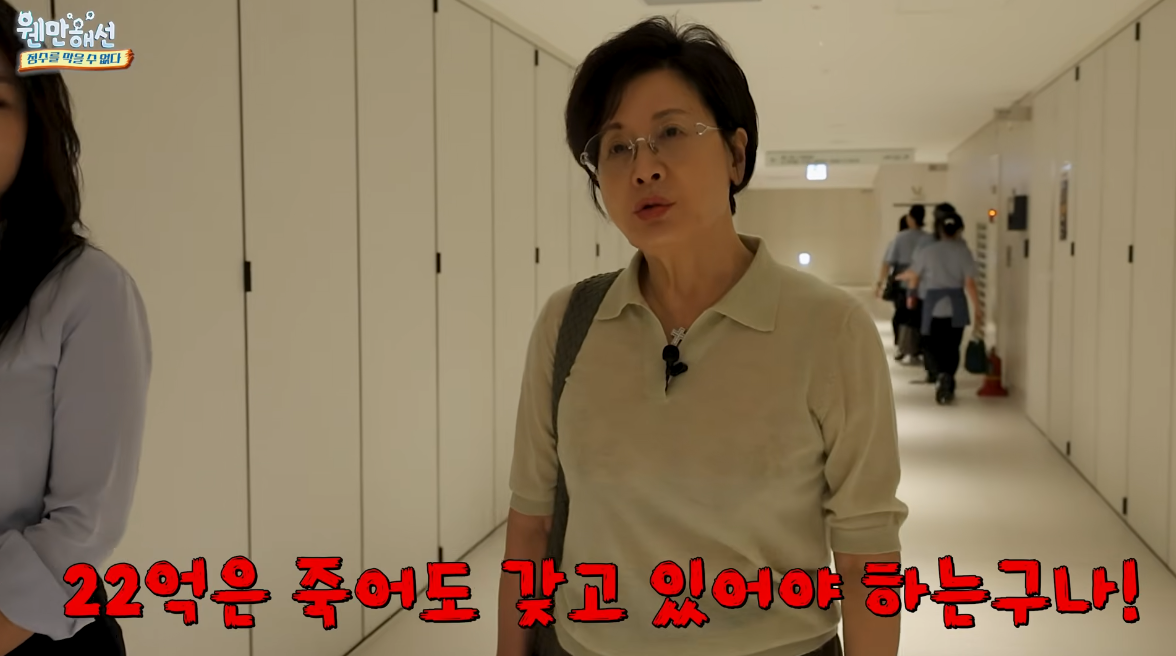
박정수, 230억 건물주다운 노후 플랜?…보증금 22억·월 500만원에 “마음에 들어”
4 weeks ago
379
[美특징주]마이크론, 메모리 호황 기대에도 4%↓…오픈AI 우려에 낙폭 확대
3 weeks ago
372
[美특징주]오픈AI관련株, 매출 기대치 하회에 동반 급락…코어위브 8%↓
3 weeks ago
370
[마켓톡스]금리 상승·AI주 선호에 밀린 소형주…매수 기회 올까-BTIG
3 weeks ago
368
한가인 “연정훈과 결혼 이틀 전 ‘못 하겠다’ 선언”…촬영장까지 찾아왔다
4 weeks ago
366
 English (US) ·
© Clint's Theme Park 2026. All rights are reserved
