 1 hour ago
1
Hacker News 의견들 OpenAI나 Anthropic에서 자신들이 만드는 것이 세상을 파괴할 수도 있다고 진심으로 믿는다면, 이런 일은 대중을 설득하는 데 전혀 도움이 되지 않음. 위험해서 일부에게만 공개한다면서 Linux 버그 79개를 손쉽게 찾았다고 대대적으로 홍보했지만, GKH에 따르면 대부분은 버그가 아니었고 나머지도 거의 사소하거나 심각하지 않아 전부 고치는 데 1시간이면 충분했음. 모델이 위험하지 않거나 뛰어나지 않다는 증거는 아니지만, 이번 발표와 앞으로의 발표까지 의심하기 너무 쉬워짐. 수정 시간과 심각도가 무슨 관계인지 모르겠음. 심각한 버그도 한 줄로 고치는 경우가 많고, 어쩌면 대부분이 그럴 수도 있음. 진짜 작업은 그 한 줄을 찾아내고 이해하는 데 들어감. Mythos가 찾은 버그 중 심각한 것이 없었다는 이야기라면 별개의 논점임. 인상적이고 무척 편리한 기술이지만, 아직 Claude가 세상을 끝장내는 모습은 상상하기 어려움. 이런 일을 보면 다른 이들이 자기 모델 사용 경험에 대해 하는 말도 의심하게 됨. OAI가 거짓말하는 것인지, 아니면 LLM의 주장을 무비판적으로 받아들이다 현실 감각까지 잃는 AI 정신증의 일부인지 궁금함. Kernel Recipes 2026의 Mythos 슬라이드에서 눈에 띈 내용을 옮기면, 취약점 79개의 내역은 다음과 같음. 24개는 “뭔가 충돌했다”는 말뿐이고 세부 정보가 없었으며, 14개는 버그가 아니고, 3개는 완전히 지어낸 데이터였음. 15개는 최신 릴리스에서 이미 수정됐는데, 다른 개발자가 고친 것이 11개, Anthropic이 고친 것이 4개임. 수정이 필요한 20개는 악성 파일시스템 이미지를 가정한 7개, 네트워크 스택 중간에 악성 패킷을 주입할 수 있다고 가정한 2개, NOMMU 관련 2개, 신뢰할 수 없는 장치와 관련된 SCTP 네트워킹 문제 6개, 사소한 IPv6 네트워크 문제 2개, 로컬 악성 사용자와 관련된 GPU 드라이버 문제 1개로 나뉨. GKH는 이를 ‘진짜’ 버그 수정 10개라고 불렀음. 해당 분야 전문가에게 확인하면 무너질 보도자료를 무비판적으로 되풀이하는 거대한 과장 홍보 장치가 이 회사들 주변에 있는 듯함. 자원봉사로 보안을 관리하는 몇몇 오픈소스 저장소에서도 같은 일을 겪고 있음. 아주 큰 저장소는 아니지만 보안 연구자들의 관심을 받을 정도의 규모임. 쉽게 찾을 수 있는 실제 취약점은 대부분 몇 년 전에 사람이 이미 ...
Related

Tiny Brutalism
1 hour ago
1
Audionaut - 오픈소스 크로스플랫폼 멀티트랙 오디오 편집기
2 hours ago
1
ChatGPT의 Sites
2 hours ago
1
Apple Pass Designer
2 hours ago
1
Show HN: Opus 5.5에 가상 회화 캔버스 제공하기
3 hours ago
2
FLUX 3 Image
3 hours ago
1
ICC 판사가 말하는 미국 제재가 자신과 국제 법원에 미치는 영향
4 hours ago
3
Supabase, Turso 인수 추진
4 hours ago
1
Popular

네팔 홍수 버티고 명소된 ‘기적의 초록집’…집주인이 밝힌 비밀은
4 weeks ago
89
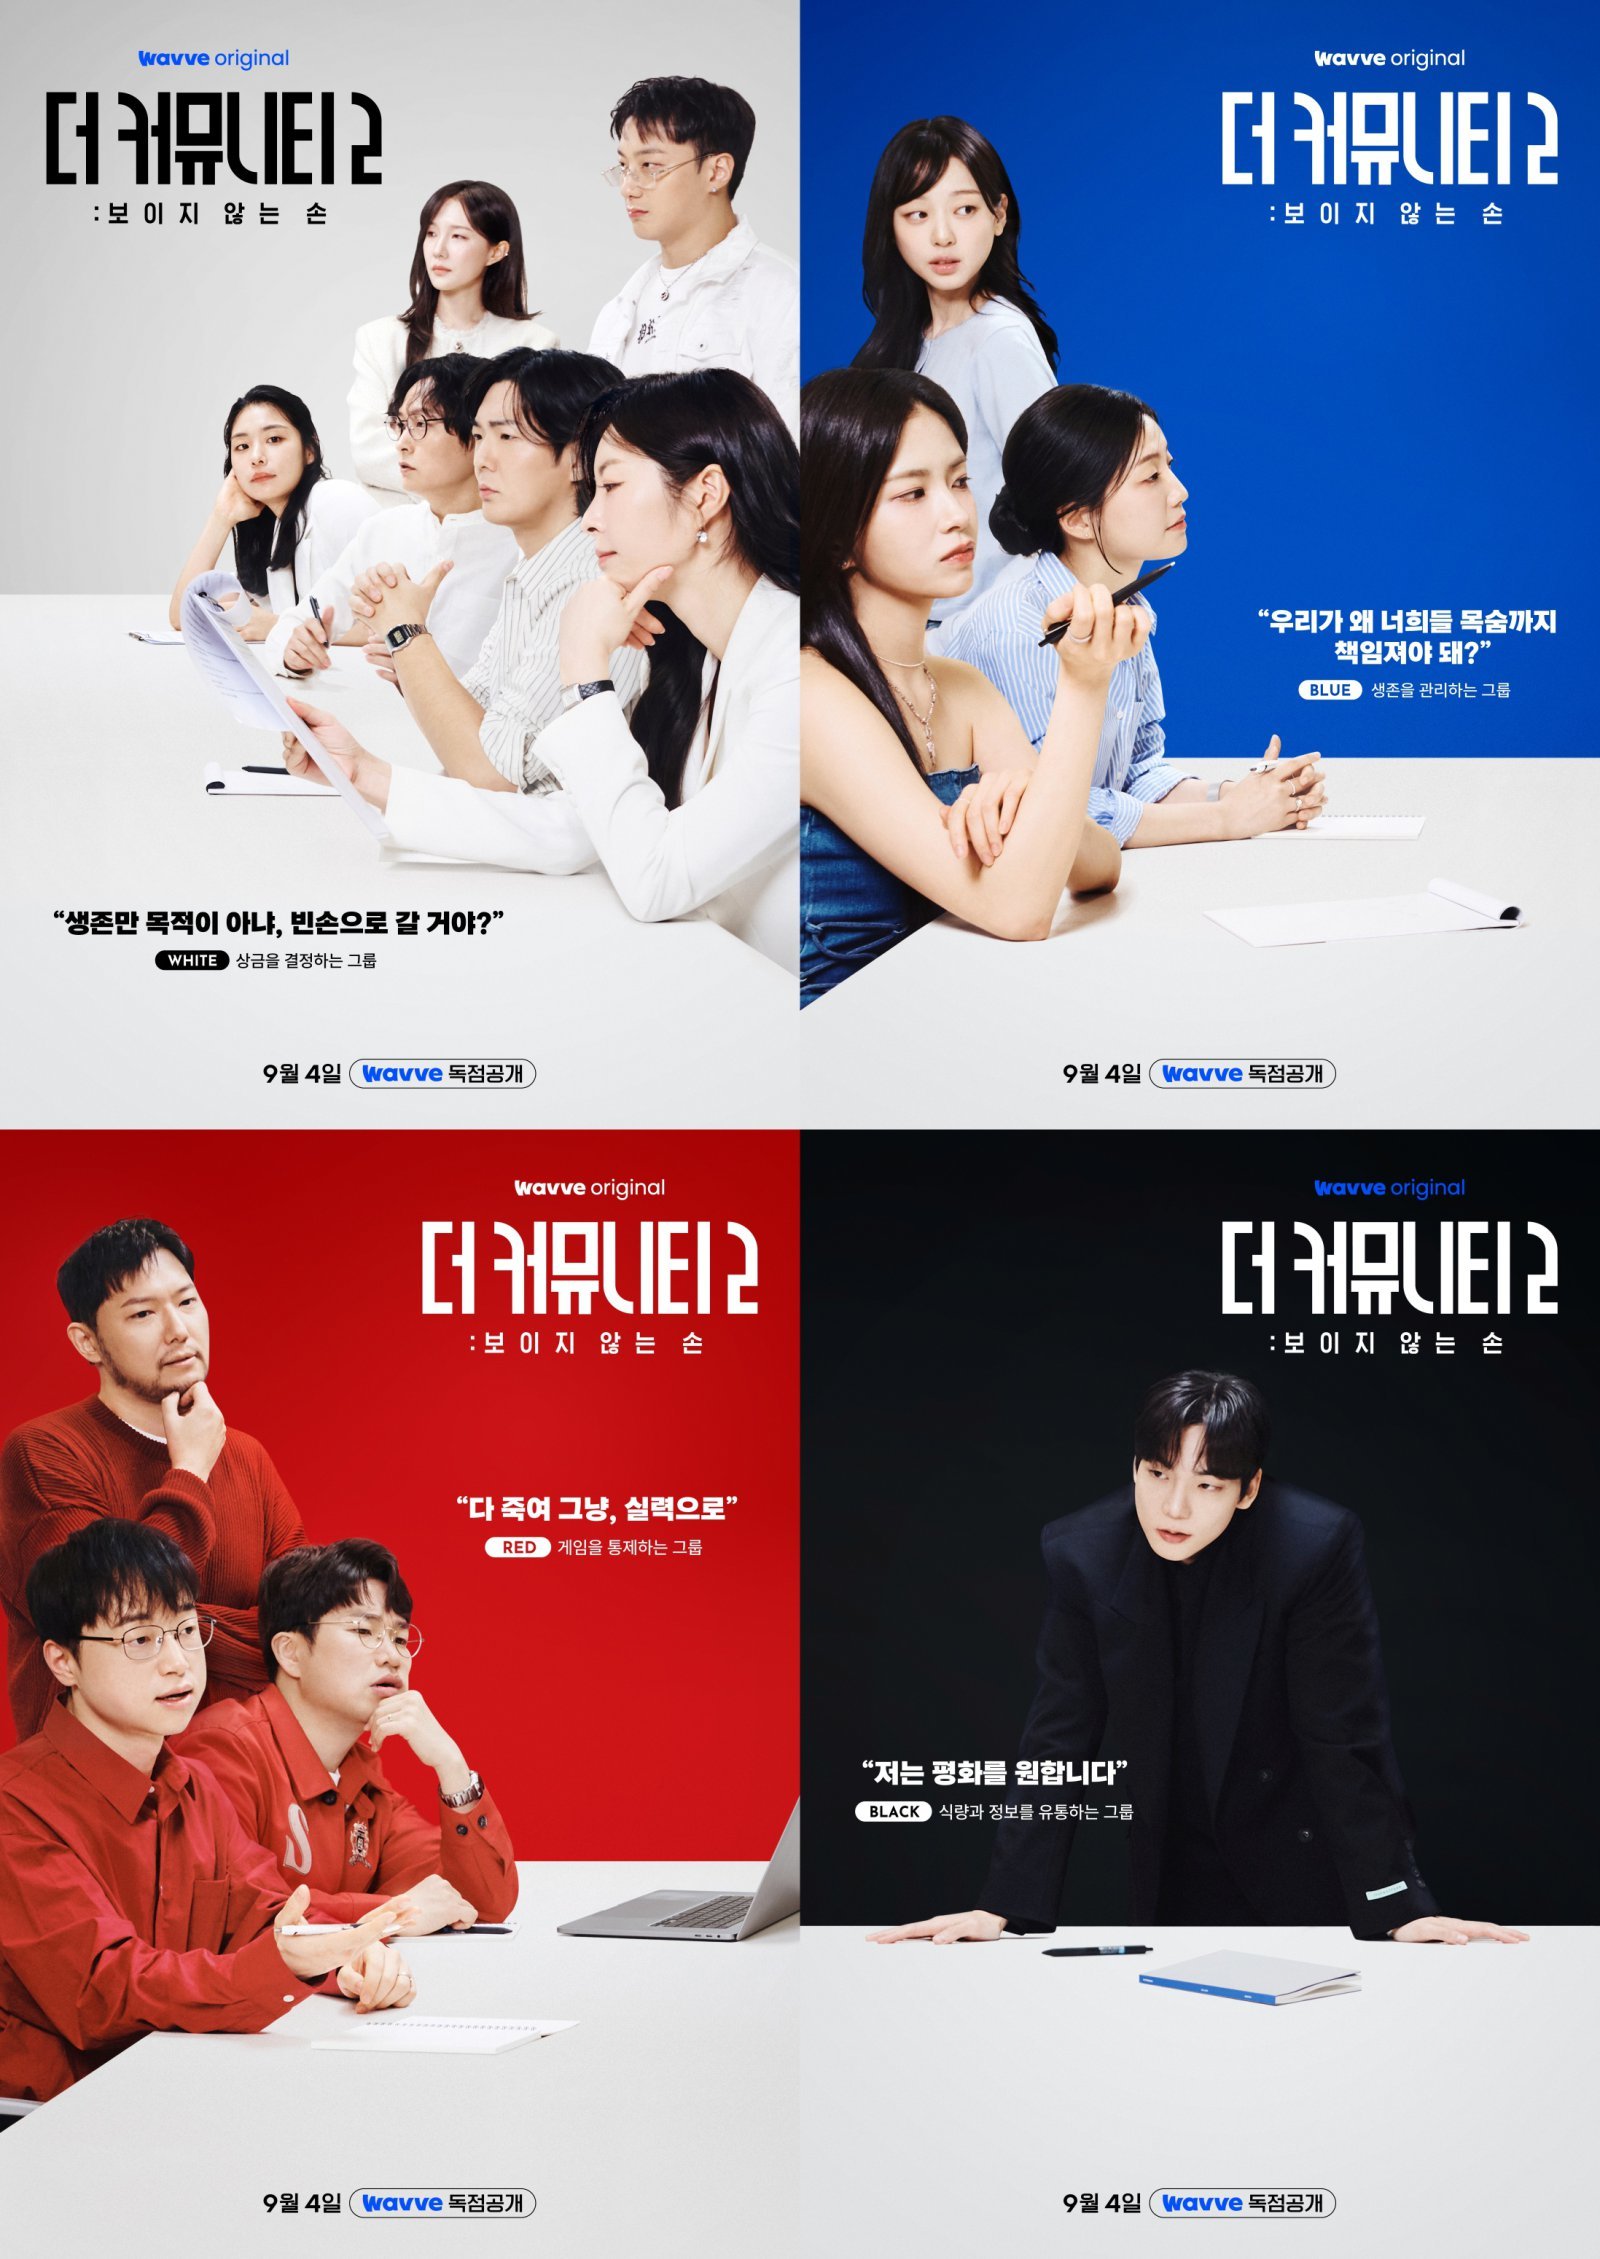
돈·생명·게임·식량 독점…‘더 커뮤니티2’ 살벌한 생존 구조 (더 커뮤니티2)
4 weeks ago
73

베스티 ‘연애의 조건’, 13년 만에 역주행…글로벌 차트까지 접수
3 weeks ago
72

‘아시아 프로야구 최강팀 가리자’ 2026 APBC, 11월 12~15일 도쿄돔서 열린다
4 weeks ago
69

이란 前대통령 “명예롭게 전쟁 끝내야” 종전 국민투표 제안
3 weeks ago
67

24세 유명 먹방 인플루언서 돌연 사망…3일 전 건강 이상 고백
3 weeks ago
60

"소비자와 직접 만날 공간 필요 … AI·헬스케어·교육 기업, 오피스 수요 넘쳐"
3 weeks ago
58
Product Engineer의 가능성과 조건: 대규모 예산이 투입되는 프로젝트에서 확인하다
4 weeks ago
58
[올해의 우수게임] 인디게임 부문 에이아이엑스랩 '골목길: 귀흔'
2 weeks ago
57
신민아, 시댁 사랑 듬뿍 받네…김우빈 가족 커피차 보냈다
2 weeks ago
52
 English (US) ·
© Clint's Theme Park 2026. All rights are reserved
