 1 week ago
13
뉴시스 국내 금융권에서 북한 인터넷주소(IP)를 통한 해킹 시도가 하루에만 440만 회 넘게 발생한 것으로 나타났다. 이달 초 금융권 해킹 사태가 알려진 후 북한 IP 공격이 공식 확인된 것은 처음이다.인공지능(AI) 에이전트를 활용한 것으로 추정되는 해킹이 금융권, 공공기관 등 전방위적으로 번지고 있는 가운데 북한이 해킹을 시도했을 가능성이 제기되고 있다. 시중은행에 이어 대신증권, 가상자산거래소 빗썸, 미래에셋자산운용 등에서도 침해 사고가 잇따라 확인되면서 해킹이 전 금융권으로 확산되고 있다. 28일 금융보안원에 따르면 보안원은 21일 금융사들에 ‘금융권 대상 북한 IP 접근(스캔) 공격 주의’라는 제목의 위기 경보·전파 사항을 전달했다. 21일 오전 3시부터 다수 북한 IP 대역에서 440만4101건의 스캔성 접근이 탐지됐다고 밝혔다. 스캔성 접근은 실제 해킹 전 탐색 작업 성격이다. 북한 IP가 확인됐지만 이를 북한 공격으로 단정하기는 어렵다는 게 금융 당국의 판단이다. 제3의 공격자가 북한 IP를 위장해서 공격했을 가능성이 있기 때문이다. 한편 대신증권은 28일 비대면 계좌 개설 서비스와 연결된 서버를 통해 고객 3만8490명의 개인·신용정보가 유출됐다고 밝혔다. 보안원 조사 결과 17일 대신증권에서 비대면 증권 계좌를 개설할 수 있는 서버에 6만 건 이상의 비정상적인 접근이 발생했다. 이 과정에서 고객 이름, 이메일, 주소, 접속 계정(ID) 등이 유출됐다. 미래에셋자산운용과 가상자산 거래소 빗썸에서도 업무 시스템에 비정상적인 접근이 생겨나며 임직원 정보 등이 유출됐다. 국가안보실은 이날 송기호 안보3차장 주재로 금융권 연쇄 해킹 대응 긴급점검회의를 개최하고 대신증권, 미래에셋자산운용, 빗썸 등에서 발생한 해킹 사고와 관련한 기관별 대응 상황을 점검했다. 금융감독원은 해킹 발생 금융사에 현장 점검반을 보내 현황 점검에 나섰다. 점검 과정에서 법 위반 사항이 발견되면 검사로 전환할 예정이다.경찰청 국가수사본부는 이들 금융사 해킹 사건에 대해 입건 전 조사(내사)에 착수했다. 국가수사본부는 이번 해킹 공격이 앞서 은행 등에서 발생한 침해 사건과 동일범의 소행인지 확인한다는 방침이다. 신무경 기자 yes@donga.com지민구 기자 warum@donga.com신규진 기자 newjin@donga.com© dongA.com All rights reserved. 무단 전재, 재배포 및 AI학습 이용 금지 좋아요...
Related
李대통령 장남, 주진우 명예훼손 고소…“골프장 간 적 없다”
19 minutes ago
0
李 “SNS 알고리즘 감옥에 갇히지 않아…욕도 보고 비난도 봐”
28 minutes ago
0
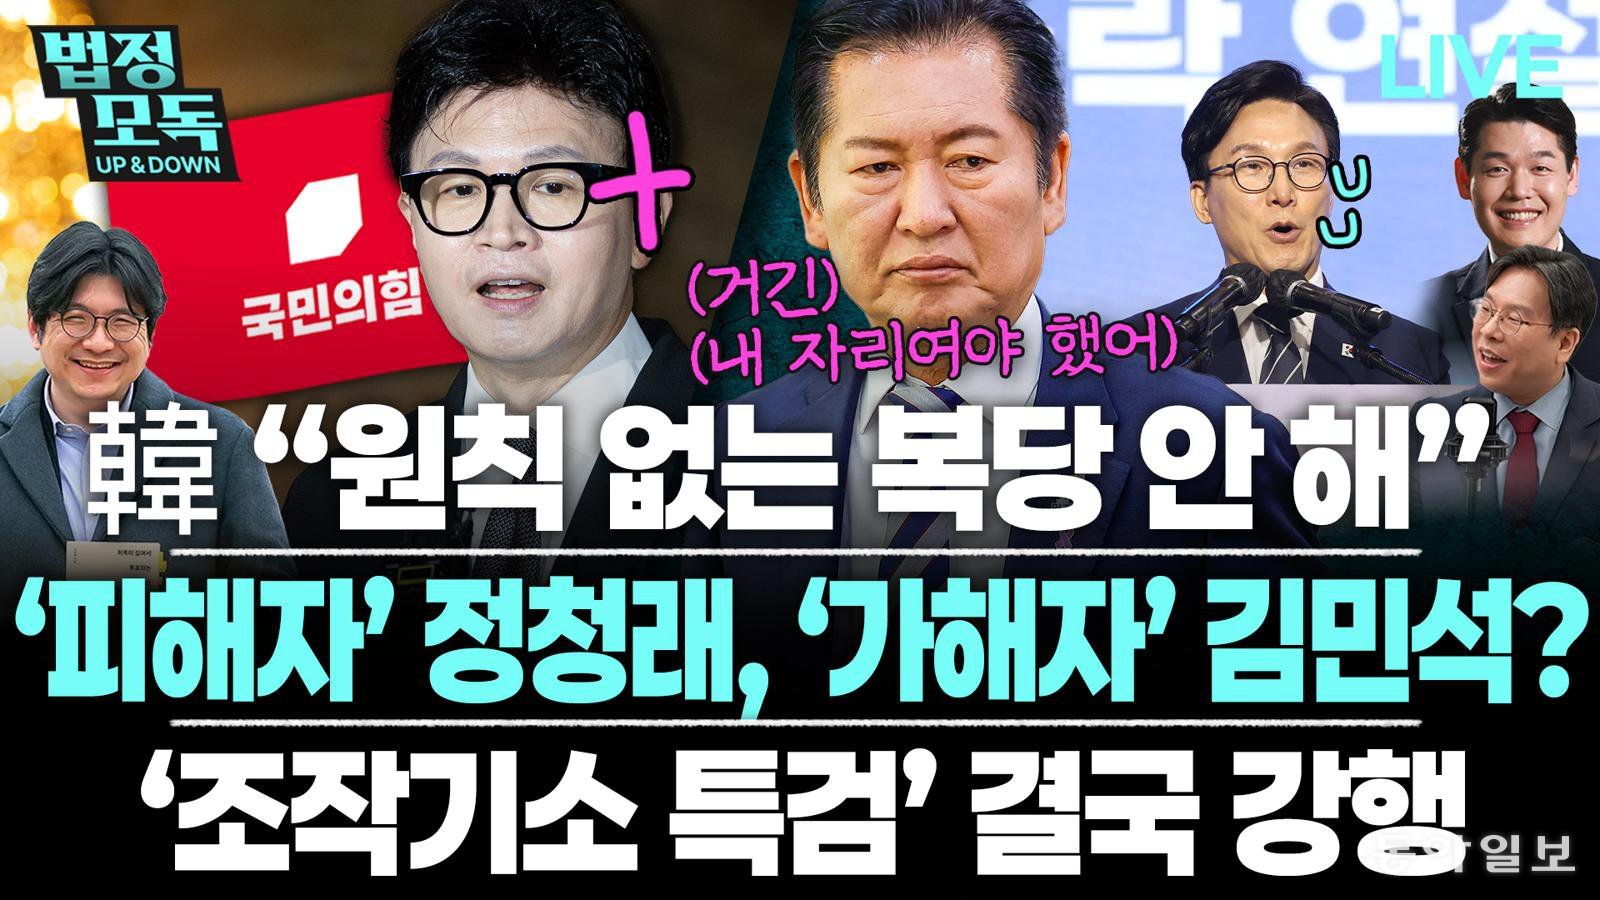
“조작기소 특검법, 李에 도움? 지지율 더 떨어뜨릴 것”[법정모독 업앤다운]
1 hour ago
0
이 대통령 "부동산 투기 시대 끝내야…곧 3차 단속이니 시정하길"
3 hours ago
7
[단독] 북한 어선, 울릉도 근처 표류 중 발견…NLL 넘어왔나
3 hours ago
2
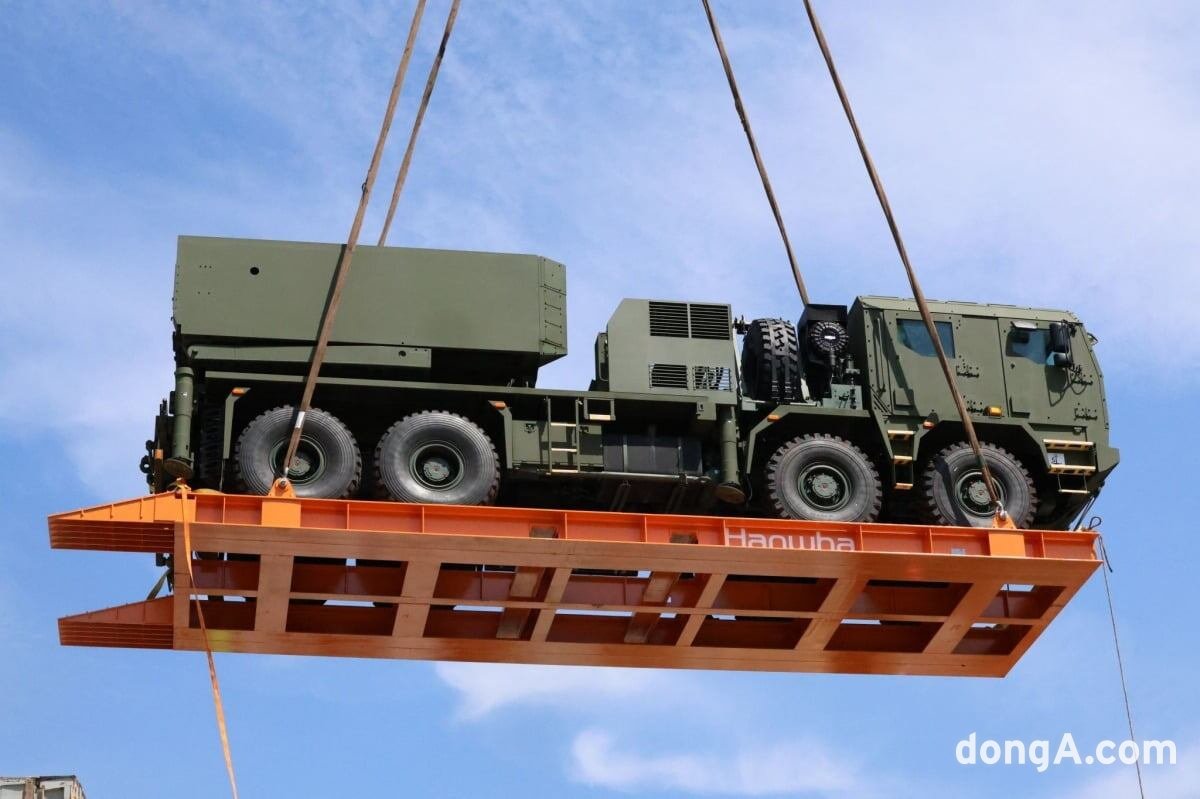
한화에어로스페이스, 유도미사일 ‘천무’ 폴란드 공장 착공…“방산 협력 확대 이정표”
3 hours ago
7
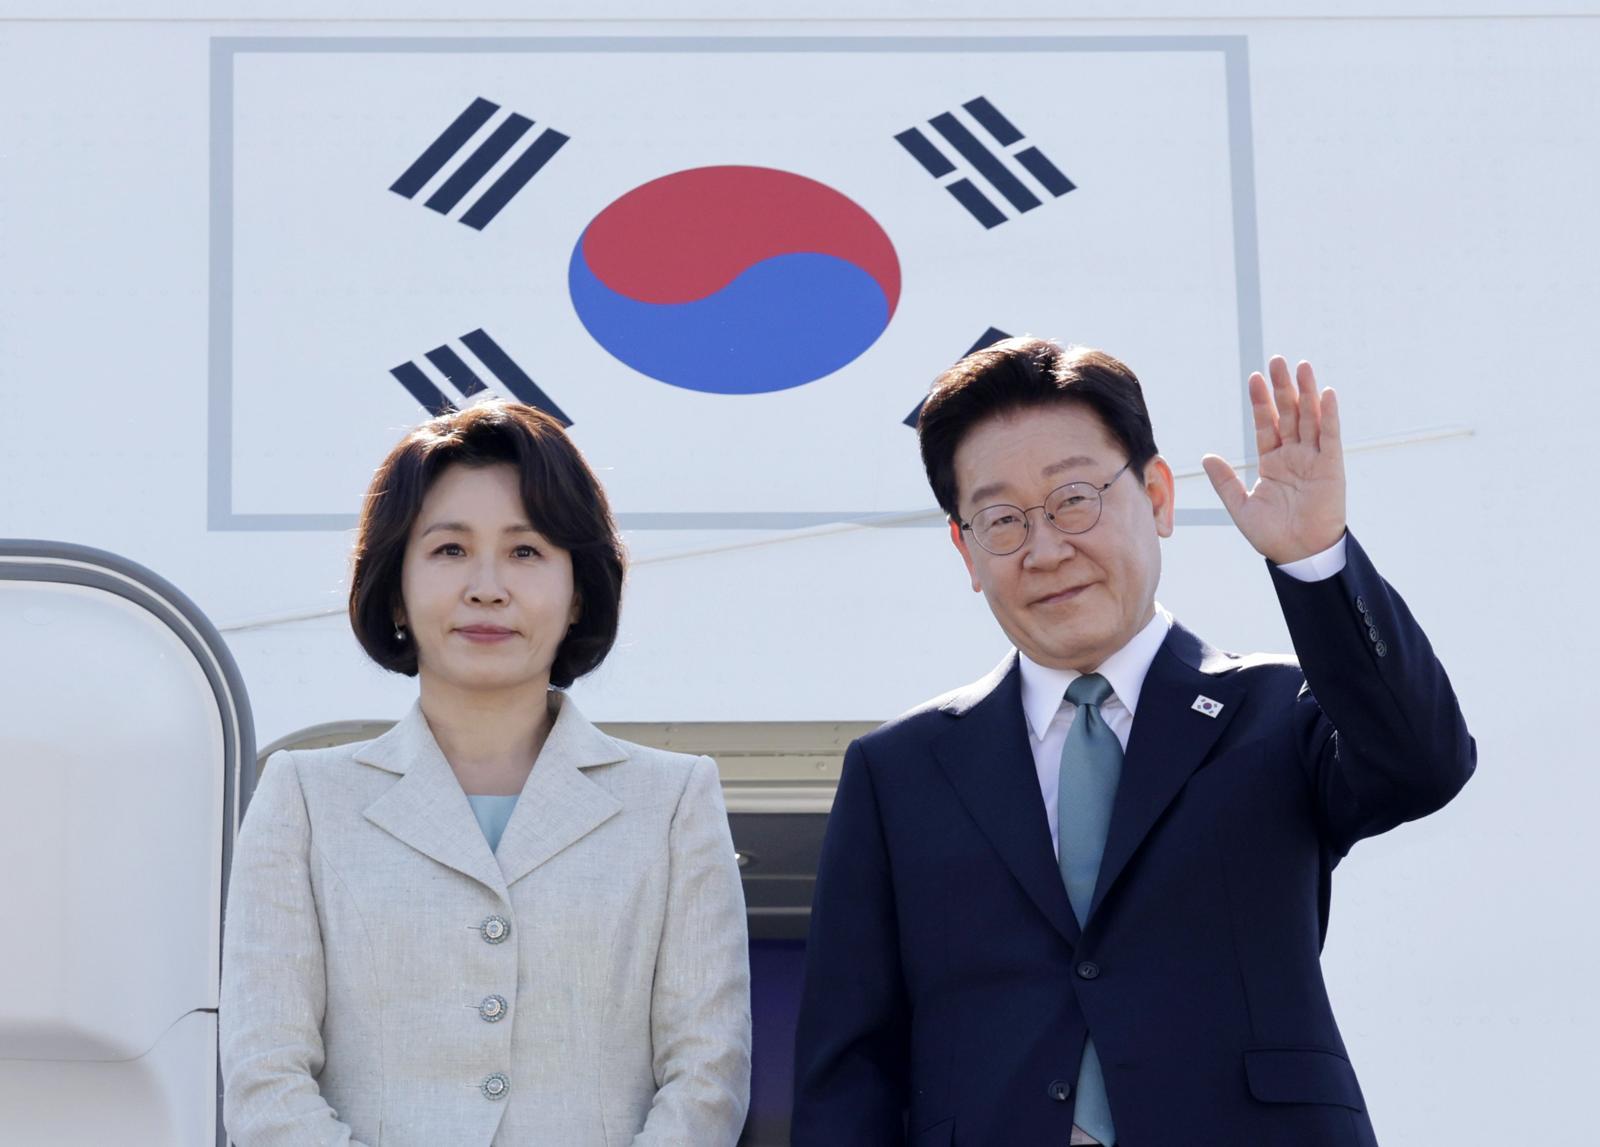
‘1호기 탑승자 개인정보 유출’ 외교부, 용역 업체 조사중
3 hours ago
2
홍익표, '조작기소 특검법' 비판 한동훈에 "책임감 느끼지 않느냐"
3 hours ago
6
Popular

[ET특징주]펩트론, 일라이릴리 기술평가 종료 소식에 하락세
4 weeks ago
549

[美특징주]캠벨·제너럴밀스 등 강세…기술주 이탈해 소비재주로
2 weeks ago
546
[美특징주]레나, 버크셔해서웨이가 지분 매입 소식에 상승
4 weeks ago
402
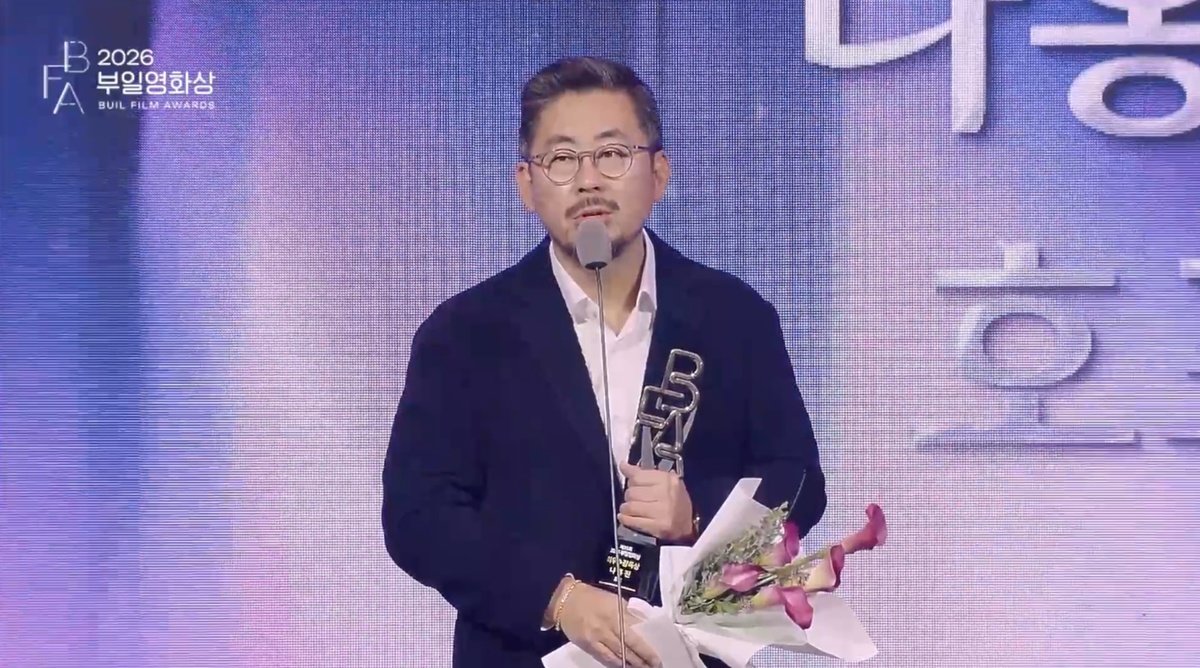
나홍진 감독 ‘호프’ 5관왕…최우수작품상=‘세계의 주인’ (종합)[2026 부일영화상]
4 weeks ago
381
[美특징주]휴렛패커드, AI 서버 신제품 공개에 주가 3%↑…신고가 경신
4 weeks ago
379
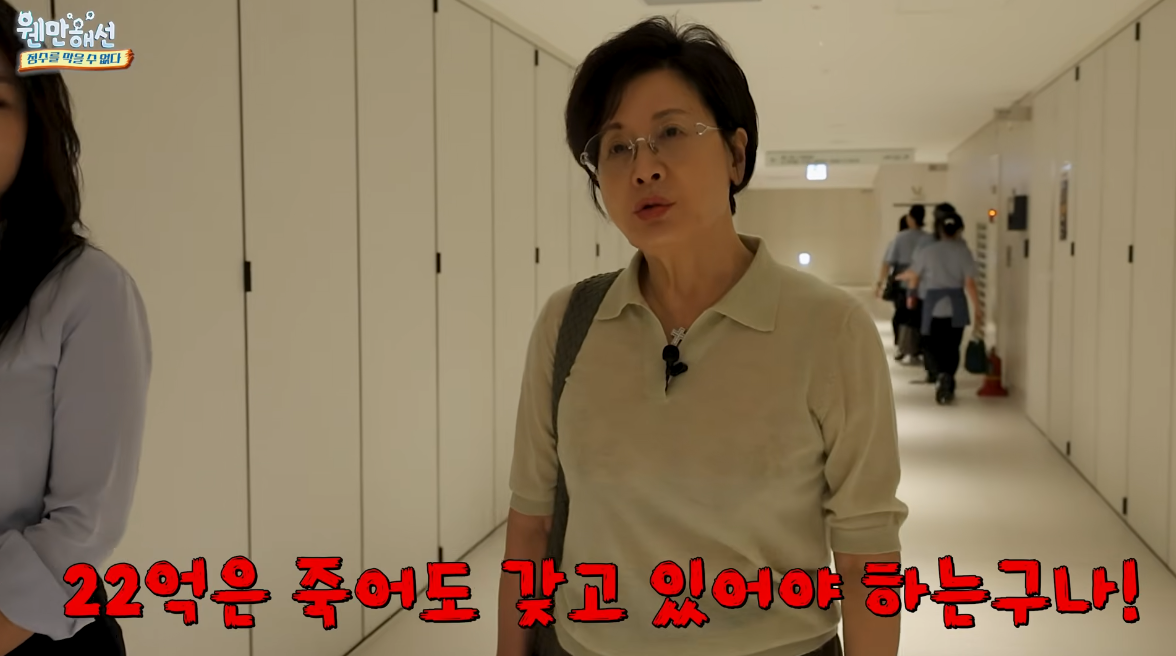
박정수, 230억 건물주다운 노후 플랜?…보증금 22억·월 500만원에 “마음에 들어”
4 weeks ago
379
[美특징주]마이크론, 메모리 호황 기대에도 4%↓…오픈AI 우려에 낙폭 확대
3 weeks ago
372
[美특징주]오픈AI관련株, 매출 기대치 하회에 동반 급락…코어위브 8%↓
3 weeks ago
370
[마켓톡스]금리 상승·AI주 선호에 밀린 소형주…매수 기회 올까-BTIG
3 weeks ago
368
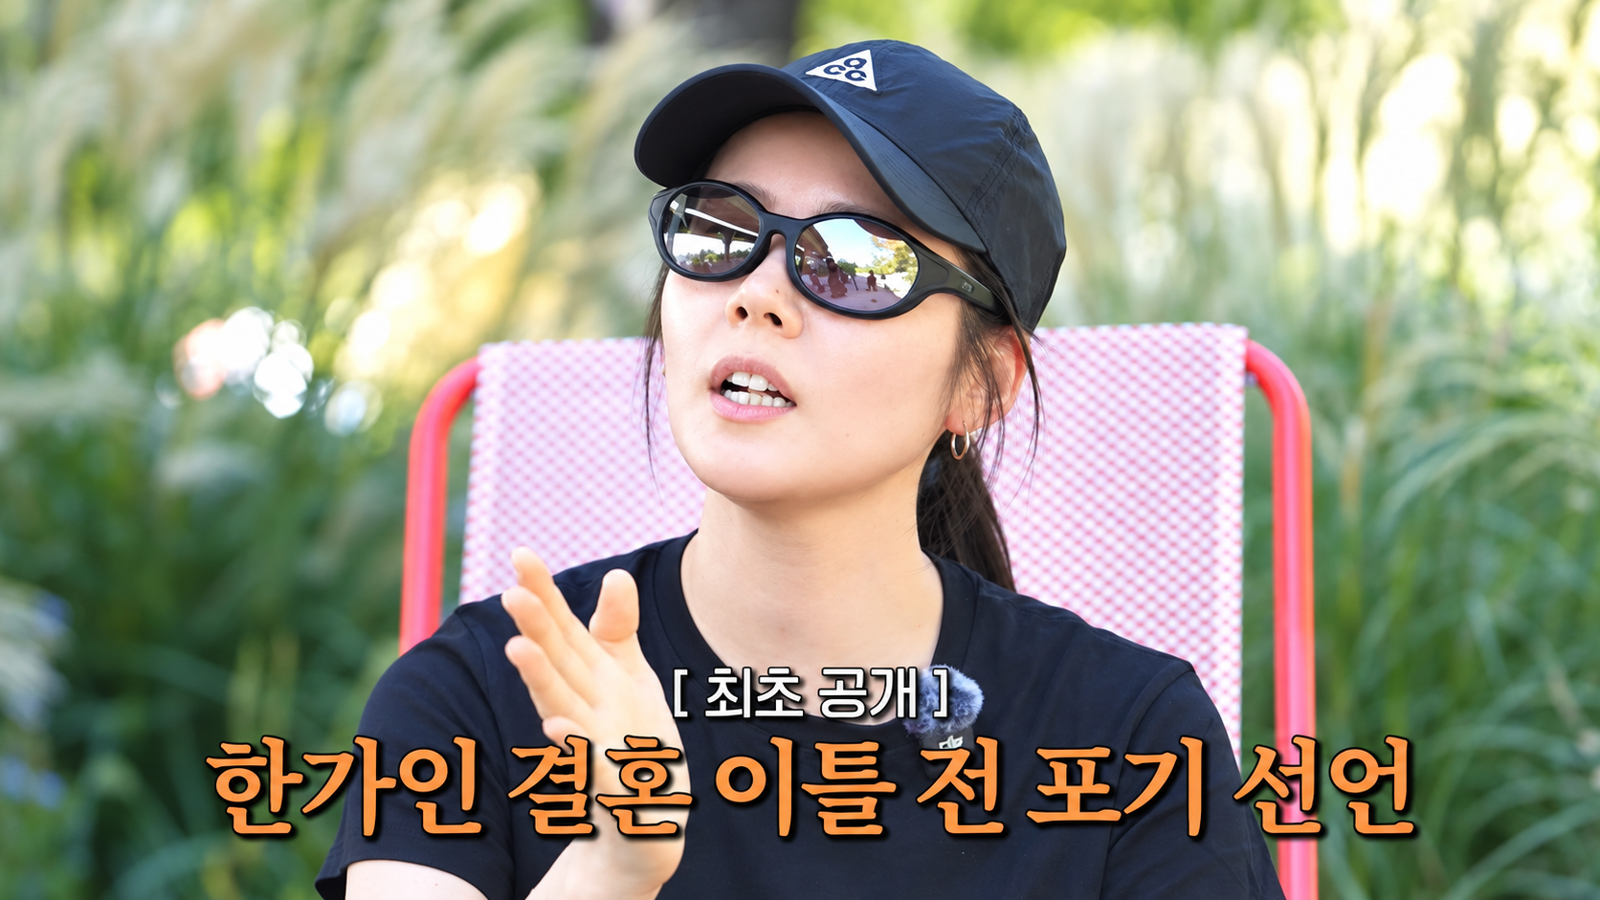
한가인 “연정훈과 결혼 이틀 전 ‘못 하겠다’ 선언”…촬영장까지 찾아왔다
4 weeks ago
367
 English (US) ·
© Clint's Theme Park 2026. All rights are reserved
