 2 hours ago
3
AI 프로그램이 보안 사각지대 돼 해킹땐 내부문서 -고객정보 유출 우려 악성명령을 정상으로 여길 수도 “사내 AI 도구 운영 지침 마련 필요” 인공지능(AI)이 이메일을 확인하고 고객 정보를 조회하는 등 회사 업무를 대신하면서 새로운 보안 사각지대가 생기고 있다. AI와 업무 시스템을 연결하는 프로그램 하나만 해킹당해도 내부 문서와 고객 정보까지 유출될 수 있는 것이다. 국내에서 외부 인터넷에 노출된 AI 관련 내부 시스템이 8000여 개에 이르는 것으로 확인되며 AI발 보안 우려가 더욱 커지고 있다. ● 국내 AI 시스템 중 8030개 인터넷 노출 10일 미국 사이버보안 기업 센시스(Censys)에 따르면 올해 6∼8월 국내에서 AI 관련 프로그램이 설치된 서버 등 8030개 시스템이 외부 인터넷에 노출된 것으로 확인됐다. 기업이나 공공기관 등 운영 주체와 관계없이 국내 인터넷 주소(IP주소)를 기준으로 집계한 수치다. 센시스는 미국 정부 기관 등에 인터넷 보안 정보를 제공하는 글로벌 기업이다. 외부 인터넷에 노출됐다는 것은 누구나 해당 시스템에 접속을 시도할 수 있다는 뜻이다. 이번 조사에서는 업무 자동화 프로그램과 AI 비서 등 여러 종류의 시스템이 발견됐다. 이메일 발송 등을 자동화하는 프로그램 ‘엔에이트엔(n8n)’은 1161개가 외부에 노출됐고, 이 중 약 76%인 880개에서 보안 취약점 신호가 포착됐다. AI를 다른 프로그램과 연결하는 기술인 ‘모델 콘텍스트 프로토콜(MCP)’ 관련 시스템 2435개와 AI 비서 ‘오픈클로(OpenClaw)’ 727개도 외부에서 탐지됐으며 각각 12개와 161개에서 취약점 신호가 확인됐다. 인터넷 노출 자체가 해킹을 의미하지는 않지만, 취약한 시스템이 공격 대상이 될 수 있다. 하성현 엔큐리티 기술팀 담당자는 “이번 결과는 보안상 충분히 우려할 만한 수준”이라고 말했다. 임준오 티오리한국 AI·사이버리서치팀 총괄은 “보안 관리가 체계적으로 이루어지지 않은 업무 자동화 시스템들이 외부에 다수 노출되어 있을 가능성이 있다”고 지적했다. 문제는 AI 업무 프로그램에 여러 시스템의 ‘열쇠’가 모일 수 있다는 점이다. 기업이 주문 확인과 안내 메일 발송을 AI에 맡길 경우 고객 정보 및 이메일 접근 권한도 줘야 한다. 해커가 저장된 접속 정보를 훔치면 고객 정보를 빼내거나 회사 이름으로 가짜 메일을 보낼 수 있다는 얘기다. 박찬암 스틸리언 대표는 “여러 업무 계정과 권한이...
Related
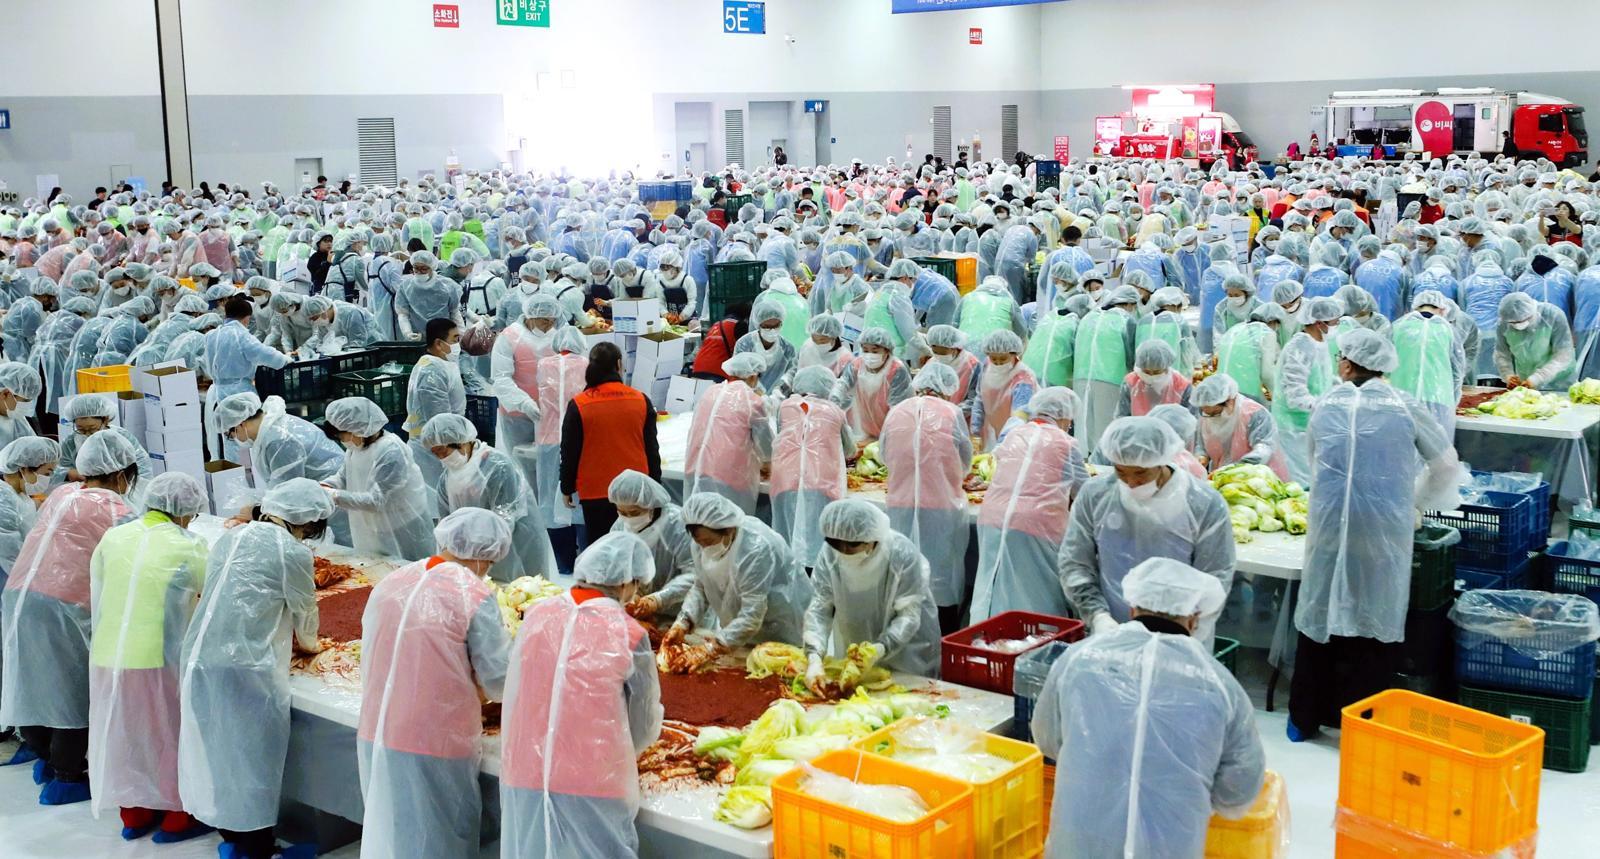
“김치 25t 담가 4000가구에 사랑나눔” 1000여명 나섰다
2 hours ago
1
[부산판/게시판]부산 外
2 hours ago
1
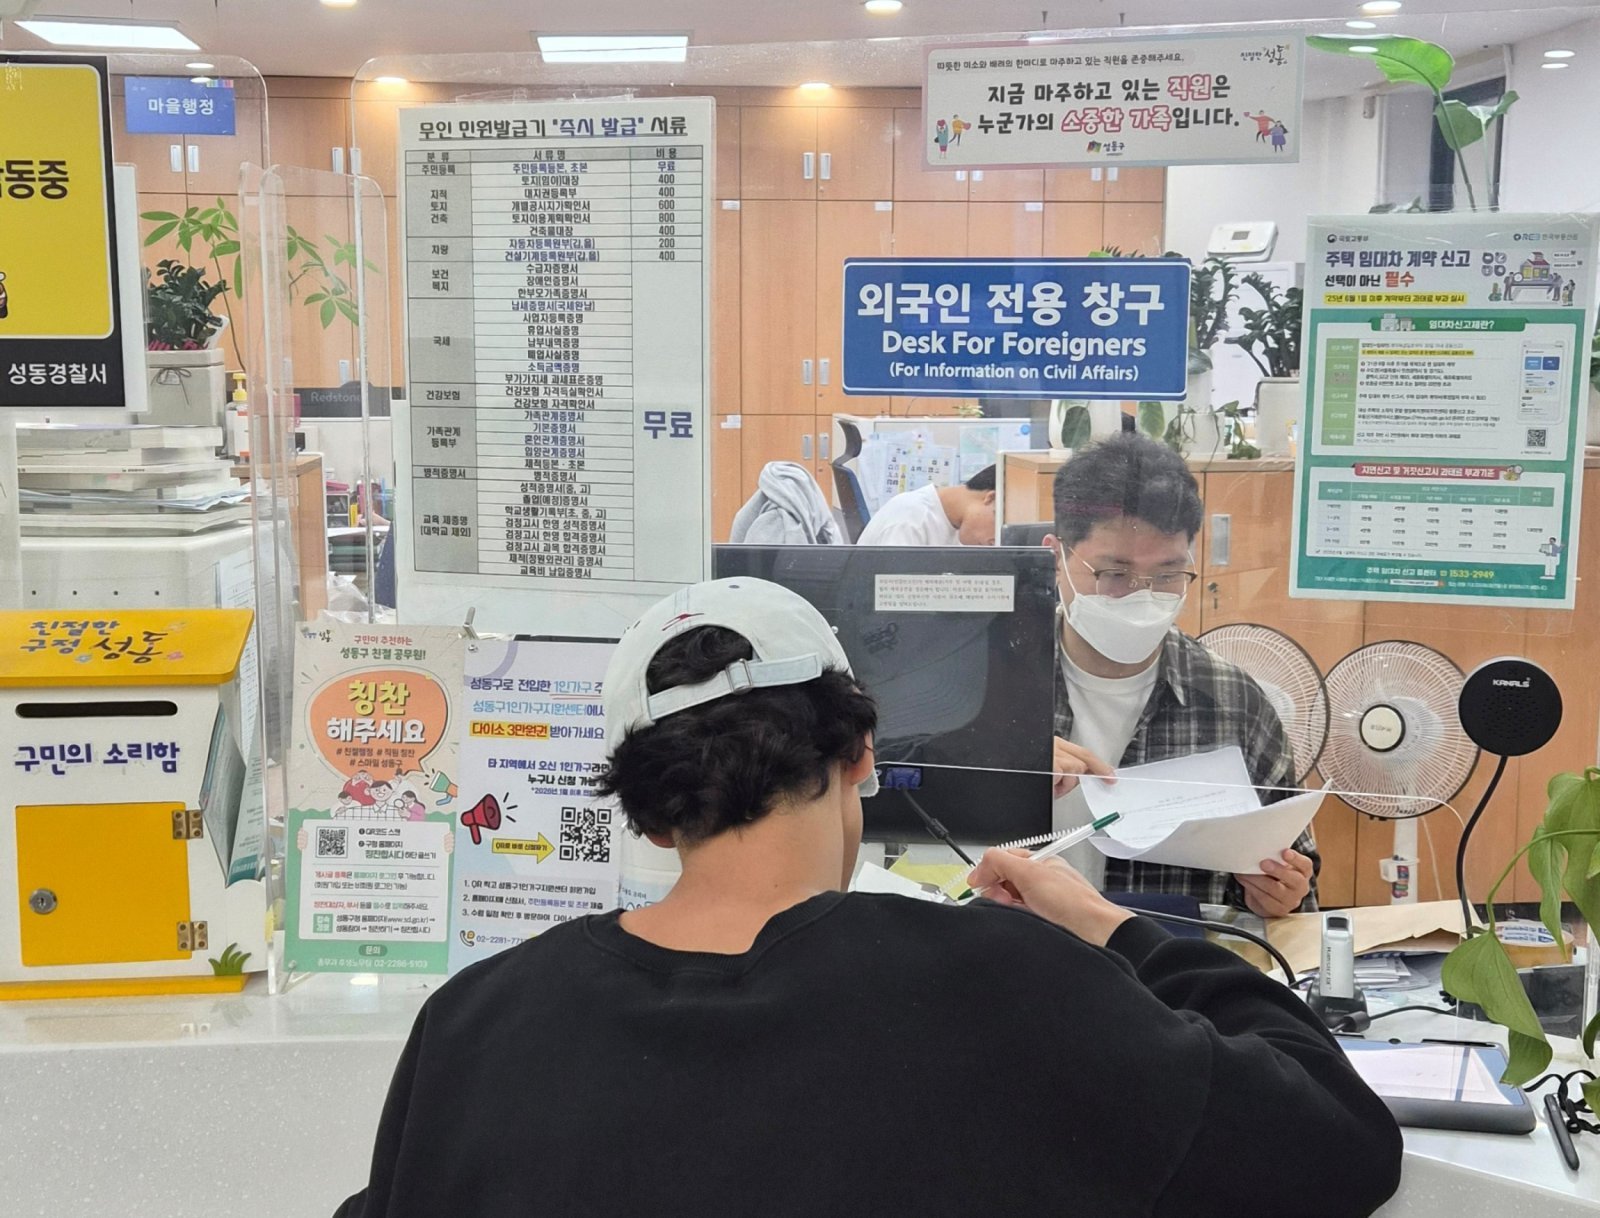
성수동 맛집, 힌디-네팔어로도 검색한다
2 hours ago
1
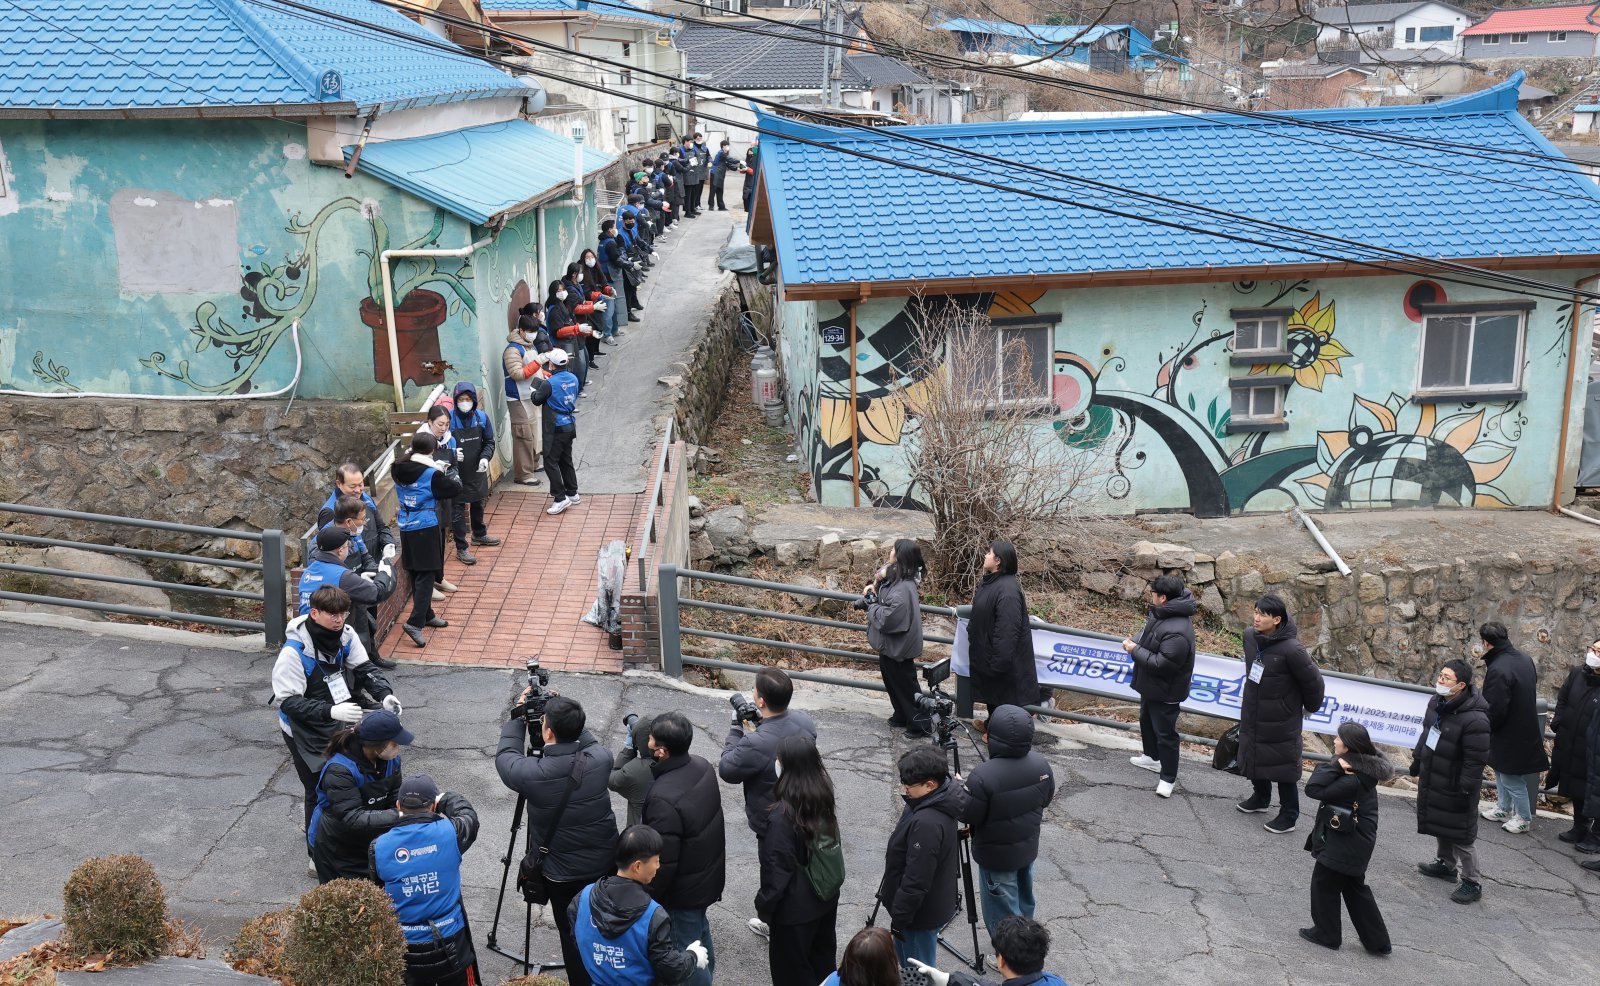
겨울철 위기가구 40만명 발굴… 에너지 취약층엔 36만원 바우처
2 hours ago
4
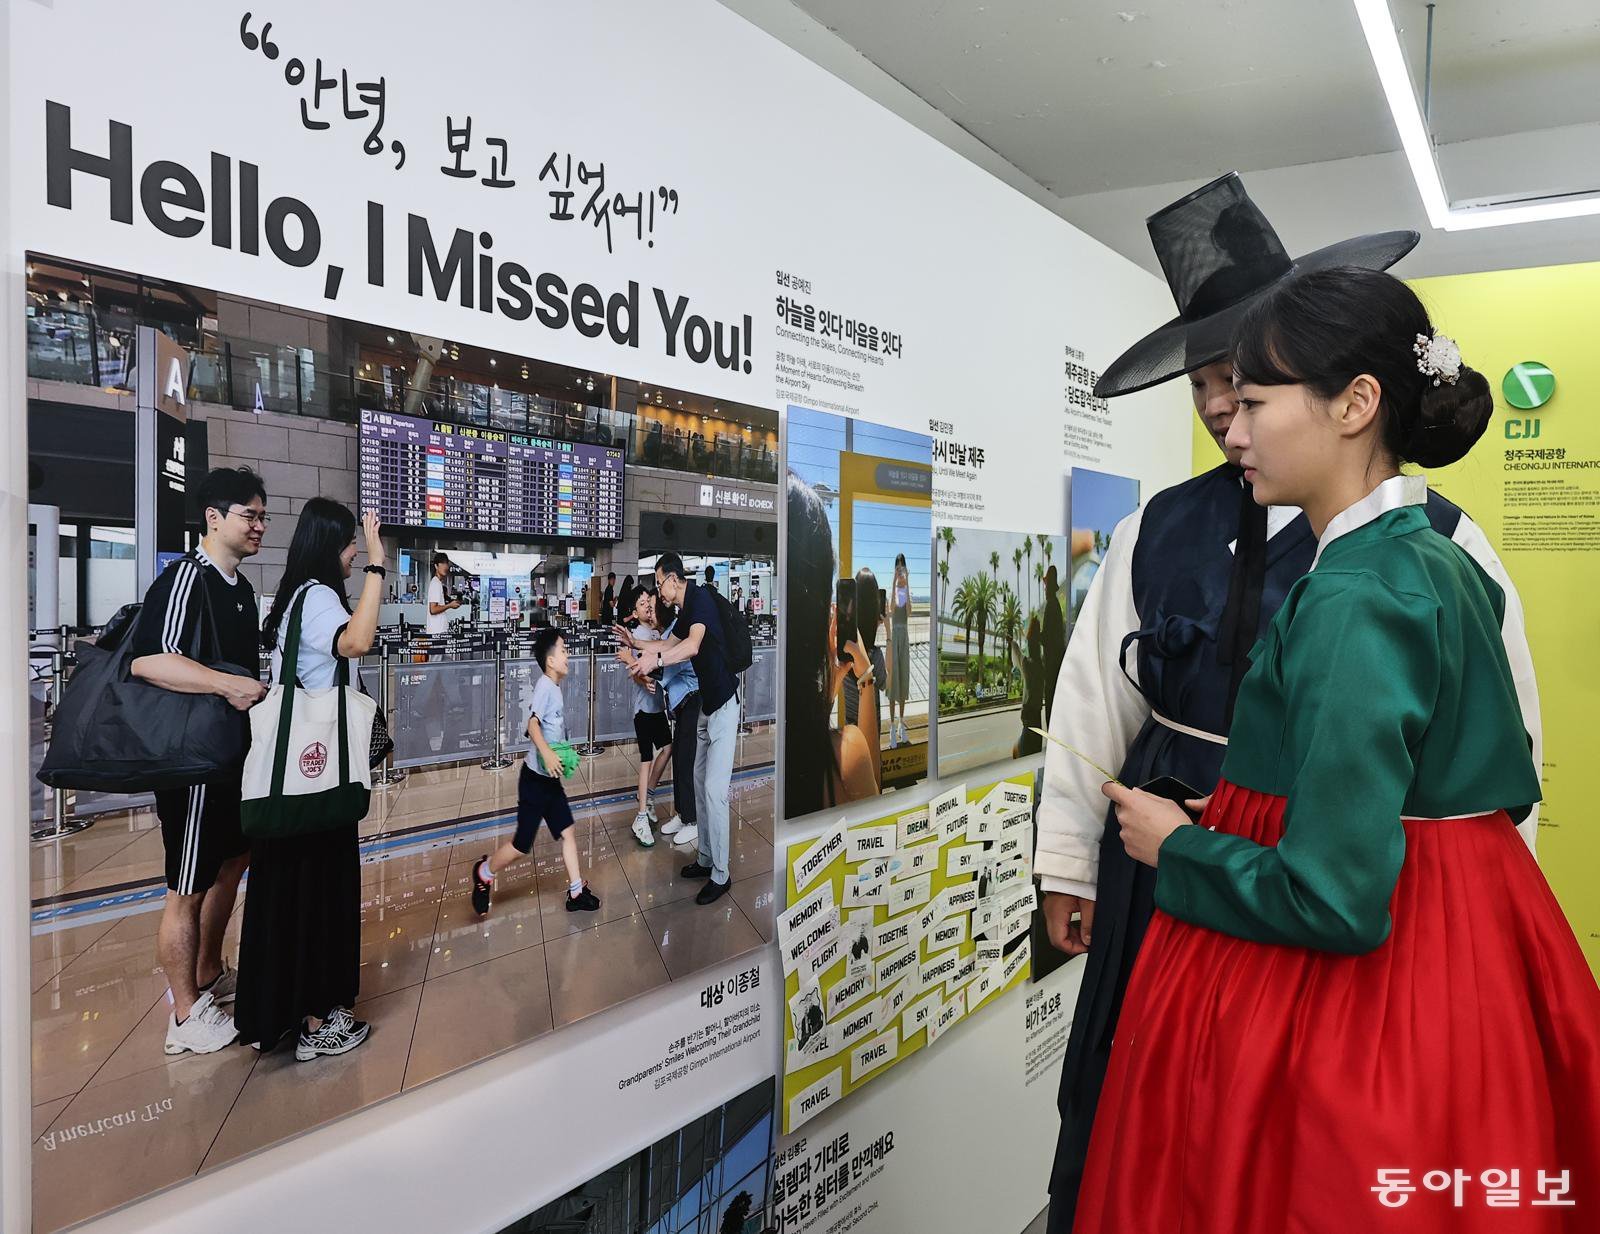
지역공항에서 찍은 ‘베스트컷’ 살펴볼까
2 hours ago
1
전류 흐를 땐 말랑, 막힐 땐 딱딱… 고분자 비밀 규명
2 hours ago
1
부산, 해양수도에 1조-복지에 9조 쓴다
2 hours ago
1
“임신 가능한가요” 검사 매년 증가… 45세 이상도 급증
2 hours ago
1
Popular
[美특징주]캠벨·제너럴밀스 등 강세…기술주 이탈해 소비재주로
3 weeks ago
578

매경이 전하는 세상의 지식 (매-세-지, 10월 13일)
4 weeks ago
350

“딸 숨져가던 21분 CCTV 사라져”…양재웅 병원 사망 유족, 경찰 초동수사 질타
4 weeks ago
318

Show GN: 나래 한글(나래팩) – AI 에이전트용 HWP/HWPX 편집·생성 CLI/스킬/템플릿 패키지...
4 weeks ago
318

국민연금이 美 아마존과 손잡은 까닭…“AI로 주식 분석할 것”
4 weeks ago
314
'주전들 빼고 호주 날아간' 서울, 김기동 감독 "영건들, 능력 증명하라"... 정현우 "결과 보여주겠다" ...
4 weeks ago
307

김동선, 독립경영 강화 속도전 … 한화M&S 지분 19% 공개매수
4 weeks ago
299
서울역 TMO에 들어온 민간인 “왜 나만 나가나”…군인들 신분 검사까지 요구
4 weeks ago
298
'서울달리기' 참가했던 20대 여성 사망…원인 조사 중
4 weeks ago
297
Doory - 오픈소스 Canva
4 weeks ago
293
 English (US) ·
© Clint's Theme Park 2026. All rights are reserved
