 1 hour ago
3
사전 제공받은 패치 배포업체 ‘체인가드’, 약 6시간 먼저 유출 사고 PHP 재단 “아직 기능적인 취약점을 발견하지 못해” 재단측 “소수의 자원봉사자에 의존 사용자들 지원 요청” ⓒ뉴시스 전세계적으로 사용되는 프로그래밍 언어 PHP의 보안 결함 패치 발표를 앞두고 패치를 사전 제공받은 업체가 실수로 사전 유출하는 ‘사고’가 발생해 어떤 피해가 발생할지 관심이 되고 있다. 일부 유럽 국가들은 시스템을 오프라인으로 전환해 해킹에 대비하고 있는 것으로 나타났다. 21일 PHP 재단에 따르면 패치 배포업체인 ‘체인가드’가 예정된 시간보다 약 6시간 이상 앞서서 패치가 적용된 이미지를 공개했다.재단에 따르면 8월 해킹 관련 문제점을 파악한 뒤 근본적인 문제를 해결하는 패치를 배포했다. 이는 사용자들이 신속하게 업데이트할 수 있도록 미리 패치를 받은 것이다. 다른 배포업체들과 마찬가지로 체인가드 역시 패치를 미리 받아 사용자들이 취약점이 공개되는 즉시 업데이트할 수 있도록 준비해 둔 상태였다. ◆ PHP 재단 예정된 시간 패치 공개 “아직 기능적인 취약점을 발견하지 못해”체인카드는 21일 07시 41분(UTC·국제표준시) 공동 배포 예정 시간보다 6시간 이상 앞서 일방적으로 엠바고를 깨고 수정 패치가 포함된 빌드 이미지를 공개했다고 재단측은 밝혔다패치가 사전 공개돼 공격자가 다른 PHP 사용자들이 공식 배포를 기다리는 동안에도 바이너리 형태로 수정 패치를 연구할 수 있게 됐다. 이는 여러 당사자들이 공동 공개를 위해 수주 동안 기울인 노력을 무산시킨 행위라고 재단은 비난했다. 해커들이 약 6시간 동안 패치 코드를 역분석해서 해킹 도구 등을 개발할 시간을 주었다는 것이다. 사전 유출 사건 발생 후 예정된 시간에 PHP 8.5.12, 8.4.27, 8.3.36 및 8.2.35 버전을 공개했다. 이 버전들은 특정 조건에서 인증되지 않은 공격자가 PHP가 실행되는 서버에서 코드를 실행할 수 있도록 허용하는 두 가지 심각한 취약점을 수정하는 것이라고 재단측은 설명했다. 재단측은 PHP를 사용하고 있다면 지금 바로 업데이트해야 한다고 권고하고 사이트(php.net) 공지문에 취약점, 공격 경로 및 업데이트 방법에 대한 자세한 기술적 내용이 포함되어 있다고 설명했다. 패치가 사전 유출됐으나 PHP 보안팀이 개념 증명(PoC)들을 면밀히 모니터링하고 검사했지만 아직 기능적인 취약점을 발견하지 못했다고 밝혔다. 이같은 사전 유출 파동에 ...
Related
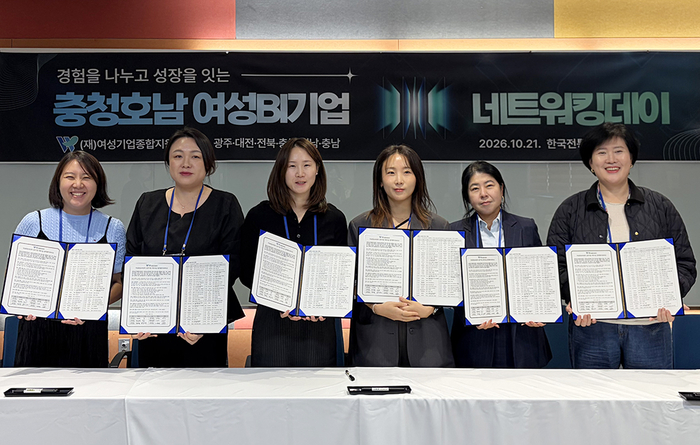
여기종, 여성BI기업 네트워킹데이 개최…충청·호남 60개사 상생협력 협약
1 hour ago
5
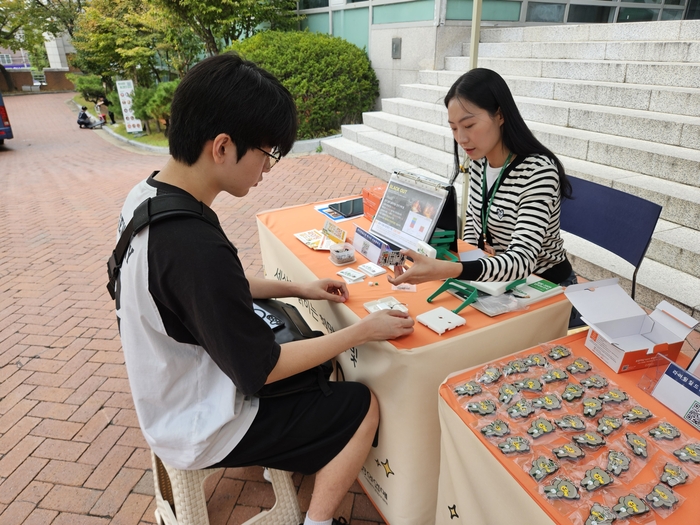
KB국민카드, 태양광 랜턴 제작 봉사활동 진행
1 hour ago
1

JB금융, 키르기스스탄 금융사 2곳 인수 추진…중앙아시아 첫 진출
1 hour ago
5
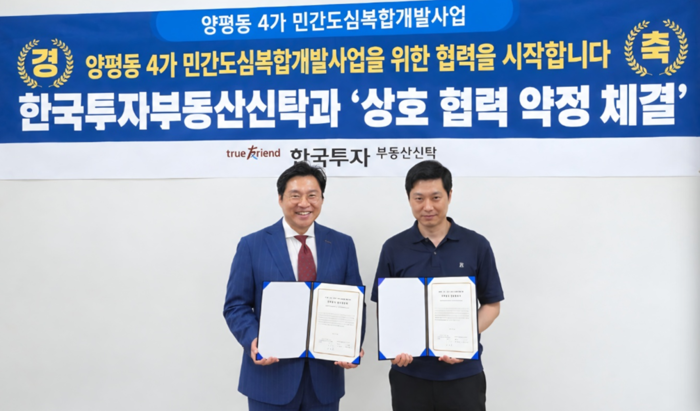
한국투자부동산신탁, 양평동4가 도심복합개발 운영위와 업무협약
1 hour ago
3
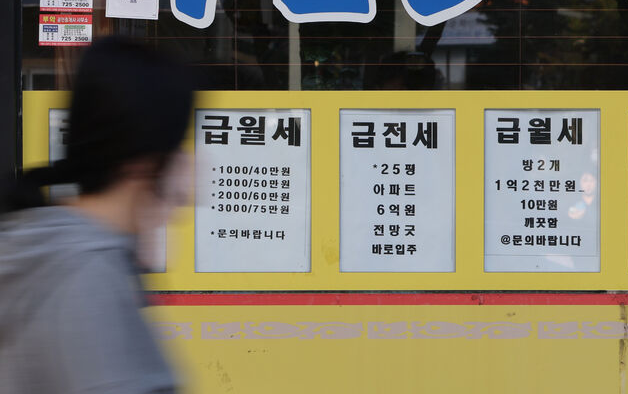
서울 원룸 월세 평균 '71만원'…강남은 97만원까지 치솟았다
1 hour ago
1

금감원 “내년 특사경 도입 가능성 커…보험사기로 확대 기대”
1 hour ago
3
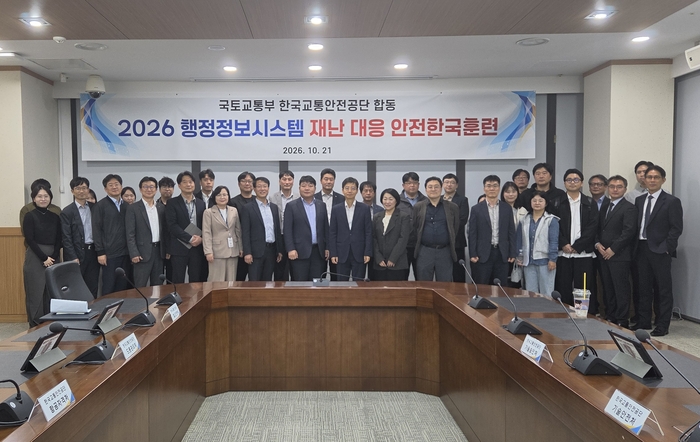
국토부·교통안전공단, 산불·정전 대비 전산망 마비 대응훈련
1 hour ago
2
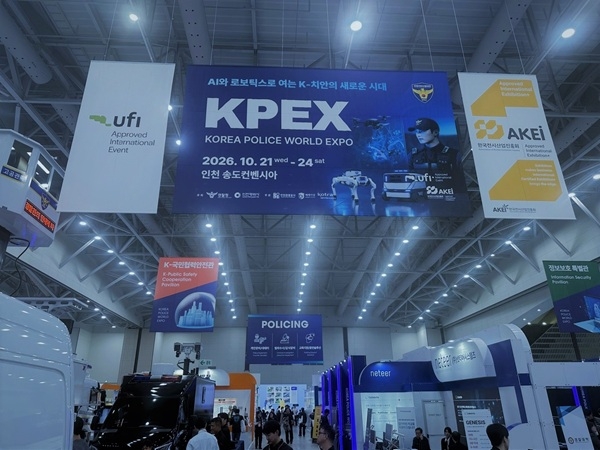
라닉스, 'KPEX 2026'서 휴대용 마약 검출기 첫선…치안·바이오 시장 진출
1 hour ago
0
Popular
영탁 "임영웅과 자주 운동해, 축구 실력 1티어..장민호는 개발" [사당귀]
2 weeks ago
310

주말 새 2금융권까지 해킹피해 확산에…당국, 4일 전 금융업권 협회장·금융사 대표 긴급 소집
2 weeks ago
303

넷마블 ‘몬길: 스타다이브’, 1.4 대규모 업데이트…‘이자벨라’ 등장
3 weeks ago
300

임산부석 차지한 노인…다리 깁스한 34주 만삭 임산부는 결국
2 weeks ago
296

Show GN: 믹스독 — 같은 구독으로 더 많이 쓰는 오픈소스 코딩 에이전트
2 weeks ago
294

“군대 안가” 자랑한 축구대표팀에…안철수 “군대가 혐오시설? 군면제 없애야”
2 weeks ago
291

승부 가리기엔 11회가 모자랐다…KT, 연장 접전 끝 롯데와 2-2 무승부→매직넘버 2
2 weeks ago
290
한국큐빅, 매출 67% 차지 안산공장 생산중단…부산공장으로 통합
3 weeks ago
290

은행권 AI 연쇄해킹…공격서버에 ‘중국어 문자열’ 있었다는데
2 weeks ago
279

평택시흥고속도로서 트럭이 승용차 2대 추돌…트럭 운전자 사망
2 weeks ago
273
 English (US) ·
© Clint's Theme Park 2026. All rights are reserved
