 3 hours ago
2
Hacker News 의견들 패치가 아직 나오지 않은 이유는 릴리스를 담당하는 소수 인력이 아직 자고 있기 때문임. 솔직히 유출된 영상 때문에 그 시점에 공지하게 됐는데, 이후 공격 코드가 이렇게 빨리 공개돼 나도 충격을 받았음. LLM을 감안하더라도 시간이 조금 더 있을 것으로 예상했음. 이번 일을 계기로 업계가 알려진 취약점의 수정 배포를 미루는 것은 나쁜 정책이라는 사실을 배우길 바람. 경찰이 가서 깨워야 함. 개인 사이트에서 시험해 봤는데 데이터베이스 전체를 덤프할 수 있었음. 즉시 내 사이트를 전부 내렸고, 상황이 심각함. 나도 서비스를 내려야 하는지 확인하려면 어떻게 시험해 볼 수 있나? 6자리 금액 규모의 비공개 사업을 운영하고, 본업은 9자리 금액 규모의 핀테크 회사인데 전부 PHP라 걱정됨. 공격 코드가 이미 공개됨. 역대 최악의 취약점으로 기록될 것 같고, 이제 LLM까지 있으니 몇 시간 안에 수만 개의 에이전트가 온갖 PHP 웹사이트를 공격할 가능성이 커 보임. X에서 신뢰할 만한 여러 사람이 공격 코드를 봤거나 찾아냈다고 하는 것을 확인함. session.upload_progress.enabled를 끄고 file_uploads = Off로 설정하면 완화된다는 쪽도 있지만, 그것으로는 부족하며 “기본 RINT가 BG(serialize)를 지우기 전에 업로드 진행률 기능이 직렬화를 수행할 수 있다”는 쪽도 있음. 위험을 감수하지 않고 서비스를 오프라인으로 전환함. https://x.com/MagicalTux/status/2112725774025572431 https://x.com/rina4_tot/status/2112723421641531772 이 공격 코드에 비밀정보를 빠르게 빼내 활용하는 에이전트형 AI가 결합하면, 네트워크 보안에서도 일종의 케슬러 증후군 같은 연쇄 재앙을 촉발할 수 있다고 봄. Twitter에서 공격 코드가 공유되고 있다는 소문이 사실이라면 악몽이 될 것 같음. 저가형이거나 관리되지 않는 LAMP 설치 환경이 VPS 서버에 워낙 많아서, VPS 호스팅 업체가 직접 완화 조치에 나서더라도 놀랍지 않을 듯함. 오늘 Twitter에 시연 영상이 돌고 있으며, 개념 증명 코드도 비공개로 공유되는 모양임. 영상에서는 URL에 무언가를 붙여 넣은 뒤 서버의 셸을 얻는 것처럼 보여, 완전히 재앙적인 수준으로 느껴짐. 가장 나은 대응은 패치가 나올 때까지 서버를 끄고, 패치를 적용한 ...
Related

PHP, 중대 취약점 대응 보안 릴리스 예정
24 minutes ago
1

critical-script, 배달의민족 웹뷰 로딩 성능을 30% 개선한 인라인 스크립트 로딩 전략 이야기
29 minutes ago
2
미 연방 수사당국, 몸값 협상가의 ShinyHunters 갈취 사이트 운영 관여 의심
47 minutes ago
2
Tell HN: CVSS 10.0인 PHP 원격 코드 실행 CVE 2건 공개 예정
50 minutes ago
1
2026년 JavaScript 동향
1 hour ago
1
IKEA - 실제 조립 설명서를 따라가는 3D 가이드
1 hour ago
1
CSS의 미래
1 hour ago
1
2026년과 이후 JavaScript의 동향 - 브라우저 밖의 JavaScript
4 hours ago
2
Popular
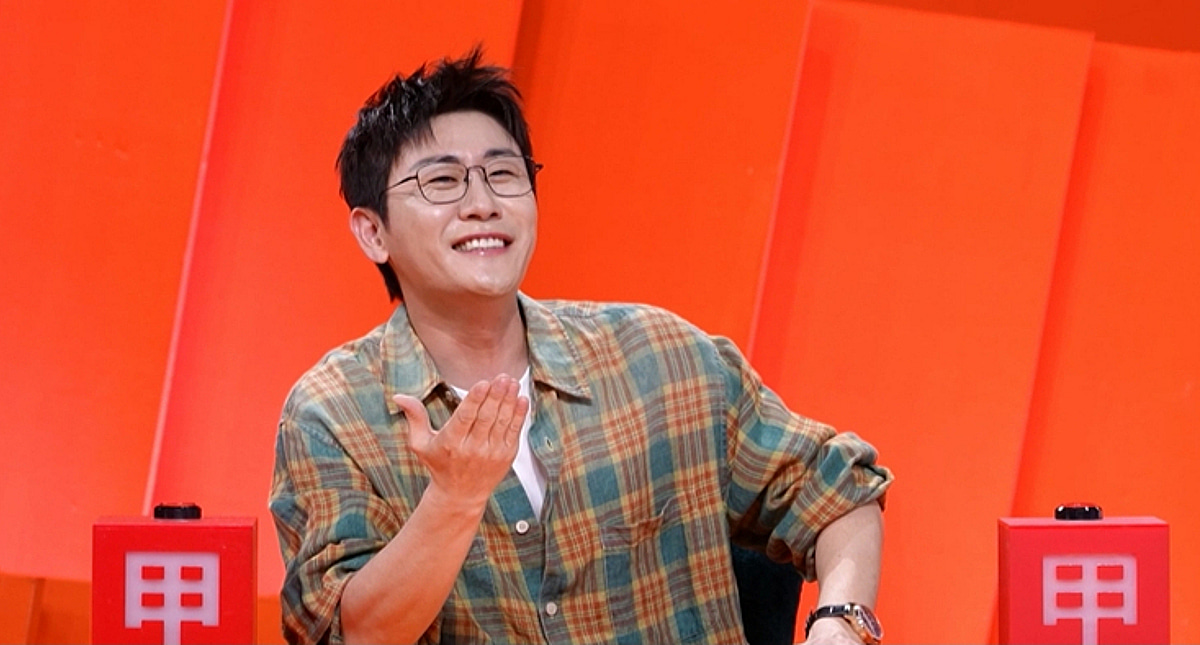
영탁 "임영웅과 자주 운동해, 축구 실력 1티어..장민호는 개발" [사당귀]
2 weeks ago
293

주말 새 2금융권까지 해킹피해 확산에…당국, 4일 전 금융업권 협회장·금융사 대표 긴급 소집
2 weeks ago
286

넷마블 ‘몬길: 스타다이브’, 1.4 대규모 업데이트…‘이자벨라’ 등장
3 weeks ago
284

임산부석 차지한 노인…다리 깁스한 34주 만삭 임산부는 결국
2 weeks ago
279
Show GN: 믹스독 — 같은 구독으로 더 많이 쓰는 오픈소스 코딩 에이전트
2 weeks ago
278

“군대 안가” 자랑한 축구대표팀에…안철수 “군대가 혐오시설? 군면제 없애야”
2 weeks ago
275

승부 가리기엔 11회가 모자랐다…KT, 연장 접전 끝 롯데와 2-2 무승부→매직넘버 2
2 weeks ago
274
한국큐빅, 매출 67% 차지 안산공장 생산중단…부산공장으로 통합
3 weeks ago
272

은행권 AI 연쇄해킹…공격서버에 ‘중국어 문자열’ 있었다는데
2 weeks ago
262

평택시흥고속도로서 트럭이 승용차 2대 추돌…트럭 운전자 사망
2 weeks ago
256
 English (US) ·
© Clint's Theme Park 2026. All rights are reserved
