 3 weeks ago
31
Trail of Bits가 GPT 5.6-Cyber를 QEMU/KVM 기반 Debian 12 VM에서 시험한 결과, 알려진 취약점과 새로 발견한 0-day를 이용해 서로 다른 세 가지 탈출 경로를 확보함 에이전트는 약 12시간 동안 자율적으로 탐색하며 코드와 논문을 조사하고, 실패한 접근에서 후퇴해 최소 재현 예제·오라클·익스플로잇을 작성함 Januscape와 libslirp 취약점을 활용한 뒤, 호스트 업데이트와 최신 QEMU 재빌드 후에는 3개의 0-day와 배포판 커널에 반영되지 않은 결함을 연결함 Debian 12 oldstable에는 upstream에서 수정됐지만 보안 문제로 분류되지 않았거나 아직 백포트되지 않은 결함이 남아 있었고, 디스플레이·네트워크 같은 일반 기능도 공격 표면을 넓힘 고성능 사이버 에이전트는 범용 VM만으로 격리하지 말고, Firecracker처럼 공격 표면이 작은 가상화와 빠른 업데이트, 최소 권한, 로깅·감시, 실행시간 제한, 매회 초기화된 환경을 함께 적용해야 함 QEMU/KVM VM 탈출 실험 Patch the Planet 과정에서 GPT 5.6-Cyber의 사전 접근 권한을 받아 사이버 역량을 평가함 대상은 AMD Zen3 Linux 개발 머신에서 실행되는 Debian Linux 12 QEMU/KVM VM이었으며, 에이전트는 서로 다른 세 가지 방식으로 탈출 경로를 확보함 실험은 CTF 형태로 구성해 VM 밖의 flag 파일을 읽도록 함 에이전트는 호스트에서 시작해 VM에 SSH로 접속하고, VM 내부에서는 어떤 작업이든 수행할 수 있었음 탈출 시도가 VM을 잠그거나 충돌시킬 수 있어 에이전트를 외부에서 실행했으며, 최종 익스플로잇이 목표를 부정하게 우회했는지도 감사할 수 있었음 개발 머신에는 특별히 중요한 데이터가 없어 호스트에서 에이전트를 시작하는 위험을 받아들임 유용한 에이전트 환경에는 소프트웨어 다운로드·빌드·디버깅, 의존성 조사, 퍼저 설정, 취약점 분류, 여러 구성의 서비스 실행 능력이 필요함 VM은 일반적으로 가치 있는 데이터를 넣지 않고 호스트와 분리해, 문제가 생기면 즉시 종료하거나 스냅샷을 조사할 수 있는 안전 경계로 활용됨 하지만 화면 확인, 파일 입출력, 네트워크 접근을 위해 호스트와 소프트웨어·상태·통신 경로를 공유해야 하며, 바로 이 경로들이 탈출 수단이 됨 첫 번째 탈출 시도: Januscape 실행 약 1시간 뒤 호스트 머신이 완전히 멈췄고,...
Related

LLM과 함께 글 쓰는 법
2 hours ago
1
Show GN: 묻기 전에 먼저 움직이는 Slack AI 팀원
3 hours ago
1
Show GN: 채널톡, intercom 에 지친 팀들을 위해,, 레닛(lenit)을 소개합니다.
3 hours ago
1
Qwen 3.8 Omni Flash
4 hours ago
2

배달의민족 전자계약서 화면 개편기: AI에게 맡긴 것과 사람이 챙긴 것
5 hours ago
7
Show GN: SQLBraid - SQL을 그대로 쓰는 TypeScript 라이브러리
6 hours ago
3
OpenAI 해킹
6 hours ago
3
사진작가 오스틴 만의 iPhone 18 Pro 카메라 리뷰
8 hours ago
3
Popular
[美특징주]월마트, 동일매장 매출 성장 둔화에 주가 10% 급락
4 weeks ago
72
[속보] 네팔 홍수로 고립됐던 한국인 10명 중 9명 안전지역 이송
3 weeks ago
62

“돌발적으로 저질렀다”…제자 물통에 소변 넣은 교사, 日 교육계 ‘발칵’
4 weeks ago
59
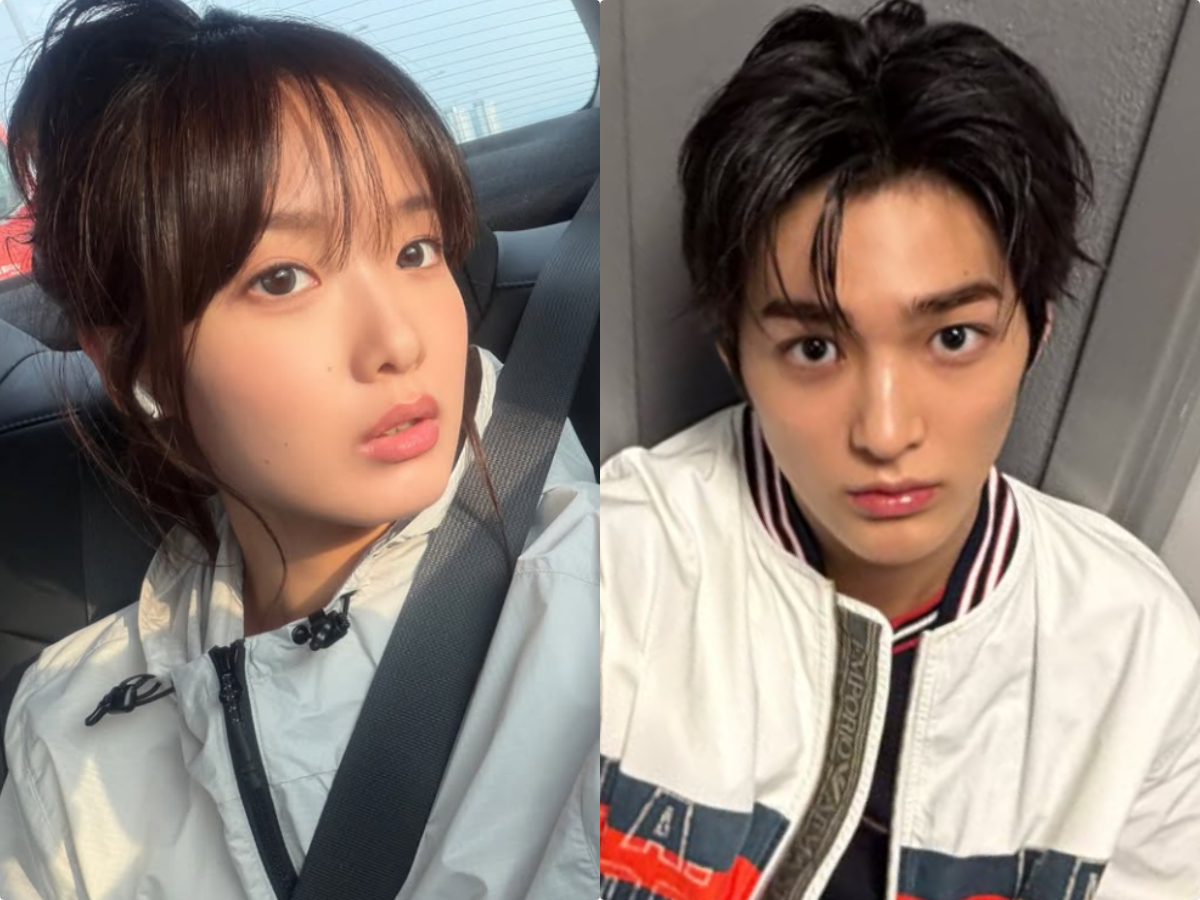
한로로, 코르티스 ‘조롱 가사’ 논란 직접 등판…“좋은 뜻으로 받아들여”
3 weeks ago
58
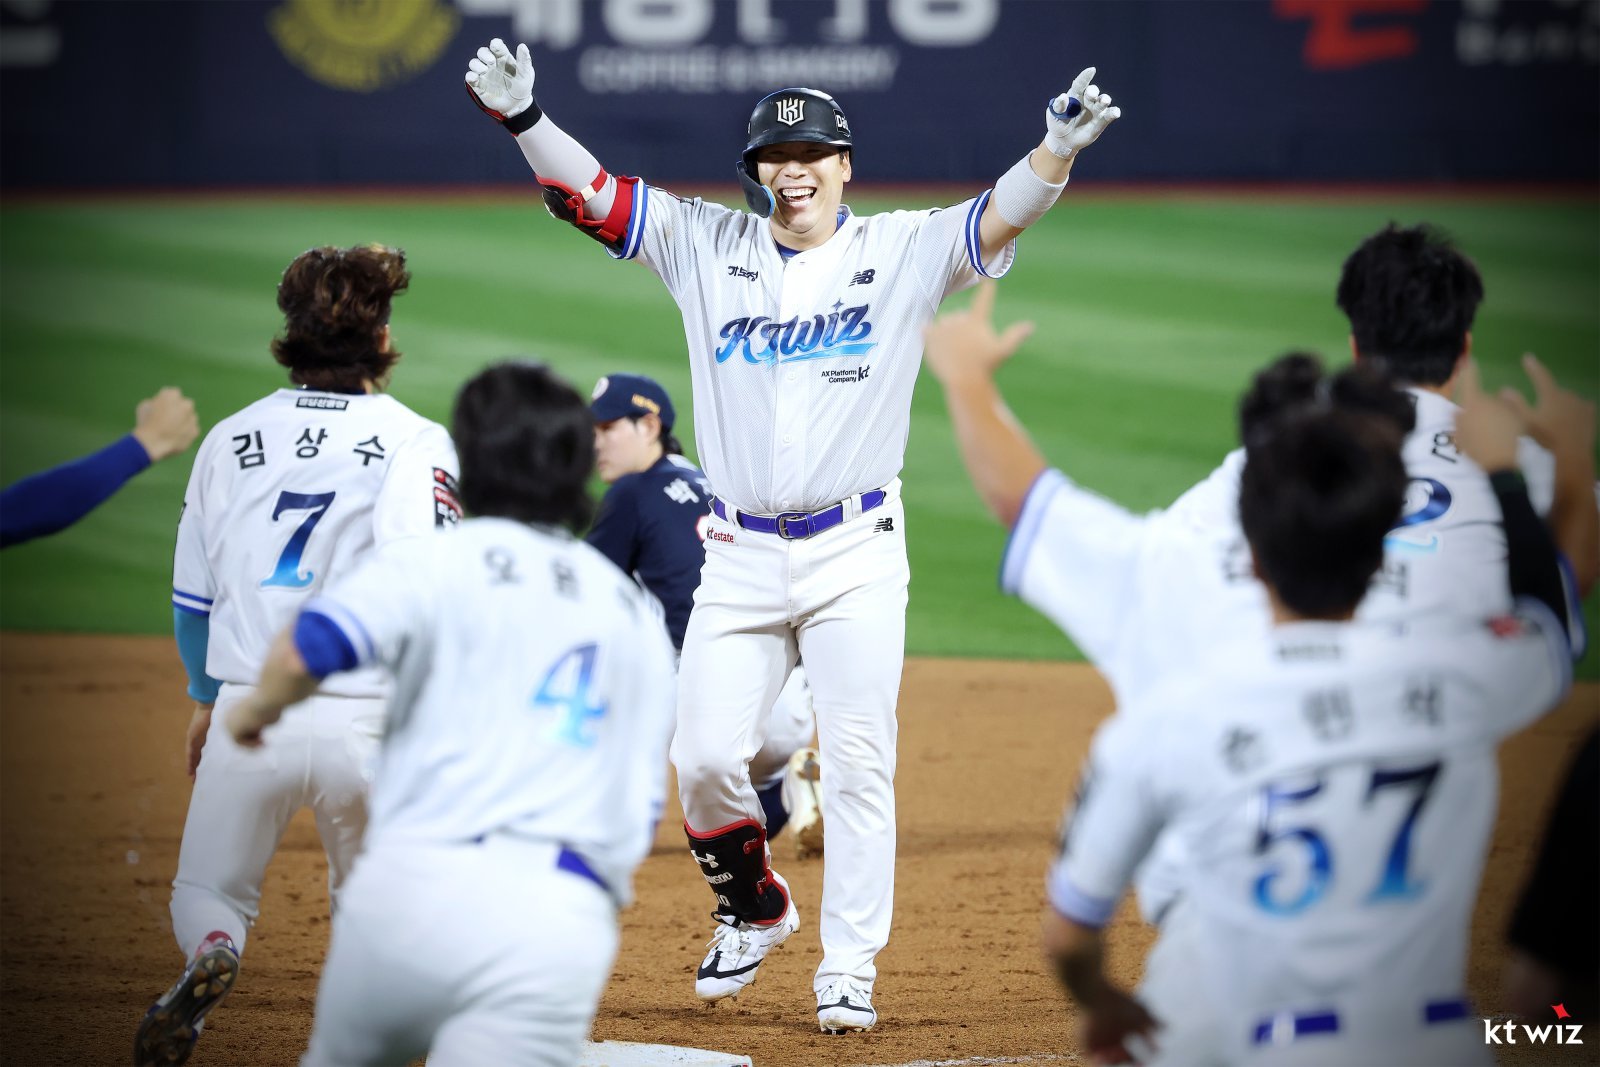
베테랑 김현수 끝내기안타…KT 선두 지켰다, 4년차 김정운은 데뷔 첫 승 감격 [SD 수원 스타]
3 weeks ago
57

네팔 홍수 버티고 명소된 ‘기적의 초록집’…집주인이 밝힌 비밀은
2 weeks ago
54
Qwen 3.8-Flash-Next(125B a6B), 2026년 8월 26일 공개 예정
3 weeks ago
54
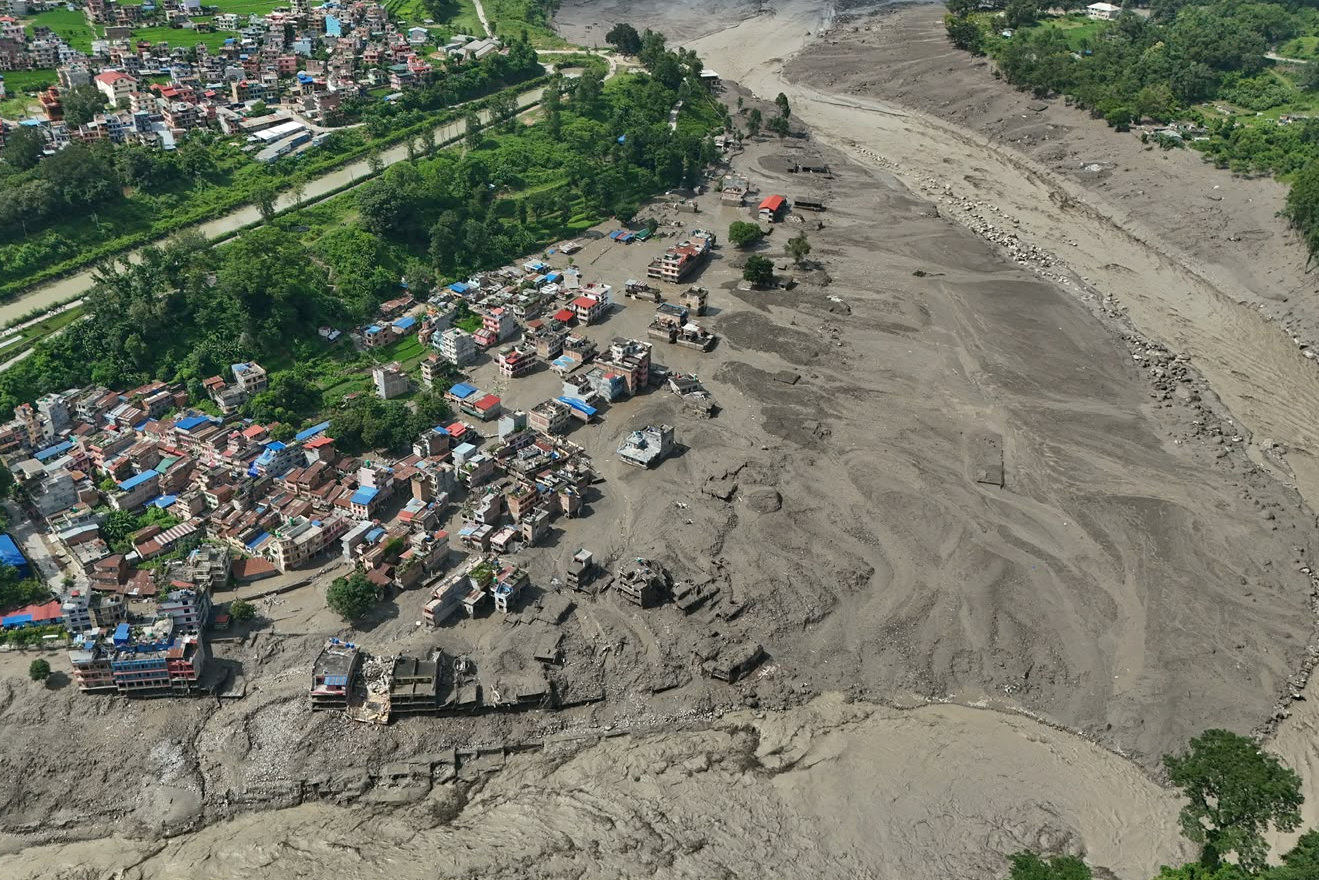
부러진 히말라야 빙하가 물 가뒀다가 ‘펑’…“화산 폭발 같았다”
3 weeks ago
53
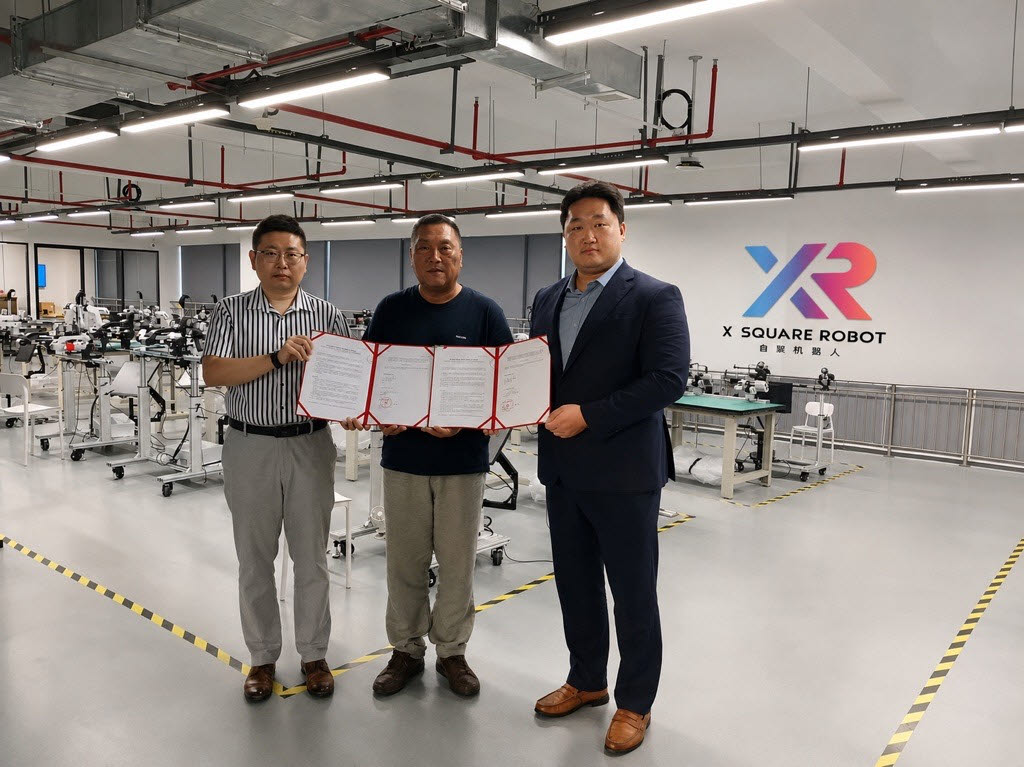
에브리봇, 中 피지컬 AI 기업 엑스스퀘어와 MOU…휴머노이드 사업 확대
3 weeks ago
51

'AI 의약 플랫폼' 미라보 바이오, 프리 A 40억원 투자 유치[마켓인]
4 weeks ago
51
 English (US) ·
© Clint's Theme Park 2026. All rights are reserved
