 1 week ago
20
랜섬웨어 공격 52% 주말이나 공휴일에 당했다 KISA, 주요 위협으로 API 취약점 악용·랜섬웨어 감염 등 꼽아 챗GPT로 생성한 이미지 추석 연휴를 앞두고 기업·기관의 사이버 보안 공백 우려가 커지고 있다. 연휴 기간 보안 담당자와 IT 인력이 줄어드는 데다 이상 징후를 발견하고 대응하는 시간도 평소보다 늦어질 수 있어 사이버 공격 위험이 커질 수 있다는 이유에서다.전문가들은 연휴 전 관리자 계정과 외부 접속 시스템, 데이터 백업 상태 등을 점검하고 연휴 중에는 비정상 로그인이나 대량 정보 조회, 파일 암호화 등 이상 징후를 집중적으로 살펴야 한다고 조언한다.20일 보안업계에 따르면 기업을 타깃으로 하는 랜섬웨어 공격은 주말이나 공휴일 등 업무 공백이 발생하는 시기에 집중되는 경향이 있다.글로벌 보안업체 셈페리스(Semperis)가 발표한 조사에서는 지난해 랜섬웨어 공격을 경험한 조직의 52%가 주말이나 공휴일에 공격받은 것으로 나타났다. 또 조사 대상 기업의 78%는 같은 기간 보안관제센터(SOC) 인력을 절반 이상 줄인다고 답했다.랜섬웨어는 악성코드로 컴퓨터나 서버의 파일을 암호화해 사용할 수 없게 만든 뒤 복구를 대가로 금전을 요구하는 사이버 공격이다. 최근에는 정보를 빼낸 뒤 공개를 협박하는 이중 갈취 방식도 함께 쓰인다.구글 클라우드 산하 맨디언트가 내놓은 분석에서도 랜섬웨어가 실제 실행된 사례의 76%가 주말이나 평일 업무시간 외에 발생했다. 리포트는 공격자들이 대응 인력이 적은 시간대를 노려 피해를 키우려는 경향이 있다고 분석했다.국내에서도 추석 연휴를 앞두고 API 취약점 악용과 클라우드 접근키 노출, 랜섬웨어 감염 등이 주요 위협으로 꼽고 있다.이에 한국인터넷진흥원(KISA)은 추석 연휴 중 보안 담당자 부재 등으로 침해사고 탐지 및 대응이 지연되지 않도록 기업·기관의 사전 보안점검 및 주요 시스템 모니터링 강화를 요청했다.특히 최근 증가하는 API 취약점 악용과 클라우드 접근키 노출, 랜섬웨어 감염 등에 대비할 것을 강조한 것으로 알려졌다.구체적으로 △API 보안 △클라우드 접근키 관리 △랜섬웨어 대응 △관리자 단말·계정 보호 △외부 노출 서비스 보안 업데이트 등 5개 분야를 중점 점검 대상으로 제시했다.KISA에 따르면 연휴 전 API 서비스 공개 범위와 인증·접근권한 설정을 우선 점검해야 한다. 사용하지 않는 API나 시험용 API, 관리 기능이 외부에 노출돼 있으면 불필요한 접근을 차...
Related
안광현 경기대 산학협력부총장 취임…“산업·정책 경험으로 산학협력 혁신”
49 minutes ago
1
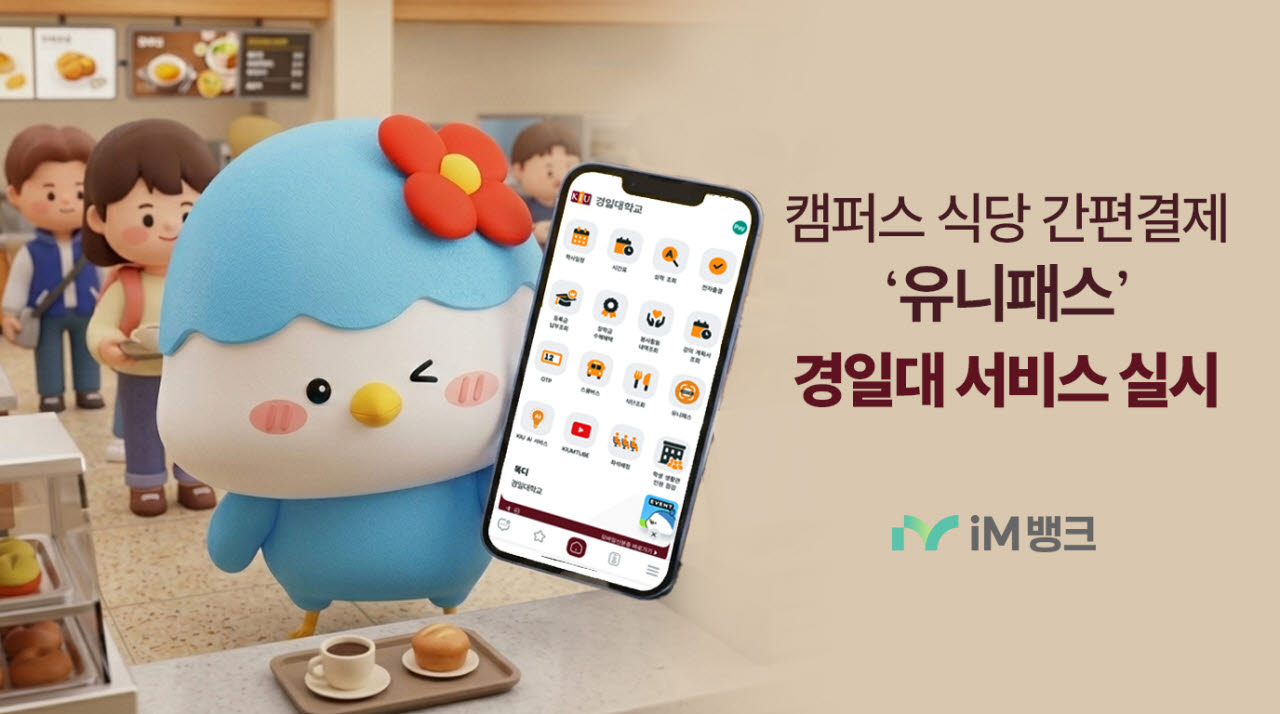
교통카드 잔액으로 학식 결제…iM뱅크, 경일대 ‘유니패스’ 확대
2 hours ago
2
여자골프 양윤서, 2R 공동 3위 도약…단체전은 공동 4위
2 hours ago
0
에버노스, 스팩 합병으로 나스닥行…최대 XRP 트레저리 상장사
2 hours ago
3
2차 국민참여성장펀드, 이틀간 약 2700억원 판매…전체 45% 수준
3 hours ago
3
공정위, 현장조사 거부한 쿠팡에 ‘과태료 1억’ 추진
3 hours ago
3
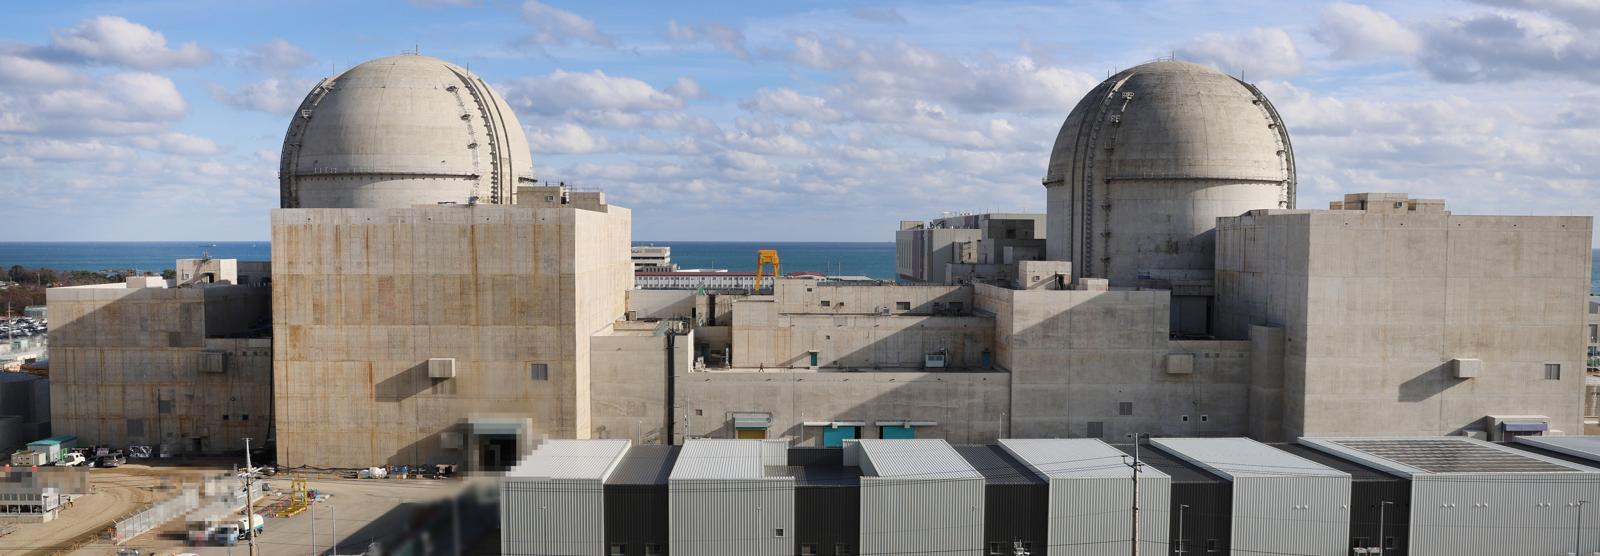
대미투자 2호 원전 건설, ‘한국형’ 2기를 먼저 짓는다
4 hours ago
2

재건축 선정 소식에 2억 뛴 분당 아파트…서울 아파트값 '역대 최장' 상승
4 hours ago
2
Popular

네팔 홍수 버티고 명소된 ‘기적의 초록집’…집주인이 밝힌 비밀은
4 weeks ago
84
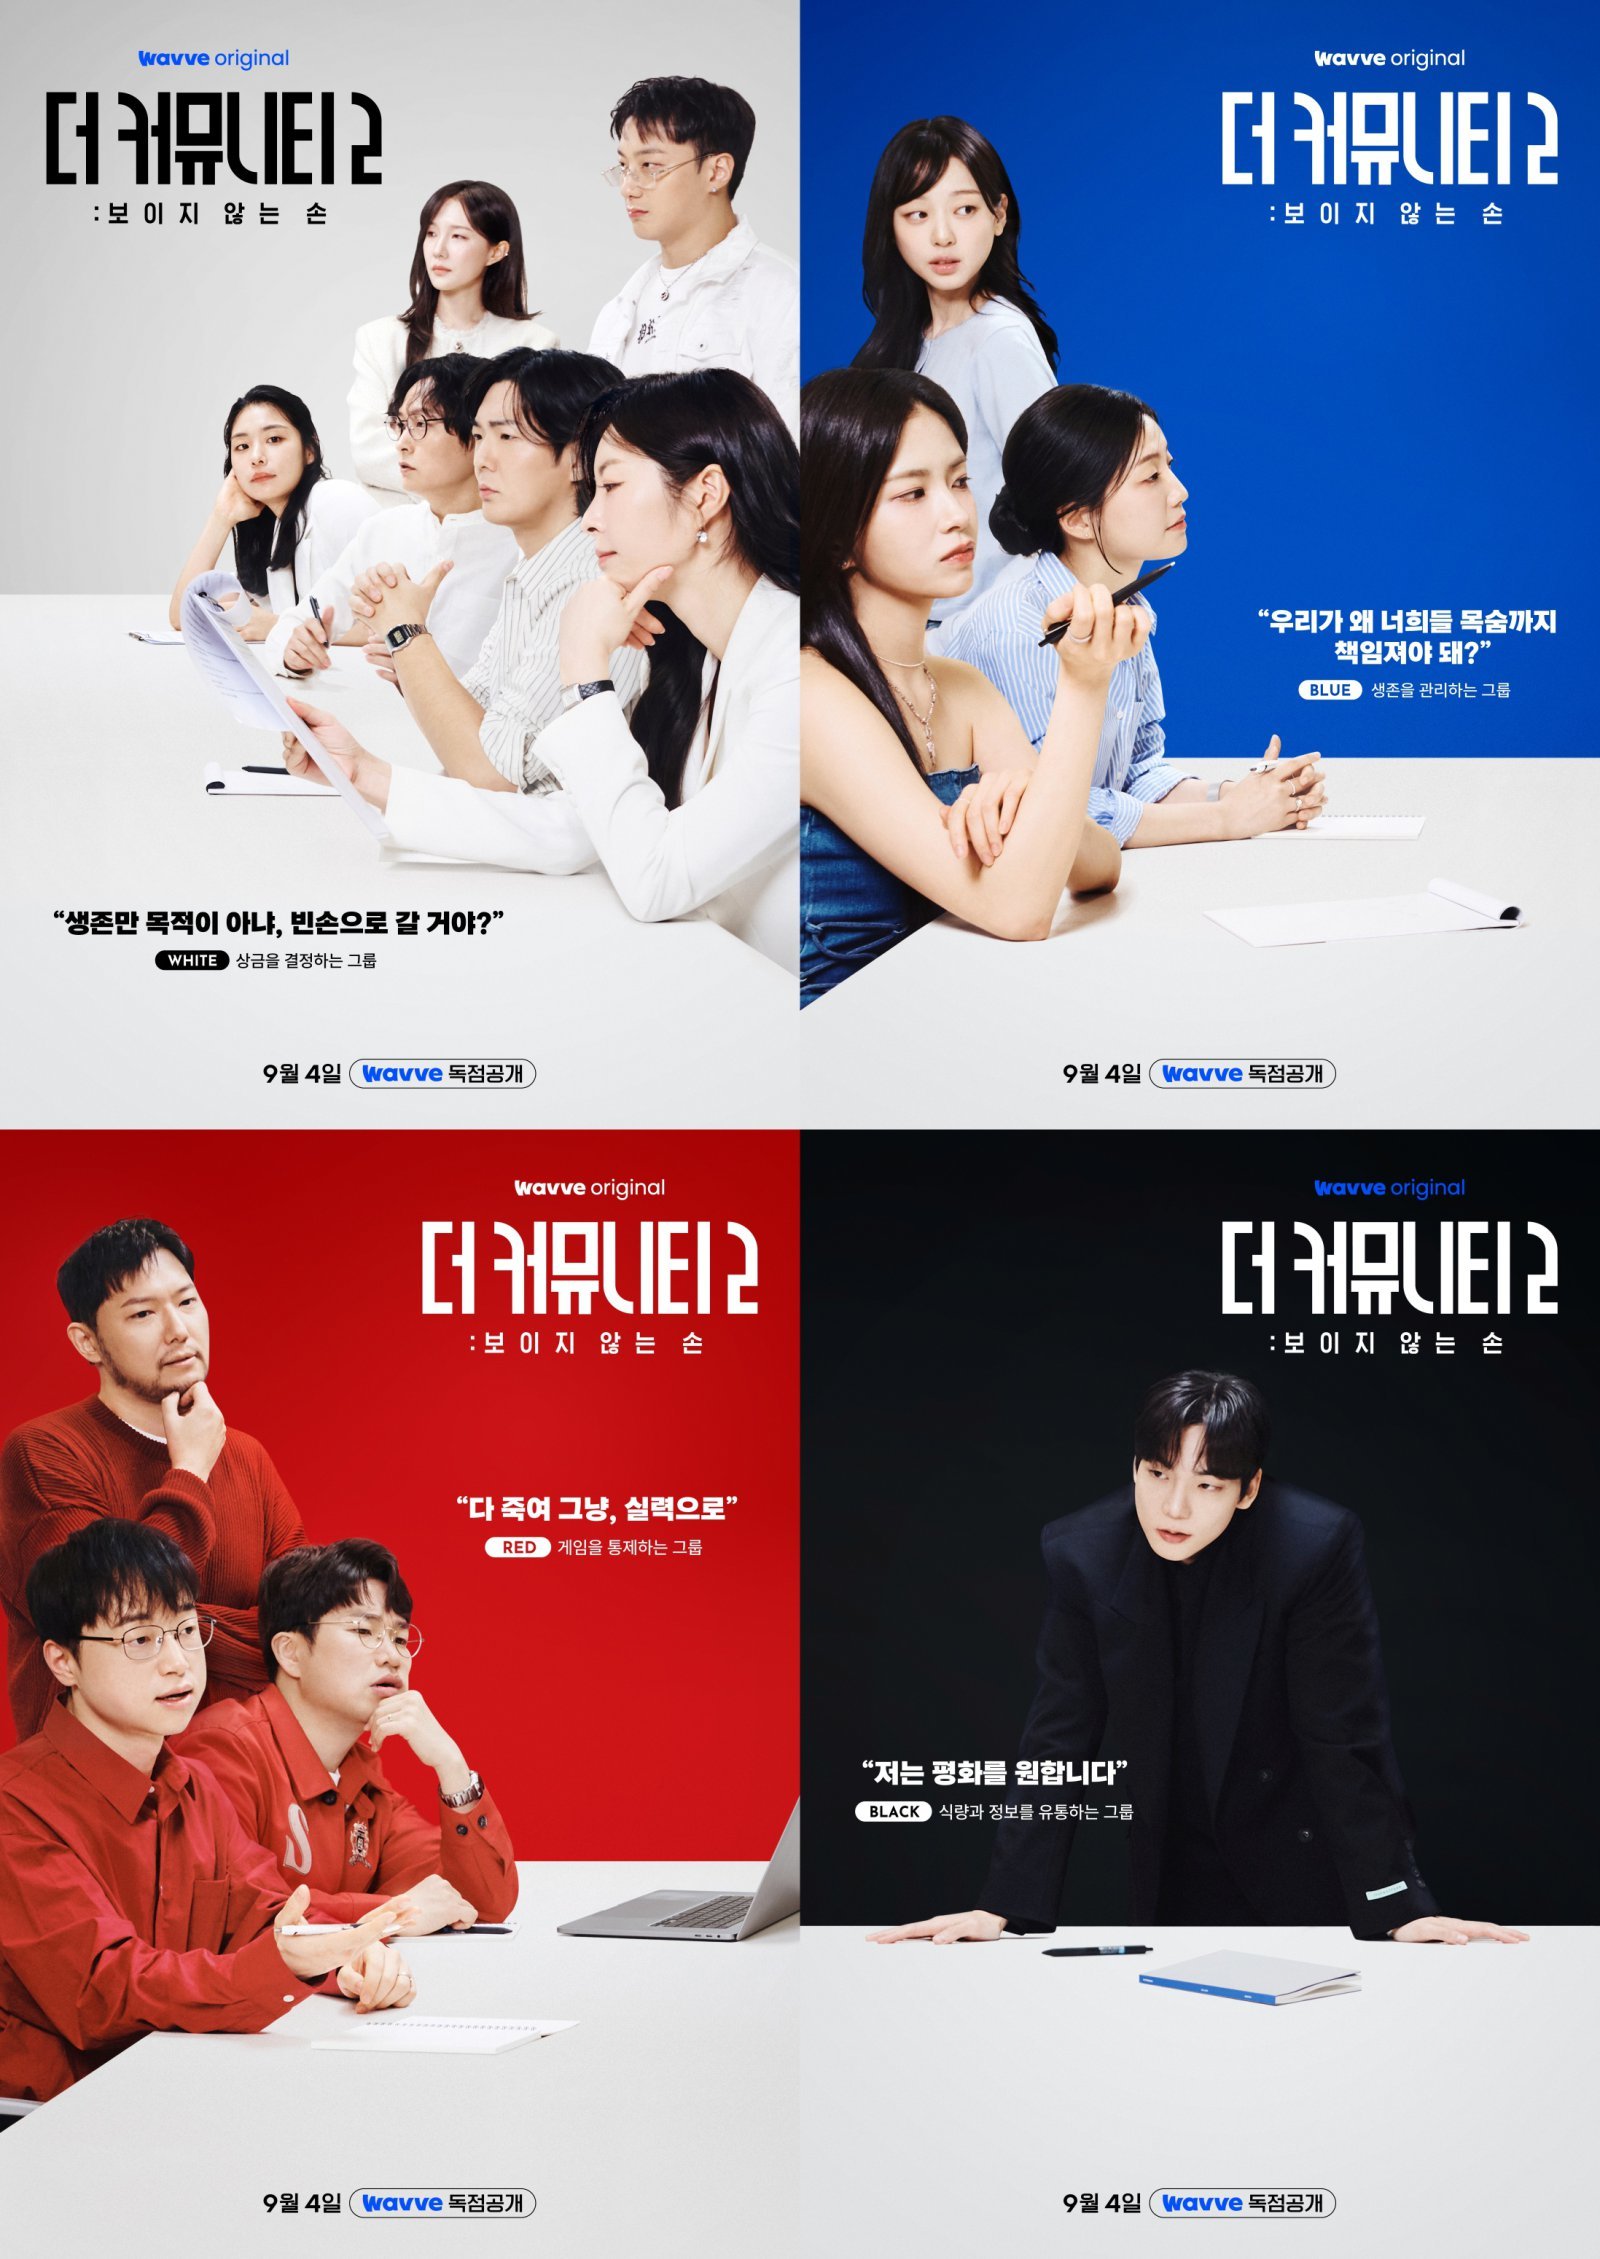
돈·생명·게임·식량 독점…‘더 커뮤니티2’ 살벌한 생존 구조 (더 커뮤니티2)
4 weeks ago
68


베스티 ‘연애의 조건’, 13년 만에 역주행…글로벌 차트까지 접수
3 weeks ago
66

‘아시아 프로야구 최강팀 가리자’ 2026 APBC, 11월 12~15일 도쿄돔서 열린다
3 weeks ago
63

이란 前대통령 “명예롭게 전쟁 끝내야” 종전 국민투표 제안
3 weeks ago
62

24세 유명 먹방 인플루언서 돌연 사망…3일 전 건강 이상 고백
3 weeks ago
56
Product Engineer의 가능성과 조건: 대규모 예산이 투입되는 프로젝트에서 확인하다
3 weeks ago
53

넘어진 뒤 엑스레이는 정상인데 손목이 계속 아프다면… ‘주상골 골절’을 놓치는 이유
4 weeks ago
53

"소비자와 직접 만날 공간 필요 … AI·헬스케어·교육 기업, 오피스 수요 넘쳐"
3 weeks ago
52
 English (US) ·
© Clint's Theme Park 2026. All rights are reserved
