 1 hour ago
6
프랑스 슈퍼마켓 400곳 이상이 냉장 시스템을 제상 모드로 전환하는 사이버 공격을 받아 식품을 폐기함. 공격 5일 전 스캔에서도 프랑스의 Danfoss 제어 대시보드 1,331개가 인터넷에 노출돼 있었음 프랑스에서 노출된 대시보드의 85% 는 알려진 보안 결함이 있는 소프트웨어를 실행함. 다른 국가도 84%로 비슷해, 프랑스의 차이는 패치 수준보다 노출 규모에 있었음 10월 초 발견된 프랑스 대시보드 중 1,019개는 6개월 전에도 같은 주소에서 접근 가능했음. 그동안 신형 제어기의 알려진 패치 전체 적용률은 14%에서 24% 로만 상승함 공격 후 프랑스에서 같은 주소로 접근 가능한 Danfoss 대시보드는 316개로 76% 감소함. 완전히 패치된 장비도 함께 사라져, 업데이트보다는 인터넷 연결 차단이 이뤄진 것으로 보임 스캔만으로는 공격자나 침입 경로, 실제 악용된 취약점을 확인할 수 없음. CERT-FR은 제어기를 공개 인터넷에서 분리하고, 원격 접속이 필요하면 보안 VPN을 사용하도록 권고함 냉장 설비 공격과 피해 범위 2026년 10월 11~12일 밤, 공격자들이 프랑스 슈퍼마켓 수백 곳의 냉장고와 냉동고를 제상 모드로 전환함. 제상 모드는 얼음을 녹이기 위해 냉각 부품을 가열하는 기능임 일부 장비는 50°C에 도달했고, 파리 검찰에 따르면 일부 설비에 불이 붙기 시작함 매장들은 신선식품과 냉동식품을 폐기했으며, 관련 보도는 덴마크 냉장 제어기 제조사 Danfoss를 지목함 Futura-Sciences 집계로 400곳 이상이 피해를 입었고, 손실은 수백만 유로에 이를 수 있음 Carrefour는 80곳, Les Mousquetaires 계열 Intermarché와 Netto는 합계 300곳 이상, Monoprix는 전체 매장의 약 5%가 피해를 입음 Leclerc와 Coopérative U도 공격을 확인함 Coopérative U의 CEO Dominique Schelcher는 RTL 인터뷰에서 2,000개 매장 중 80곳이 영향을 받았으며, Danfoss 시스템은 직접 구매가 아니라 냉장 설비 계약업체를 통해 공급받았다고 밝힘 Danfoss는 피해 장비 대부분이 구형이며, AK-SM 800과 AK-SC 355를 지목함 CERT-FR 경보는 AK-SM과 AK-SC 제어기 다수의 침해를 확인하고 연결 차단이나 접근 제한을 권고함 10월 13일에는 미국 Copeland와 이 회사의 이탈리아 브랜드 Dixell...
Related

Nordwand Mono - 코더와 모험가를 위한 고정폭 글꼴
1 hour ago
1
광고 없는 Android TV
2 hours ago
1
DeepSeek, 미 국토안보부 새 명령으로 연방 민간기관에서 사용 금지
2 hours ago
2
Show GN: HiCapture - 캡처, 편집, 화면 녹화를 한 앱에서 하는 맥 앱
2 hours ago
1
Show GN: PCBox - 이미지로 PC 화면 요소 테마 패키지를 만드는 웹 도구 (베타)
2 hours ago
3
OpenBSD 8.0 - 가상 머신당 최대 64 vCPU와 arm64 최대 절전 모드 지원
3 hours ago
2
나는 하네스 깎는 노인이 되었다 시리즈 2: 안녕, 실버불릿
4 hours ago
4
Popular
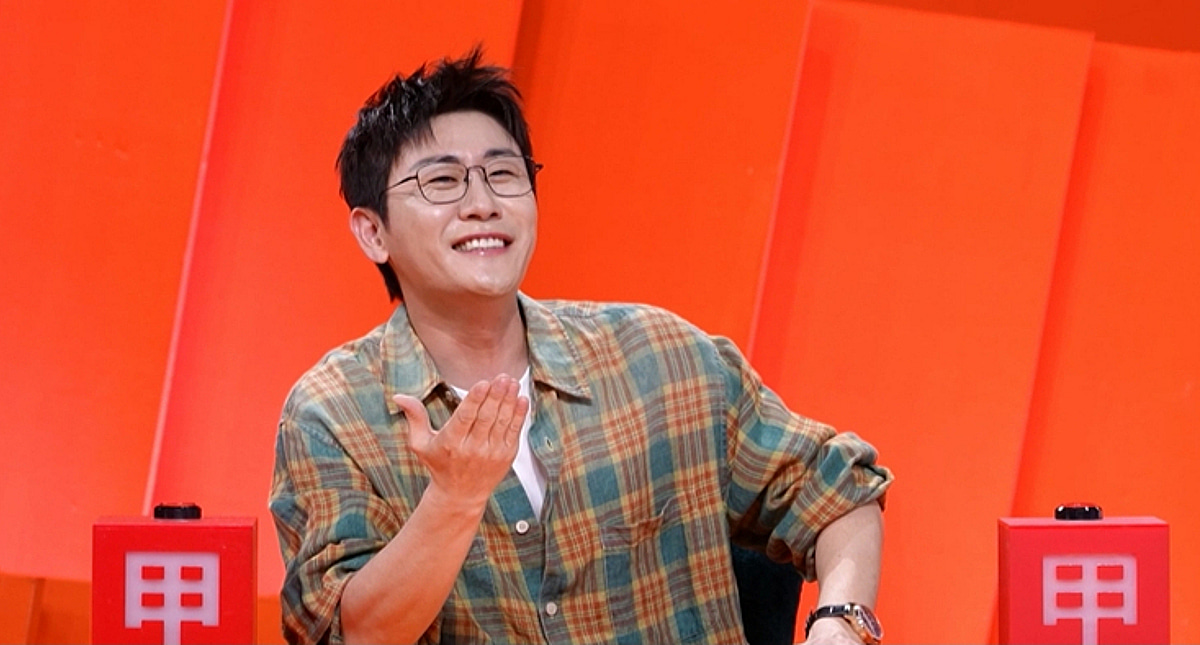
영탁 "임영웅과 자주 운동해, 축구 실력 1티어..장민호는 개발" [사당귀]
2 weeks ago
276

주말 새 2금융권까지 해킹피해 확산에…당국, 4일 전 금융업권 협회장·금융사 대표 긴급 소집
2 weeks ago
269

넷마블 ‘몬길: 스타다이브’, 1.4 대규모 업데이트…‘이자벨라’ 등장
2 weeks ago
269

임산부석 차지한 노인…다리 깁스한 34주 만삭 임산부는 결국
2 weeks ago
264
Show GN: 믹스독 — 같은 구독으로 더 많이 쓰는 오픈소스 코딩 에이전트
2 weeks ago
262

“군대 안가” 자랑한 축구대표팀에…안철수 “군대가 혐오시설? 군면제 없애야”
2 weeks ago
260

승부 가리기엔 11회가 모자랐다…KT, 연장 접전 끝 롯데와 2-2 무승부→매직넘버 2
2 weeks ago
259
한국큐빅, 매출 67% 차지 안산공장 생산중단…부산공장으로 통합
2 weeks ago
257

은행권 AI 연쇄해킹…공격서버에 ‘중국어 문자열’ 있었다는데
2 weeks ago
249

평택시흥고속도로서 트럭이 승용차 2대 추돌…트럭 운전자 사망
2 weeks ago
242
 English (US) ·
© Clint's Theme Park 2026. All rights are reserved
