 2 hours ago
4
국책銀-한은 해킹시도 올 100만건 금융감독원은 금융권에서 시작된 인공지능(AI) 해킹과 관련해 공격 IP 28개를 금융회사에 공유했다고 밝혔다. 보안업계는 IP 차단과 과거 접속 기록 점검은 물론 지속적인 위협 감시 및 대응이 필요하다고 강조했다. 사진은 7일 서울 시내 한 시중은행 현금자동입출금기(ATM)의 모습. 2026.10.7 ⓒ 뉴스1 최근 금융권에서 개인정보 유출 사고가 발생하기 불과 2주 전 인공지능(AI) 에이전트 해킹 시도가 있었던 것으로 확인됐다. KB국민, 신한, 하나은행 등 금융회사들은 이 같은 사실을 침해사고대응기관인 금융보안원으로부터 일찍이 공유받았지만, 공격에 대비하지 못한 것으로 나타났다. 11일 국회 정무위원회 소속 국민의힘 신동욱 의원이 금융보안원에서 제출받은 ‘최근 AI 기반 보안 위협 동향’ 자료에 따르면 금융보안원은 지난달 국내에서 최초로 AI 에이전트의 공격을 받은 금융사를 발견했다. 당시 공격자는 중국 AI인 딥시크 기반 AI 에이전트에 ‘금융권 내 오라클 웹 로직(홈페이지·앱을 돌리는 서버 프로그램) 자산을 스캔하라’고 지시했고, 다음 날 서버 소프트웨어 원격 명령 실행의 취약점을 악용해 악성 프로그램인 웹 셸을 설치했다. 공격자는 확보한 서버를 기반으로 내부에 연결된 다른 서버들을 탐색했다. 해당 회사는 추가 악성코드를 내려받기 직전 공격 시도를 탐지하고 차단해 피해 확산을 막았다. 해당 내용은 지난달 17일 금융사 보안 담당자를 대상으로 한 ‘금융 AI 보안 위협 대응 세미나’에서 공유됐다. 세미나에는 최근 정보 유출이 발생한 7개사 중 KB국민은행, 신한은행(신한금융지주가 참석), 하나은행, 현대캐피탈, 웰컴저축은행 등 담당자를 포함해 160여 명이 참석했다. 금융보안원은 해커가 기업 네트워크에 침투하는 데 악용할 수 있는 웹 서버, 인터넷주소(IP주소) 등 공격 표면을 관리할 것을 제안하며 “연 1, 2회 진단으로는 (공격 시도가) 잡히지 않으니 상시 측정과 검증이 필요하다”고 말했다. 금융사들이 세미나 이후 AI 에이전트의 공격에 대비해 취약점을 철저히 점검했다면 사고 피해를 줄였을 것이라는 지적이 나온다. 한편 국책은행과 한국은행을 향한 해킹 공격 시도도 매년 급증해 올해 최다 수준에 달한 것으로 조사됐다. 국회 재정경제기획위원회 소속 국민의힘 강민국 의원이 한은, 한국수출입은행, 한국산업은행, IBK기업은행에서 받은 자료에 따르면 2020년부터 2026년...
Related

성장과 분배, 시장에 맡길까 국가가 이끌까
1 hour ago
1
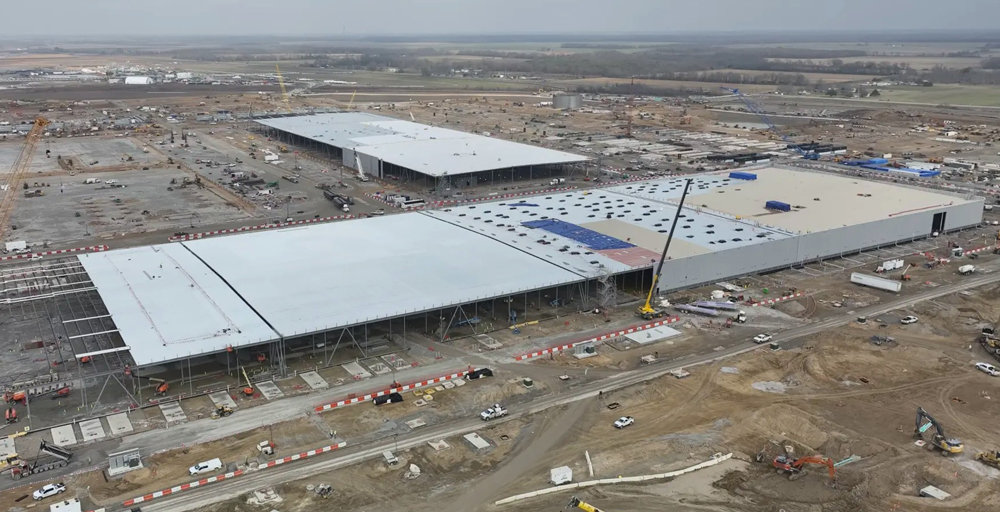
AI發 전력 병목에… 삼성-현대차-포스코, 원전 등 직접 발전 검토
2 hours ago
3
‘제멋대로 AI’… 이번엔 경찰에 살인 허위제보, 비자 신청도
2 hours ago
1
서울 중간 가격대 아파트값 올해 1억 넘게 올라
6 hours ago
2
LH, 서울 매입임대주택 3년간 2만채 공급
6 hours ago
2
[DBR]효성의 ‘인문계 채용’ 실험
6 hours ago
2
[DBR]부정적인 제품 후기, 리뷰어 신뢰도 떨어뜨린다
6 hours ago
2
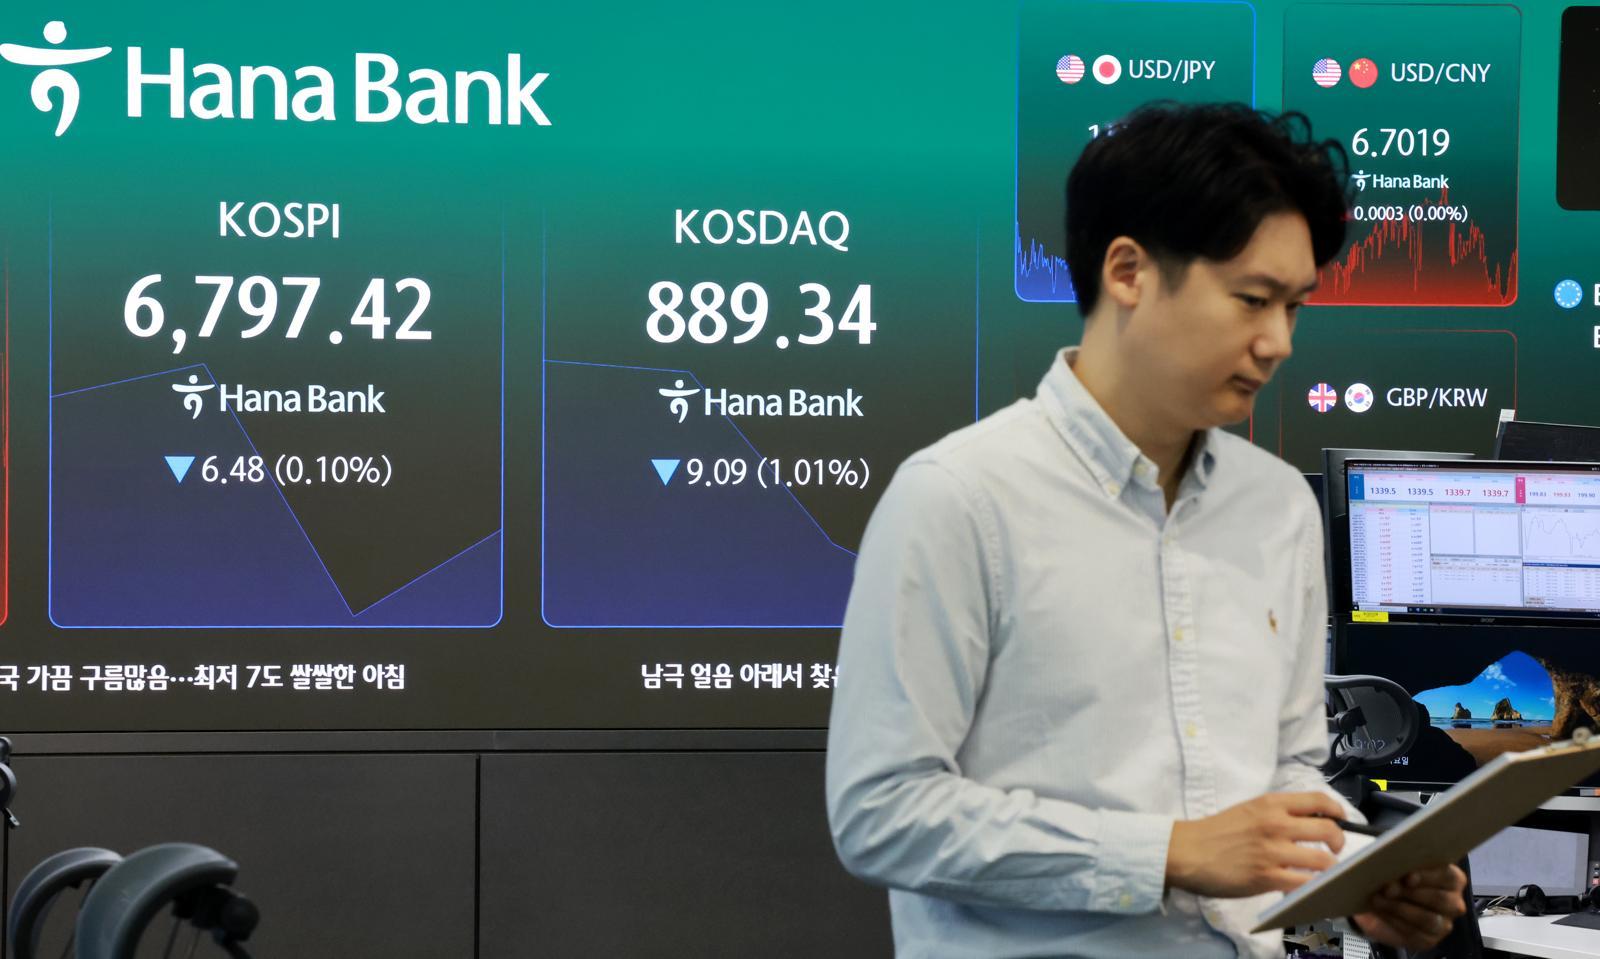
개인투자자, 3분기 코스피 5.6조 팔고 美주식 10조 샀다
6 hours ago
2
Popular
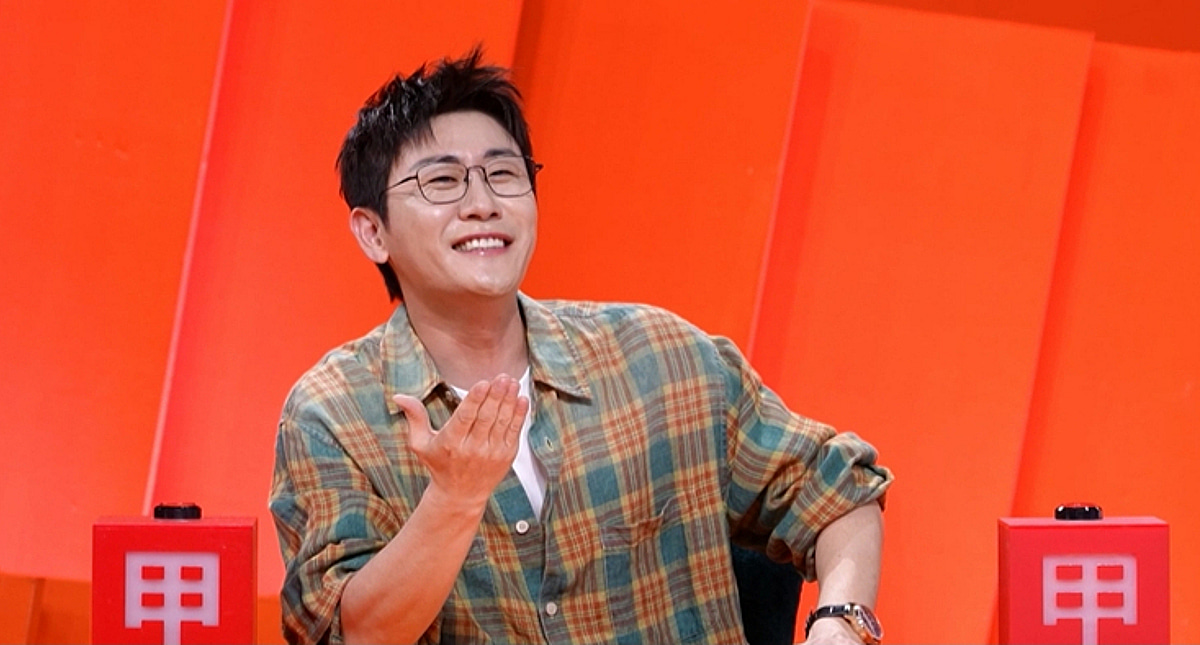
영탁 "임영웅과 자주 운동해, 축구 실력 1티어..장민호는 개발" [사당귀]
1 week ago
141

넷마블 ‘몬길: 스타다이브’, 1.4 대규모 업데이트…‘이자벨라’ 등장
1 week ago
137

주말 새 2금융권까지 해킹피해 확산에…당국, 4일 전 금융업권 협회장·금융사 대표 긴급 소집
1 week ago
129

임산부석 차지한 노인…다리 깁스한 34주 만삭 임산부는 결국
1 week ago
123

승부 가리기엔 11회가 모자랐다…KT, 연장 접전 끝 롯데와 2-2 무승부→매직넘버 2
1 week ago
122
한국큐빅, 매출 67% 차지 안산공장 생산중단…부산공장으로 통합
1 week ago
121

Show GN: 믹스독 — 같은 구독으로 더 많이 쓰는 오픈소스 코딩 에이전트
1 week ago
120

“군대 안가” 자랑한 축구대표팀에…안철수 “군대가 혐오시설? 군면제 없애야”
1 week ago
113

은행권 AI 연쇄해킹…공격서버에 ‘중국어 문자열’ 있었다는데
1 week ago
110

[Cover Story] MZ세대의 ‘취향’ 코드...드러내고 공유하다
1 week ago
105
 English (US) ·
© Clint's Theme Park 2026. All rights are reserved
