 1 week ago
30
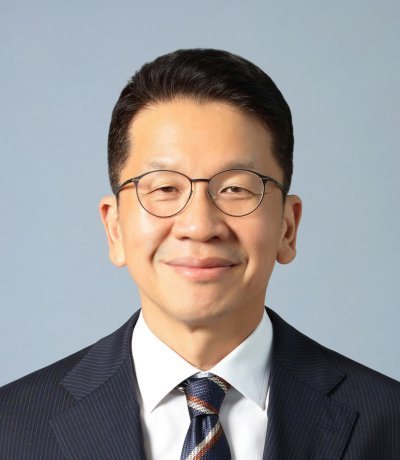
사이버보안 전문 기업 '티오리' 박세준 대표 인터뷰AI, 실패서 학습…저인망식 공격수작업 의존한 보안점검은 한계금융권, 보안에 AI 활용 서둘러야 등록 2026-10-05 오후 7:07:01 수정 2026-10-05 오후 7:49:07 가 가 [이데일리 임유경 기자] 금융권을 상대로 한 동시다발적인 해킹 공격에 인공지능(AI)이 활용됐을 가능성이 제기되면서 해커의 공격 수법 변화에도 관심이 쏠린다. 공격에 AI를 어떻게 활용했는지 파악하는 것이 향후 공격 패턴과 잠재적인 공격 대상을 파악하는 단서가 될 수 있어서다. 박세준 티오리 대표는 AI 공격 도구의 특징으로 상황적 맥락과 공격 결과를 분석해 다음 시도를 능동적으로 조정할 수 있다는 점을 꼽았다. 기존 해킹 도구가 미리 정해진 작업을 자동·반복 수행하는 데 그쳤다면, AI는 1차 결과를 보고 추론해 공격 방법을 스스로 조정할 수 있다는 설명이다. 해커가 결과를 확인하고 다음 수를 정하던 과정을 AI가 이어받는 셈이다. 박세준 티오리 대표(사진=이데일리DB)박 대표는 “AI는 가령 침투 테스트 시 예상한 문자열이 나타나지 않았다고 곧바로 취약점이 없다고 단정하지 않는다”며 “서비스 반응을 분석해 다른 값을 넣어보거나, 메뉴를 넘어가 추가 테스트를 하면서 기존에 놓쳤을 수 있는 취약점까지 확인한다”고 설명했다. 그는 “공격 기법 자체가 바뀐 것은 아니지만 취약점을 찾고 실제 공격으로 확인하는 과정이 더 깊어지고 빨라진 것”이라고 말했다. AI의 판단이 항상 정확한 것은 아니다. 아직 실제 취약점이 아닌 것을 오탐하는 경우도 많다. 하지만 오탐률이 높아도 공격자에겐 AI가 전에 없이 강력한 도구가 됐다. 박 대표는 “AI가 찾은 취약점 후보 중 오탐이 많더라도 하나만 실제로 뚫리면 공격자는 성공한 것”이라고 설명했다. 이 같은 변화는 공격 대상이 되는 서비스를 ‘롱테일’에 가깝게 늘렸다. 이번에도 은행의 핵심 뱅킹 시스템뿐 아니라 임직원용 서비스, 대출 모집인용 조회 서비스처럼 상대적으로 보안 점검이 덜 이뤄지는 시스템도 공격 접점이 된 것이다. 주변 시스템을 노리는 공격은 AI 등장 전부터 있었다. 다만 과거에는 공격에 드는 시간과 노력을 고려해 상대적으로 효과가 큰 대상을 골라야 했다. 하지만 이젠 AI를 활용해 모든 시스템을 저인망식으로 훑는 게 가능해졌다. 박 대표는 “주변 서비스에는 당장 돈이 되는 민감 정보는 없지만 인증 체계가 부실한 경우가 많아 내...
Related

[미리보는 이데일리 신문] 전기차 막자 하이브리드…中수출 15배 폭증
1 hour ago
5

“곰돌이 푸 탄생 100주년인 줄 알았나”…도서관에 들어온 진짜 곰, 꿀통 털었다
1 hour ago
6
최창원 SK수펙스 의장 유임 가닥…SK그룹 이달 중 정기 사장단 인사
1 hour ago
6
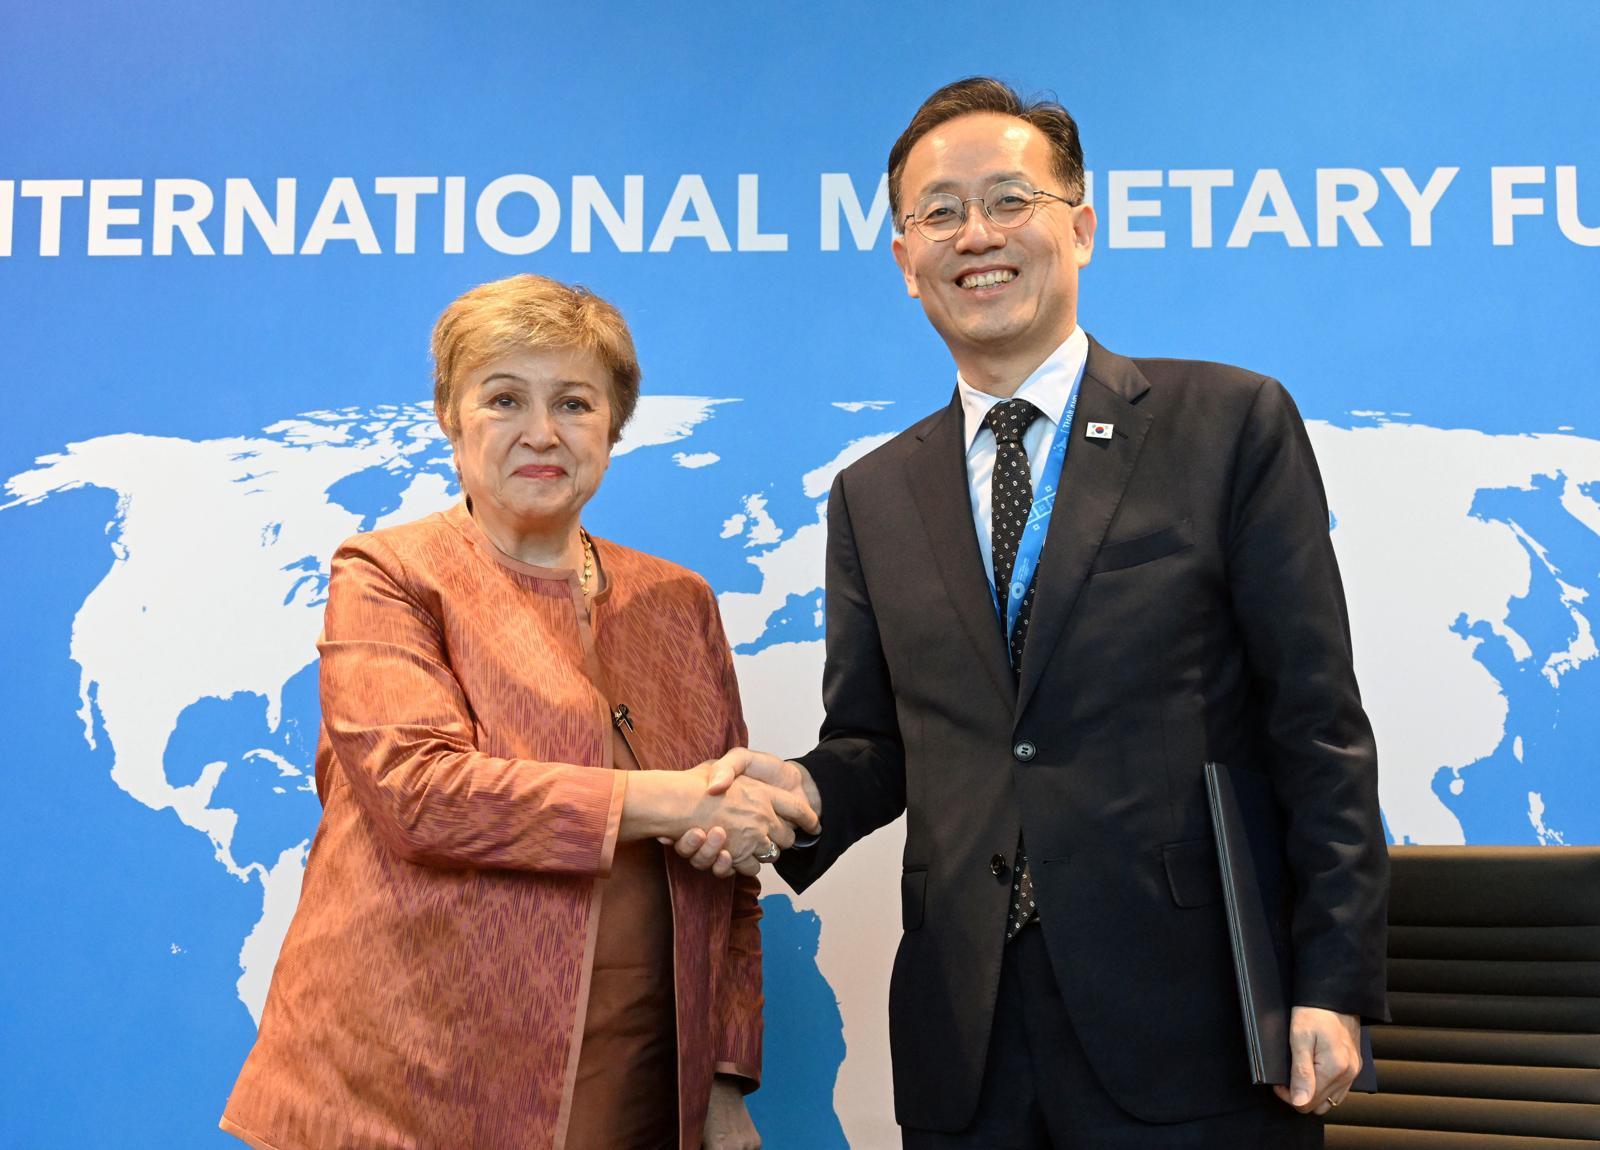
글로벌 3대 신평사 만난 부총리 “韓경제 올해 3%대 성장 예상”
2 hours ago
6
동탄·영통 넘어 분당도…반도체 머니 '북진' 어디까지
2 hours ago
1
김장 물가 복병 '새우젓'…배추·무 내렸지만 새우젓 30% 껑충
2 hours ago
1
국민연금, 3분기 보유주식 182조 원 손실
2 hours ago
1
북항 들어온 지 한 달 된 '부캉이'…날 추워지면 떠날 듯
2 hours ago
1
Popular

영탁 "임영웅과 자주 운동해, 축구 실력 1티어..장민호는 개발" [사당귀]
2 weeks ago
252

넷마블 ‘몬길: 스타다이브’, 1.4 대규모 업데이트…‘이자벨라’ 등장
2 weeks ago
244

주말 새 2금융권까지 해킹피해 확산에…당국, 4일 전 금융업권 협회장·금융사 대표 긴급 소집
2 weeks ago
242

임산부석 차지한 노인…다리 깁스한 34주 만삭 임산부는 결국
2 weeks ago
235

Show GN: 믹스독 — 같은 구독으로 더 많이 쓰는 오픈소스 코딩 에이전트
2 weeks ago
234
한국큐빅, 매출 67% 차지 안산공장 생산중단…부산공장으로 통합
2 weeks ago
233

“군대 안가” 자랑한 축구대표팀에…안철수 “군대가 혐오시설? 군면제 없애야”
2 weeks ago
231

승부 가리기엔 11회가 모자랐다…KT, 연장 접전 끝 롯데와 2-2 무승부→매직넘버 2
2 weeks ago
230

은행권 AI 연쇄해킹…공격서버에 ‘중국어 문자열’ 있었다는데
2 weeks ago
220

평택시흥고속도로서 트럭이 승용차 2대 추돌…트럭 운전자 사망
2 weeks ago
213
 English (US) ·
© Clint's Theme Park 2026. All rights are reserved
