 3 hours ago
1
eMudhra 중간 인증서 8개에 연결된 개인 키가 침해됐다는 신고가 Mozilla에 접수됨. 공격자는 이 키로 자신이 통제하지 않는 웹사이트의 위조 HTTPS 인증서를 발급할 수 있음 사용자 연결을 가로챌 수 있는 공격자는 위조 인증서로 웹사이트를 사칭하고, 트래픽을 읽거나 변조할 가능성이 있음 Mozilla는 OneCRL로 해당 인증서를 차단했으며, 신고 접수 후 3시간 이내에 표준 설정을 사용하는 모든 Firefox 사용자에게 배포를 완료함 OneCRL 보호 조치는 업데이트나 재시작 없이 적용됨. 사용자 지정 설정 때문에 이를 받지 못했을 수 있는 소수 사용자를 위해 Firefox와 ESR 업데이트도 출시함 NSS 신뢰 인증서 목록에서도 해당 중간 인증서에 서명한 루트 인증서를 제거함. OneCRL 업데이트를 받지 않는 다른 애플리케이션도 보호하기 위한 추가 조치임 개인 키 침해 위험과 긴급 차단 Mozilla는 10월 17일 20:06 UTC, eMudhra 중간 인증서 8개에 연결된 개인 키가 침해됐다는 신고를 접수함 침해된 키로 위조 HTTPS 인증서를 발급할 수 있으며, 사용자 연결을 가로챌 수 있는 공격자는 웹사이트 사칭과 트래픽 열람 또는 변조에 이를 이용할 가능성이 있음 엔지니어들은 즉시 중앙 인증서 폐기 목록인 OneCRL을 사용해 Firefox에서 해당 인증서를 차단함 사용자가 Firefox를 업데이트하거나 재시작할 필요 없이 보호가 적용됨 같은 날 22:59 UTC, 신고 접수 후 3시간이 지나기 전에 표준 설정을 사용하는 모든 Firefox 사용자 대상 배포를 완료함 Firefox 추가 업데이트와 NSS 신뢰 목록 변경 10월 20일, OneCRL 업데이트를 받지 못했을 수 있는 소수 사용자에게도 보호 조치를 전달하기 위해 다음 버전을 출시함 데스크톱 및 Android용 Firefox 158.0.1을 출시함 ESR 버전으로는 Firefox ESR 115.43.1과 Firefox ESR 153.5.1을 제공함 사용자 지정 설정이 OneCRL 업데이트 수신을 막았을 가능성이 있는 사용자가 대상임 NSS 3.131.1에서는 침해된 중간 인증서에 서명한 루트 인증서를 신뢰 인증서 목록에서 제거함 Firefox는 이미 OneCRL로 보호되고 있음 추가 변경은 Mozilla의 신뢰 저장소나 그 파생 버전을 사용하지만 OneCRL 업데이트는 받지 않는 다른 애플리케이션을 보호하는 데 도움이 됨 Mo...
Related

나의 친구 Bob Cringely
2 hours ago
1
Deepwater Horizon 사고 16년 후에도 심해 생물의 회복 징후는 미미함
2 hours ago
0
OpenIntelligentUI - ChatGPT Intelligent UI의 오픈소스 대체 구현
2 hours ago
1
macOS에서 Touch ID로 SSH 키 설정하기
3 hours ago
1
바이브 코더들이 Next Fest에 몰려들자 Steam 이용자들, ‘AI 제외’ 필터 요청
4 hours ago
6
NixOS 덕분에 두려움이 줄어들고 있다
4 hours ago
2
아들에게 무엇을 가르쳐야 할까?
4 hours ago
2
Google, TPU용 네이티브 PyTorch 백엔드 TorchTPU 오픈소스로 공개
6 hours ago
2
Popular
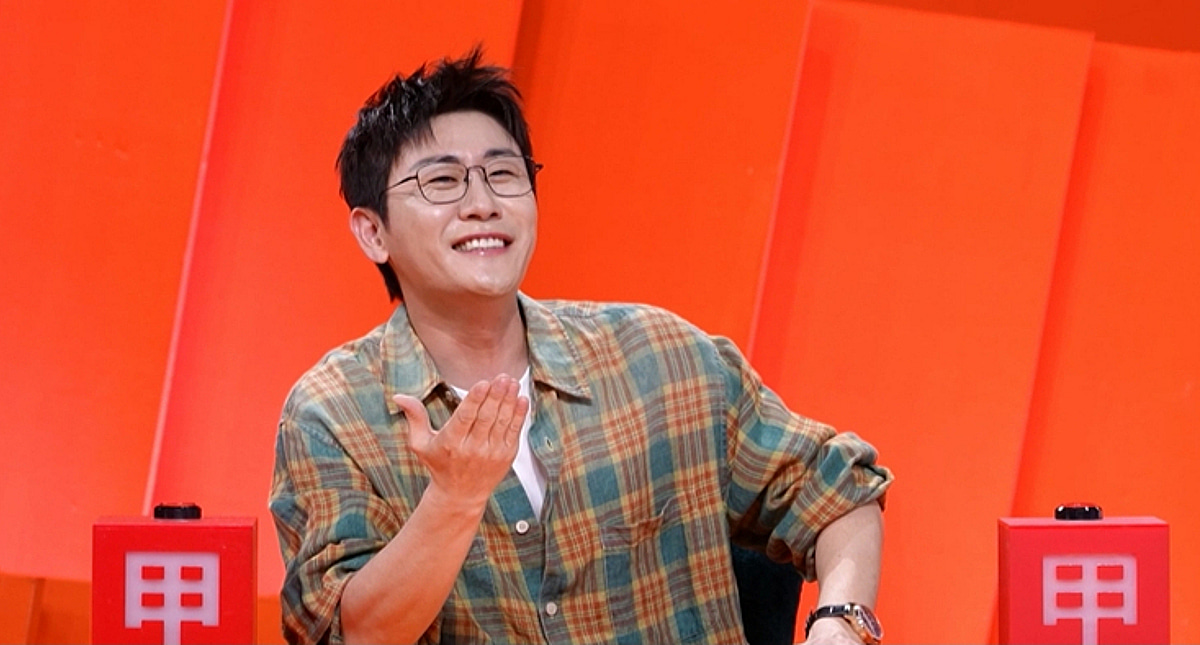
영탁 "임영웅과 자주 운동해, 축구 실력 1티어..장민호는 개발" [사당귀]
2 weeks ago
289

주말 새 2금융권까지 해킹피해 확산에…당국, 4일 전 금융업권 협회장·금융사 대표 긴급 소집
2 weeks ago
280

넷마블 ‘몬길: 스타다이브’, 1.4 대규모 업데이트…‘이자벨라’ 등장
2 weeks ago
279

임산부석 차지한 노인…다리 깁스한 34주 만삭 임산부는 결국
2 weeks ago
274
Show GN: 믹스독 — 같은 구독으로 더 많이 쓰는 오픈소스 코딩 에이전트
2 weeks ago
273

“군대 안가” 자랑한 축구대표팀에…안철수 “군대가 혐오시설? 군면제 없애야”
2 weeks ago
270

승부 가리기엔 11회가 모자랐다…KT, 연장 접전 끝 롯데와 2-2 무승부→매직넘버 2
2 weeks ago
268
한국큐빅, 매출 67% 차지 안산공장 생산중단…부산공장으로 통합
2 weeks ago
266

은행권 AI 연쇄해킹…공격서버에 ‘중국어 문자열’ 있었다는데
2 weeks ago
258

평택시흥고속도로서 트럭이 승용차 2대 추돌…트럭 운전자 사망
2 weeks ago
250
 English (US) ·
© Clint's Theme Park 2026. All rights are reserved
