 4 hours ago
4
ansi2html의 XSS 취약점으로 빌드 로그에 악성 문자열을 삽입한 공격자가 해당 로그를 열람하는 SourceHut 사용자의 계정을 탈취할 수 있었음 공격자는 OSC 8 하이퍼링크 처리의 허점을 악용할 수 있었으며, CI가 활성화된 공개 메일링 리스트에 패치를 보내는 경로에서는 계정조차 필요하지 않았음 로그 페이지에서 실행되는 스크립트는 CSRF 토큰과 빌드 재제출 폼에 접근할 수 있어, 피해자 권한으로 배포 키에 접근하는 악성 빌드를 제출할 수 있었음 취약 버전은 ansi2html >=1.7.0, <1.9.4 와 builds.sr.ht >=0.40.0, <0.105.1 이며, SourceHut의 출력 정화 조치와 ansi2html 1.9.4 수정으로 대응함 builds.sr.ht는 거의 4년 반 동안 취약했으며, 처음 의존성을 감사했더라도 이후 업데이트마다 다시 점검하지 않았다면 막지 못했을 문제임 발견 계기와 SourceHut 구성 프로젝트를 호스팅하는 사람에게 비용을 지급하는 SourceHut 인스턴스를 구축하는 과정에서 취약점을 발견했으며, 연구에 NLP를 사용하지 않았음 SourceHut은 여러 마이크로서비스로 구성됨 주요 서비스로 meta.sr.ht, git.sr.ht, hub.sr.ht가 있으며, 공식 인스턴스의 hub 서비스는 sr.ht에서 운영됨 builds.sr.ht는 CI를 담당함 mirror.sr.ht는 사전 빌드 패키지를 배포하며 mirror.srht.network로 점차 이전 중임 사전 빌드 패키지는 공식 인스턴스와 동일한 배포판 버전을 사용하는 환경에서 설치를 쉽게 해줌 다른 배포판이나 Alpine 버전을 쓰려면 sr.ht-apkbuilds를 포크해 서명 키, Alpine 버전, 미러를 조정할 수 있음 Arch용 sr.ht-pkgbuilds도 있으나 사실상 유지보수가 중단된 상태이며, 패치를 보내는 것은 가능할 수 있음 소프트웨어 배포에는 curl|sudo bash나 폴더에서 Claude를 실행하도록 안내하는 방식 대신 정식 패키지를 고려할 필요가 있음 패키징을 쉽게 하려면 최소한 간단한 configure 스크립트와 make install 또는 ninja install 경로를 제공할 수 있음 정적 바이너리 대신 AppImage를 사용하는 선택에도 의문이 남음 builds.sr.ht로 패키지를 부트스트랩하던 중 로그의 스크롤 동작을 살펴보다 동일한 TrueCol...
Related

Lobsters: vibecoding을 llms로 바꾸는 Greasemonkey 스크립트
53 minutes ago
1
Ollaya - 오픈소스 Jev 스타일 의사결정 모델을 위한 Ollama
3 hours ago
2
Oracle, 데이터센터에 전력이 공급되지 않아도 투자자에게 대금 지급 의무
4 hours ago
2
시험
4 hours ago
3
제1원리 사고
4 hours ago
3
Oracle, 논란의 데이터센터 사업에서 자사 보호 위해 ‘불가항력’ 사유 내세워
5 hours ago
4
HTTP에서 가장 보기 흉한 부분, Vary 지원을 출시하다
5 hours ago
3
기밀 추산으로 드러난 NSA의 수십억 달러 규모 AI 모델 테스트 지출
5 hours ago
5
Popular
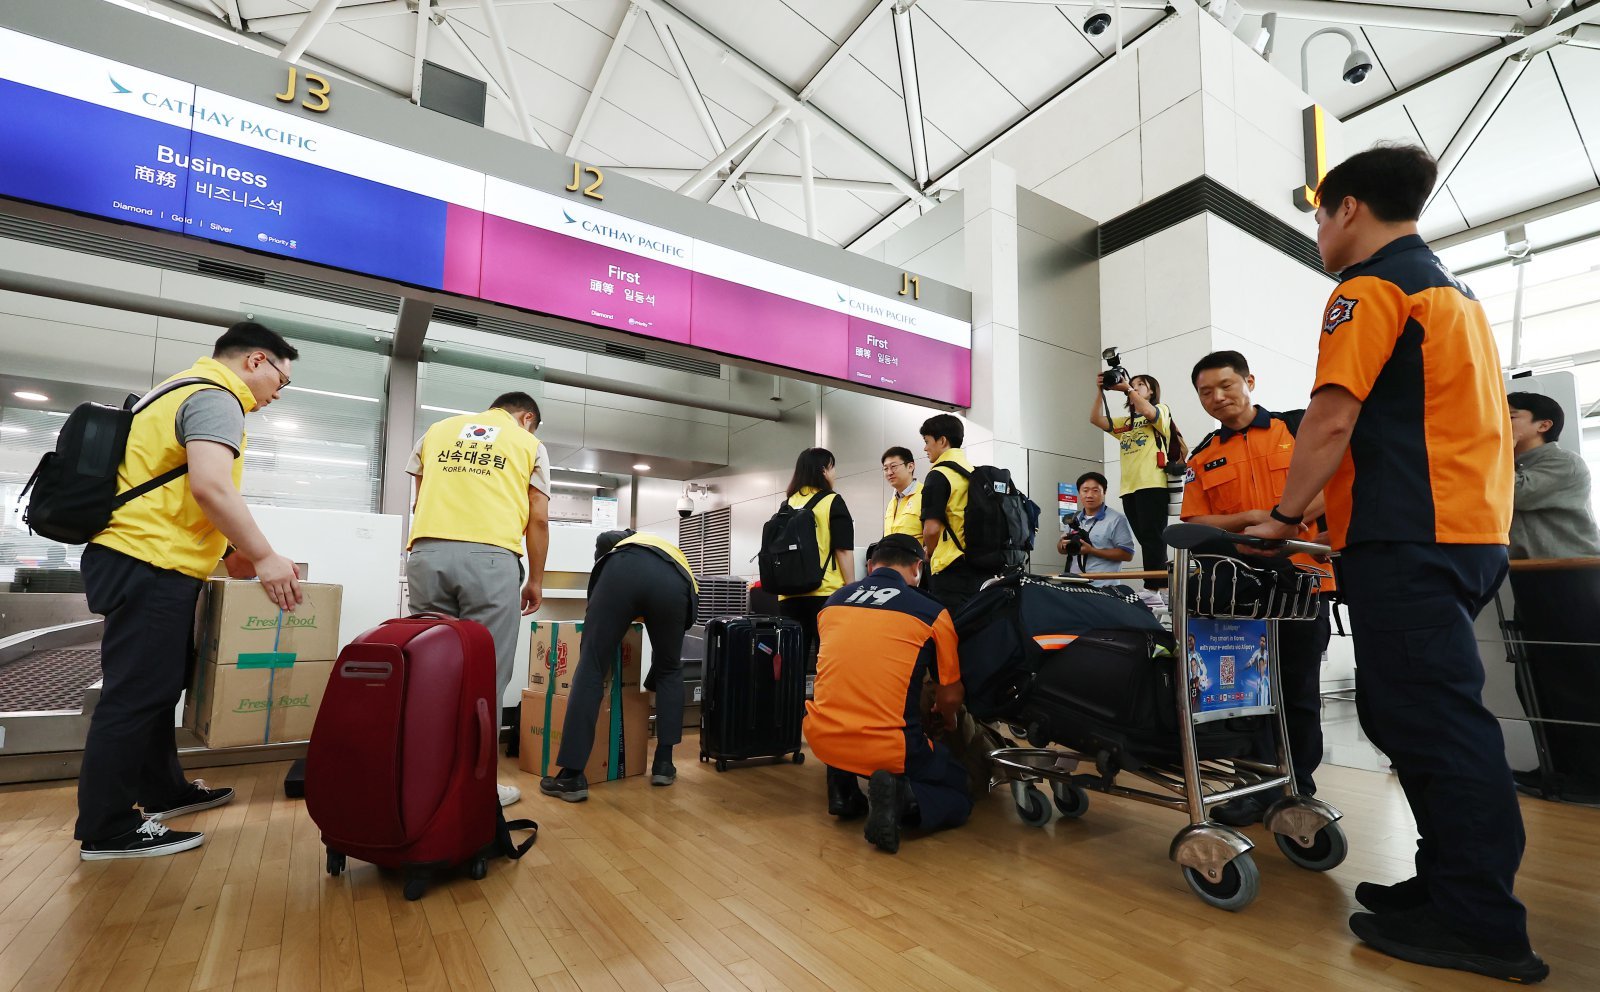
[속보] 네팔 홍수로 고립됐던 한국인 10명 중 9명 안전지역 이송
4 weeks ago
77

네팔 홍수 버티고 명소된 ‘기적의 초록집’…집주인이 밝힌 비밀은
3 weeks ago
73

부러진 히말라야 빙하가 물 가뒀다가 ‘펑’…“화산 폭발 같았다”
4 weeks ago
69

‘실종 허위종결’ 파문에 고개 숙인 제주경찰청장…“모든 실종사건 재조사”
4 weeks ago
64

제니, 드레스 입고 와이어 촬영도…아찔+강렬한 비하인드
4 weeks ago
57

“복구 끝나기도 전에 또 비”…거제·통영 호우 피해지역 ‘긴장’
4 weeks ago
54

실종아동·입양인 개인정보 117만건 ‘싹’ 털렸다…유출 신고도 늦어
4 weeks ago
54
GR/IR Analysis in SAP S/4HANA Finance
4 weeks ago
51
남동발전 “네팔 발전소 상부시설 90% 이상 소실…직원 3명 수색”
4 weeks ago
50
 English (US) ·
© Clint's Theme Park 2026. All rights are reserved
