 1 week ago
19
패스키는 피싱과 서버 데이터 유출에 강하지만, 개인에게는 영구적인 계정 접근 상실, 자동 계정 정지, 기기 분실이 더 큰 위험일 수 있음 일반 로그인 과정의 피싱을 막더라도 계정 보안은 가장 취약한 복구 수단에 좌우되며, SMS, 이메일 링크, 보안 질문 등을 없애면 영구적으로 계정에 접근하지 못할 위험이 남음 하드웨어 키의 패스키는 백업하거나 옮길 수 없어 사이트마다 여러 키를 등록해야 하며, 저장 용량과 추가 구매 비용도 제약이 됨 동기화 패스키는 플랫폼 계정 정지에 따른 접근 상실 위험이 있고, 제공업체 간 내보내기와 서드파티 도구 연동도 아직 일관성이 부족함 기업에는 패스키를 쓸 이유가 충분하지만 개인용 생태계는 아직 미성숙하며, 대안으로 서드파티 비밀번호 관리자에 저장한 무작위 비밀번호와 독립된 TOTP 앱의 조합을 권함 피싱 방어와 계정 복구 사이의 상충 관계 빅테크 기업들은 로그인할 때마다 패스키 설정을 권하며, 이를 멈추려면 패스키를 설정하거나 설정 메뉴에서 끄는 옵션을 찾아야 함 Google은 해당 설정을 “Skip password when possible”로 부르고, Microsoft는 비밀번호 없는 계정으로 전환하도록 권함 패스키는 생성된 사이트에 결속되므로 가짜 로그인 화면으로 탈취할 수 없고, 비대칭 암호 방식이어서 서버 데이터가 유출돼도 서버 측 정보로 패스키를 복원할 수 없음 기업 환경에는 적합하지만, 개인에게는 영구적 접근 상실, 자동 계정 정지, 기기 분실이 더 큰 위험일 수 있음 중간자 공격 방어는 강화되지만, 그보다 발생 가능성이 높은 계정 접근 상실 문제를 떠안을 수 있음 일반 로그인 흐름에서 피싱을 차단해도 복구 경로가 취약하면 계정은 안전하지 않음 SMS, 이메일 링크, 보안 질문 등 가장 약한 복구 수단이 전체 보안 수준을 결정함 복구 수단을 비활성화하면 사용자가 영구적으로 계정에 접근하지 못할 위험이 남음 저장 방식과 실제 사용에서 남는 제약 하드웨어 키의 패스키는 설계상 추가하거나 삭제할 수만 있고, 이동이나 백업은 불가능함 대비하려면 키를 2~3개 구입해 모든 사이트에 각각 등록해야 하므로 비용이 들고 계정 수가 늘수록 관리가 어려워짐 사이트가 사용자 이름을 직접 조회할 수 있는 발견 가능한 자격 증명(discoverable credentials) 의 채택이 늘고 있지만, 키당 저장 한도는 25~100개 계정이며 최고급 키는 최대 300개를 지원함 한도를 넘으면 저...
Related

일본, 외국인 대상 규정 강화 추진
2 hours ago
0
Atlas - 코딩 에이전트를 위한 소스 관리 도구
2 hours ago
0
서로 돕기 위해 잠시 멈추지 않는다면, 우리는 무엇이 되는가?
2 hours ago
4
ASML, 2026년 유럽에서 “아무것도 팔지 못했다”고 밝혀
2 hours ago
2
DeepSeek Elastic Compute (DSec)
3 hours ago
3
Automattic, CEO 휴직 시도 무산 후 새 이사회 구성
3 hours ago
1
Show HN: Reladraw - 요소를 어디에 놓을지 직접 정하는 다이어그램 언어
4 hours ago
2
Show GN: 자조모임 BBS 무료 게시판/대화방
4 hours ago
3
Popular

네팔 홍수 버티고 명소된 ‘기적의 초록집’…집주인이 밝힌 비밀은
3 weeks ago
73

제니, 드레스 입고 와이어 촬영도…아찔+강렬한 비하인드
4 weeks ago
62
효리수, 그야말로 ‘화제의 신인’ 효연·유리·수영 K팝 새 판 짠다
3 weeks ago
50
‘아시아 프로야구 최강팀 가리자’ 2026 APBC, 11월 12~15일 도쿄돔서 열린다
3 weeks ago
49
베스티 ‘연애의 조건’, 13년 만에 역주행…글로벌 차트까지 접수
2 weeks ago
48
[동아시론/김필남]AI 금지와 허용 사이, 대학이 지켜야 할 역할
4 weeks ago
48
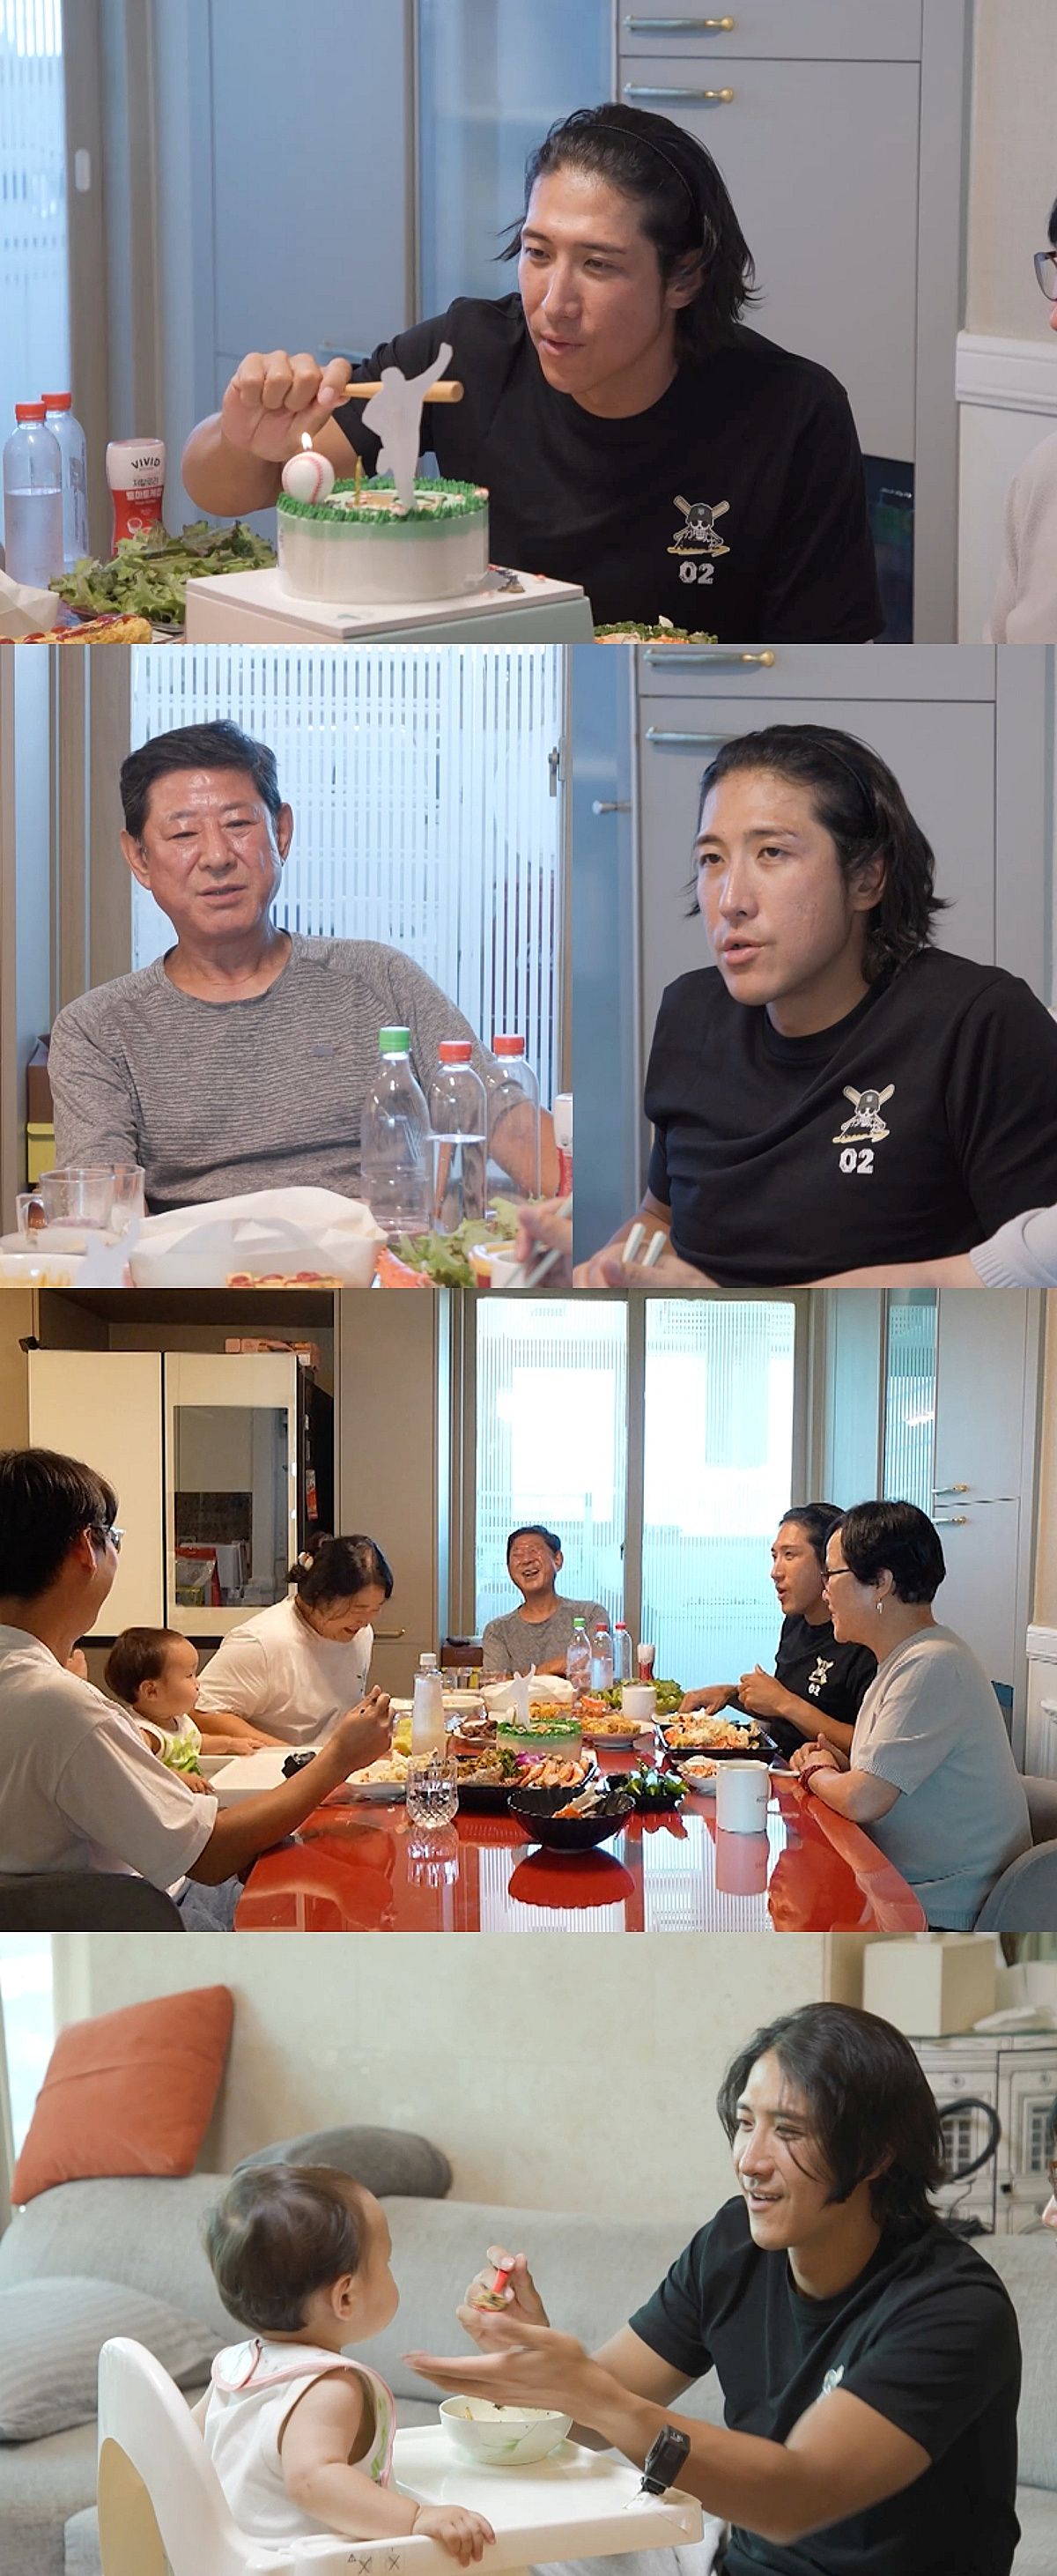
황재균, 폭염에 은퇴식 취소..온가족 총출동 "은퇴 선언도 취소해"[전참시]
4 weeks ago
47
[오늘과 내일/우경임]열 나는데 체온계 눈금만 고치는 수능 개편
4 weeks ago
47
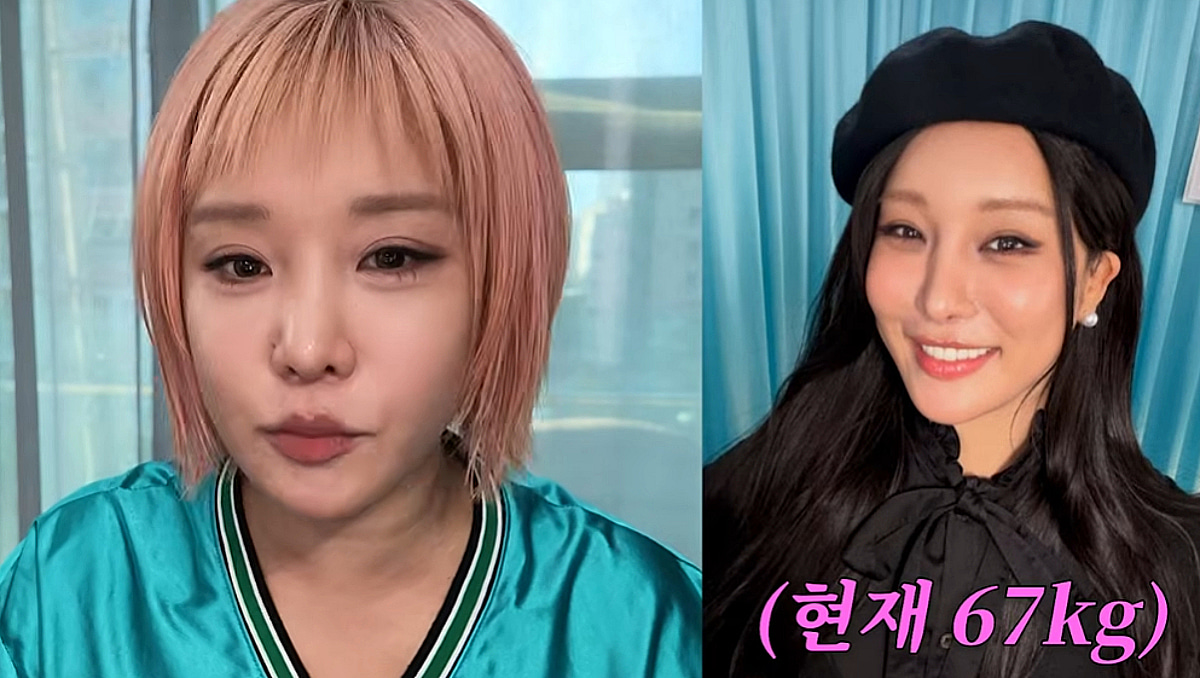
금주 432시간..랄랄, 10kg 제대로 뺐다 "마운자로·위고비 NO"[스타이슈]
3 weeks ago
46
 English (US) ·
© Clint's Theme Park 2026. All rights are reserved
