국제 > 글로벌 산업 북한 'AI해커'의 소행?… 유럽 정부서버 2시간 만에 뚫렸다 국가기관 시스템 첫 함락 … 韓 정부·기업 '발등의 불'사람 개입없이 AI 스스로 공격초고속으로 핵심 통제망 장악방어할 '골든타임'조차 안남겨韓 겨냥 北해킹 갈수록 느는데정부·中企 상당수 무방비 상태카톡 등 핵심 엔진도 보안 구멍 핵심 웹 프로그램 'PHP'의 보안 구멍을 뚫고 실제 정부기관에 침투한 첫 피해 사례가 확인됐다. 해커가 인공지능(AI)을 실전에 투입해 침투 후 장악까지 걸리는 시간을 2시간으로 줄이면서 국가 정보 인프라스트럭처 방어에 비상이 걸렸다. 공격 주체가 아직 구체적으로 밝혀지지 않았지만, 한국을 집중 표적으로 삼는 북한 추정 해커가 같은 수법을 쓸 경우 파장은 훨씬 커질 수 있다는 우려가 나온다. 26일 보안업계에 따르면 글로벌 보안기업 팰로앨토네트웍스의 위협 분석 조직 유닛42는 지난 23일(현지시간) 업데이트한 위협 보고서에서 유럽의 한 정부기관 웹 서버가 PHP의 치명적 결함 'PHP2셸(PHP2Shell)'을 파고든 해커에게 뚫렸다고 밝혔다. 지난주 보안 허점이 공개된 이후 실제 국가기관 시스템이 침투당한 첫 사례다. PHP는 로그인, 결제 등을 처리하는 웹사이트의 기초 프로그램이다. 유닛42는 피해 기관을 보호하기 위해 국가명과 기관명을 공개하지 않았다. 공격 속도는 유례없이 빨랐다. 해커는 로그인 없이 조작된 신호 하나로 서버 문을 열었다. 이어 관리자급 계정의 비밀번호 해시와 2차 인증 비밀값을 빼내고 내부 핵심 통제망으로 통하는 통로를 만들어 최고 관리자 권한 탈취를 시도하는 데까지 걸린 시간은 2시간에 불과했다. 보안 연구진이 흔적을 분석한 결과 침투 이후 내부를 뒤지고 권한을 빼앗는 과정은 '자율형 AI 에이전트'가 수행한 것으로 추정된다. 서버에 남은 명령어마다 기계 판독용 특수 기호가 붙어 있었다. AI가 탈취한 정보를 즉시 읽고 사람 개입 없이 다음 공격 명령을 스스로 내렸다는 의미다. 과거에는 해커가 침투한 뒤 내부 구조를 파악하고 권한을 뺏는 데 며칠에서 몇 주가 걸렸다. 이상 징후를 감지해 차단할 '방어 골든타임'이 있었던 셈이다. 하지만 24시간 쉬지 않는 AI가 투입되면서 담당자가 경고 알림을 보고 대응하기도 전에 서버 전체가 넘어가는 시대가 됐다. 한국도 안전지대가 아니다. 안랩 등 업계에 따르면 이번 취약점에 노출된 국내 인터넷 서버는 약 11만대(세계 6위)로 추...
Related
北추정 해커, 한미일 216곳 표적 공격
1 hour ago
1
미시간·텍사스 혈투 … 접전지 순위투표도 복병
1 hour ago
1

佛 르펜 "법치 회복" 대권유세 시동
1 hour ago
2
막오른 中 5중전회 … 고위급 물갈이 주목
1 hour ago
1

'블루타이드' 제동 건 룰라, 野와 협치 난관 … 금융시장 출렁
1 hour ago
2
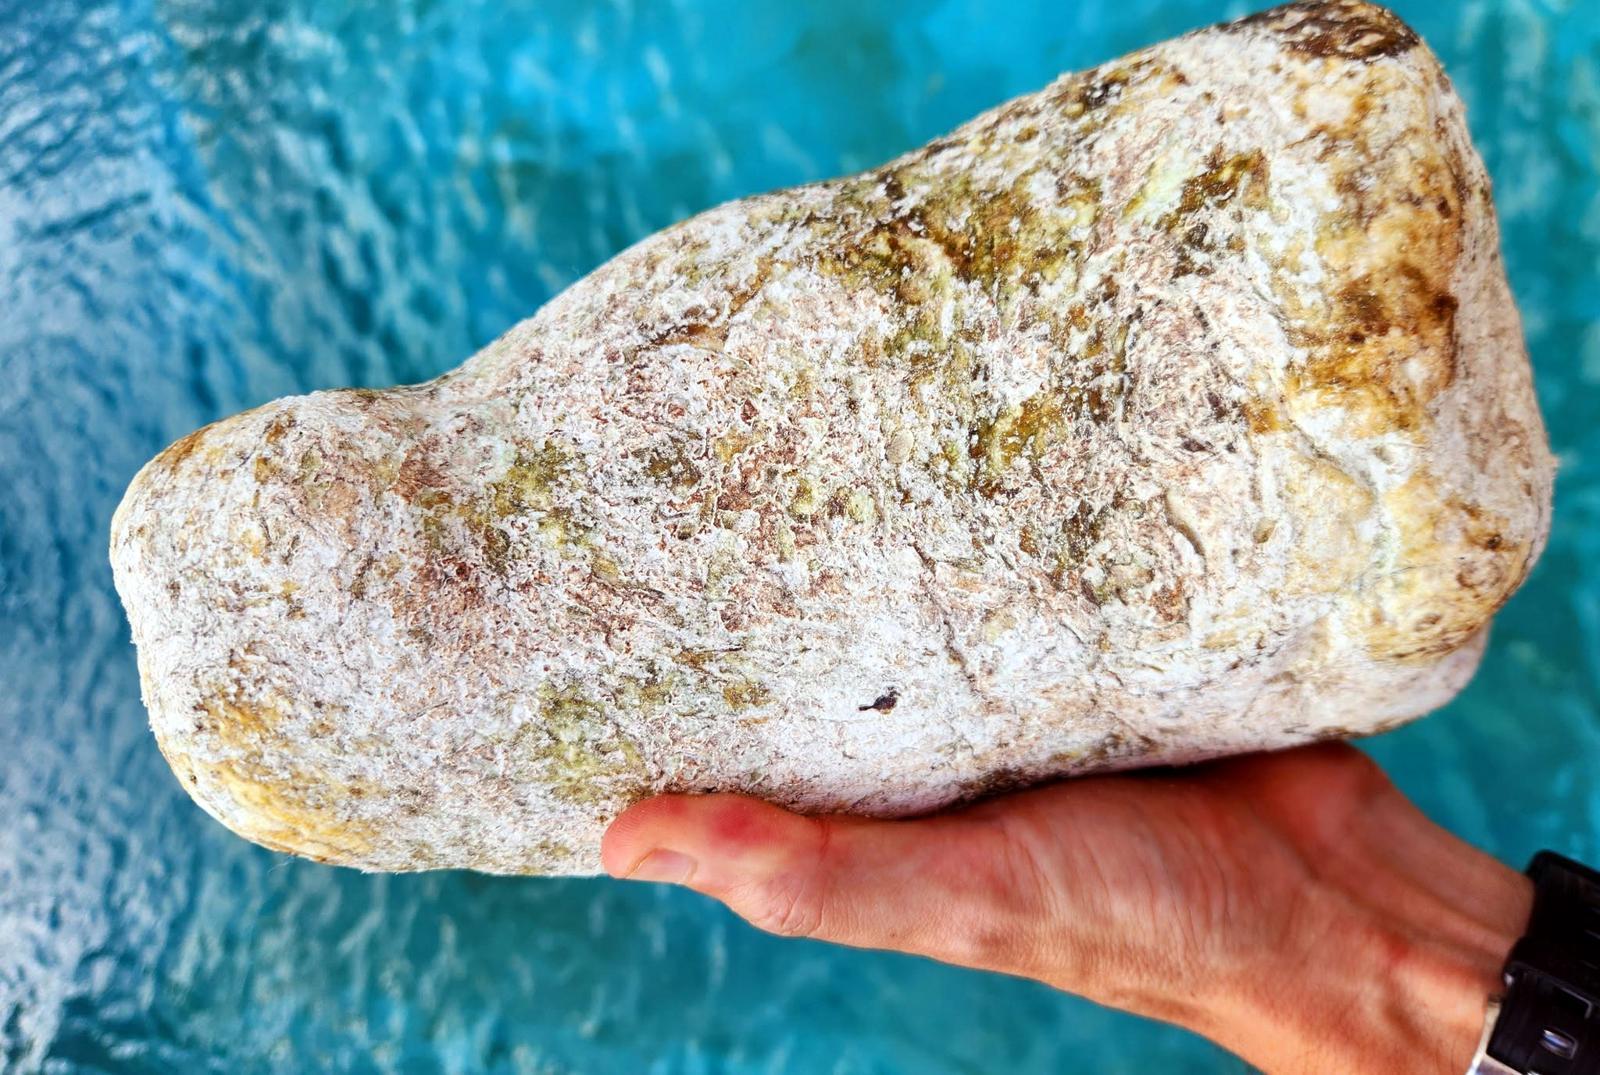
해양 쓰레기인줄 알았는데…‘떠다니는 금’ 용연향이었다
1 hour ago
2
‘한일 신시대’ 강조 후쿠다 야스오 前일본총리 별세
2 hours ago
2
日 국회의원 수 줄인다…의석 6.7% 감축안 연내 통과 유력
2 hours ago
1
Popular
영탁 "임영웅과 자주 운동해, 축구 실력 1티어..장민호는 개발" [사당귀]
3 weeks ago
383

주말 새 2금융권까지 해킹피해 확산에…당국, 4일 전 금융업권 협회장·금융사 대표 긴급 소집
3 weeks ago
378

넷마블 ‘몬길: 스타다이브’, 1.4 대규모 업데이트…‘이자벨라’ 등장
3 weeks ago
377

임산부석 차지한 노인…다리 깁스한 34주 만삭 임산부는 결국
3 weeks ago
372

“군대 안가” 자랑한 축구대표팀에…안철수 “군대가 혐오시설? 군면제 없애야”
3 weeks ago
366

Show GN: 믹스독 — 같은 구독으로 더 많이 쓰는 오픈소스 코딩 에이전트
3 weeks ago
365

승부 가리기엔 11회가 모자랐다…KT, 연장 접전 끝 롯데와 2-2 무승부→매직넘버 2
3 weeks ago
362
한국큐빅, 매출 67% 차지 안산공장 생산중단…부산공장으로 통합
3 weeks ago
362

은행권 AI 연쇄해킹…공격서버에 ‘중국어 문자열’ 있었다는데
3 weeks ago
349

평택시흥고속도로서 트럭이 승용차 2대 추돌…트럭 운전자 사망
3 weeks ago
349
 English (US) ·
© Clint's Theme Park 2026. All rights are reserved
