 1 hour ago
2
외부 연수업체 해킹으로 이름·연락처·암호화된 비번 등 노출 8월까지 해킹 시도 135건…지난해 연간 30건 웃돌아 비인가 접근이 대부분…국외 공격 비중 98% 등록 2026-09-28 오전 9:01:48 수정 2026-09-28 오전 9:01:48 가 가 [이데일리 김국배 기자] 한국은행 직원 186명의 개인정보가 외부 온라인 연수업체 해킹으로 유출된 사실이 뒤늦게 확인됐다. 한동안 줄었던 한은 인터넷망 대상 해킹 시도도 올해 다시 늘어 8월까지 지난해 연간 건수의 4배를 넘어섰다. 28일 국회 재정경제기획위원회 소속 이종욱 국민의힘 의원이 한은에서 제출받은 자료에 따르면 지난 5월 9일부터 6월 8일까지 한은 온라인 연수 개인정보 처리 수탁업체가 이용하는 시스템(GitHub)에 외부 침입이 발생했다. 이 사고로 한은 직원 186명을 포함한 해당 업체 회원사들의 개인정보가 유출됐다. 유출 정보에는 이름과 회사명, 이메일, 전화번호 뿐 아니라 직급·직무·소속과 암호화된 비밀번호도 포함됐다. 한은은 6월 11일 수탁업체로부터 유출 사실을 통보받은 뒤 다음 날 해당 직원들에게 이를 알리고 개인정보보호위원회에 신고했다. 한은에서 개인정보가 외부에 노출된 것은 이번이 처음은 아니다. 2023년 6월에는 통계조사보조원 채용 지원자의 지원서가 한은 홈페이지에 공개돼 이름과 생년월일, 주소, 연락처, 학력·경력 등이 노출됐다. 한은은 다음 날 해당 자료를 삭제하고 당사자에게 통보했다. 한은 자체 시스템을 겨냥한 해킹 시도도 올해 다시 증가했다. 2021년부터 올해 8월까지 탐지된 해킹 시도는 모두 2063건으로 집계됐다. 연도별로는 2021년 1557건에서 2022년 192건, 2023년 97건, 2024년 52건, 지난해 30건으로 감소했으나 올해는 8월까지 135건으로 늘었다. 8개월 만에 지난해 전체의 4.5배에 달한 것이다. 한은은 2022년부터 공격 탐지 건수가 크게 줄어든 데 대해 “이메일 서버의 클라우드 전환과 로그인 규칙 강화로 무작위 비밀번호 대입 공격이 줄어든 영향”이라고 설명했다. 공격 유형별로는 비인가 접근 시도가 125건으로 대부분을 차지했으며 악성코드 공격은 10건이었다. 전체 기간으로 넓히면 비인가 접근 1951건, 악성코드 95건, 정보수집 16건, 디도스(DDoS·분산서비스거부) 공격 1건이었다. 공격 시도 2063건 가운데 2024건은 국외에서 발생했다. 공격 대상은 주로 한은 대표 홈페이지와...
Related

신한은행, 유언대용신탁 연간 판매액 1조 돌파
1 hour ago
1
헥토데이터 '서류온' 출시…공공 서류 관리 플랫폼
1 hour ago
1
한은, 추석 연휴 후 시장점검…“글로벌 국채금리 상승에 변동성 관리 강화”
1 hour ago
0
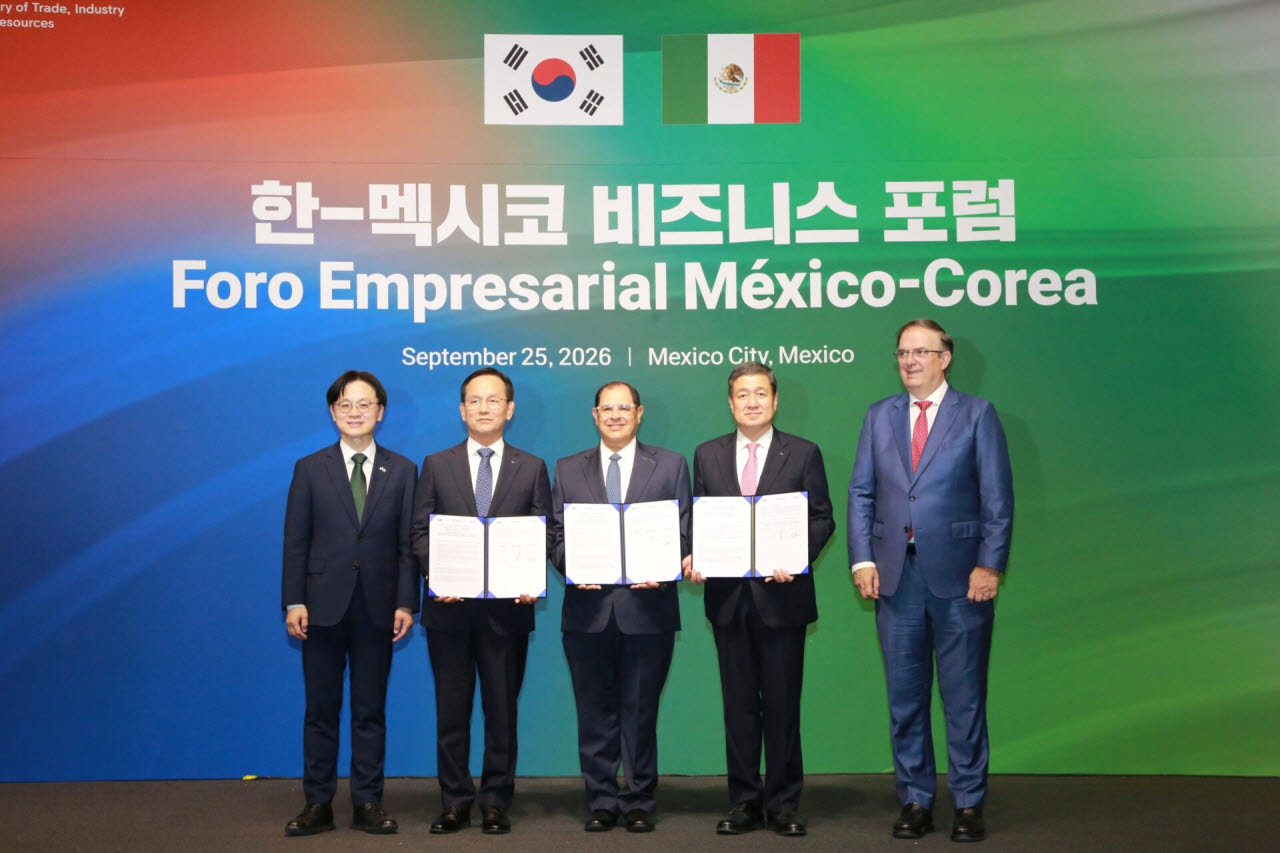
KAI·FEMIA·포스코인터, 멕시코 항공우주 협력 MOU 체결
1 hour ago
1
경기북부 청년창업사관학교 '청년주간 네트워킹' 행사 개최
1 hour ago
3
하나금융, 금융권 최초 '5G 특화망' 업무망 구축…청라 스마트 오피스 본격화
1 hour ago
1
한화클래식, 창원·거제로 무대 확대…르 포엠 아르모니크 첫 내한
2 hours ago
0
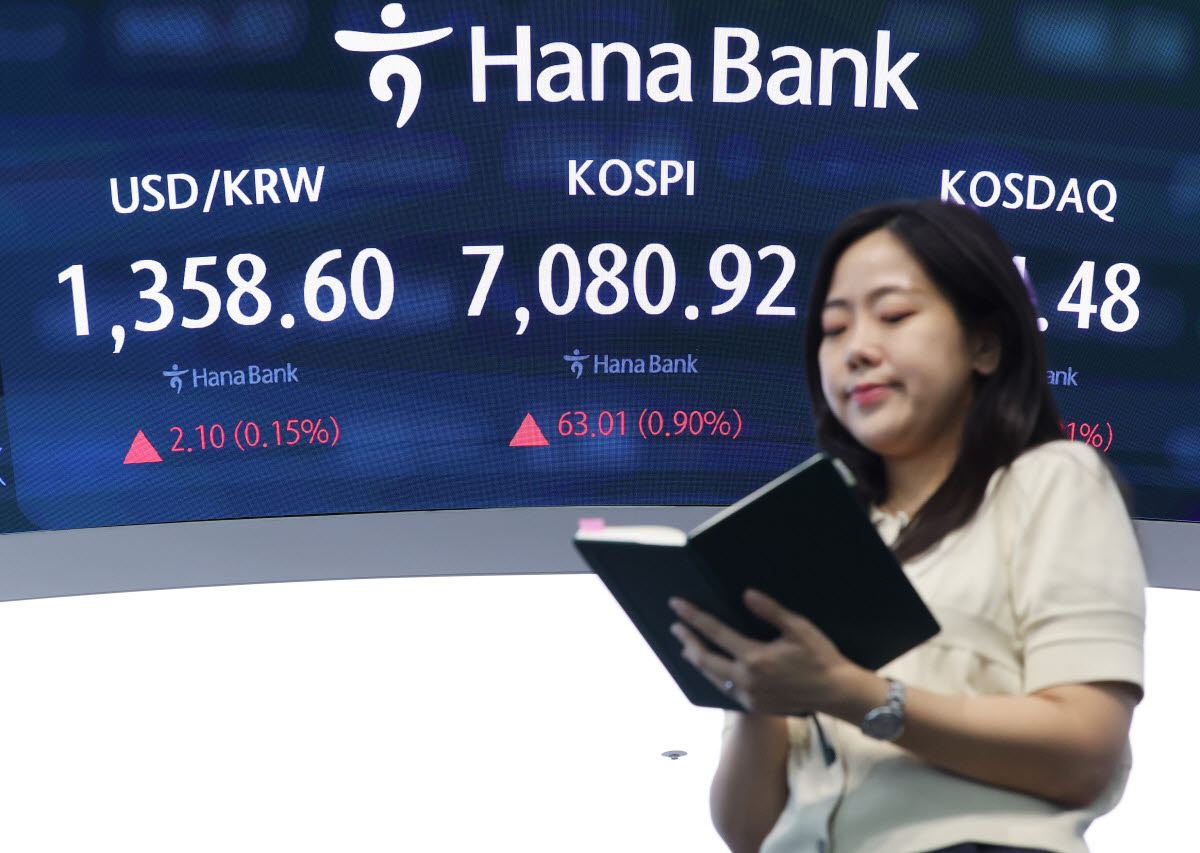
환율 1350원대 이어가나…유가 반등 여부 변수[외환브리핑]
2 hours ago
0
Popular

네팔 홍수 버티고 명소된 ‘기적의 초록집’…집주인이 밝힌 비밀은
3 weeks ago
74


베스티 ‘연애의 조건’, 13년 만에 역주행…글로벌 차트까지 접수
2 weeks ago
52
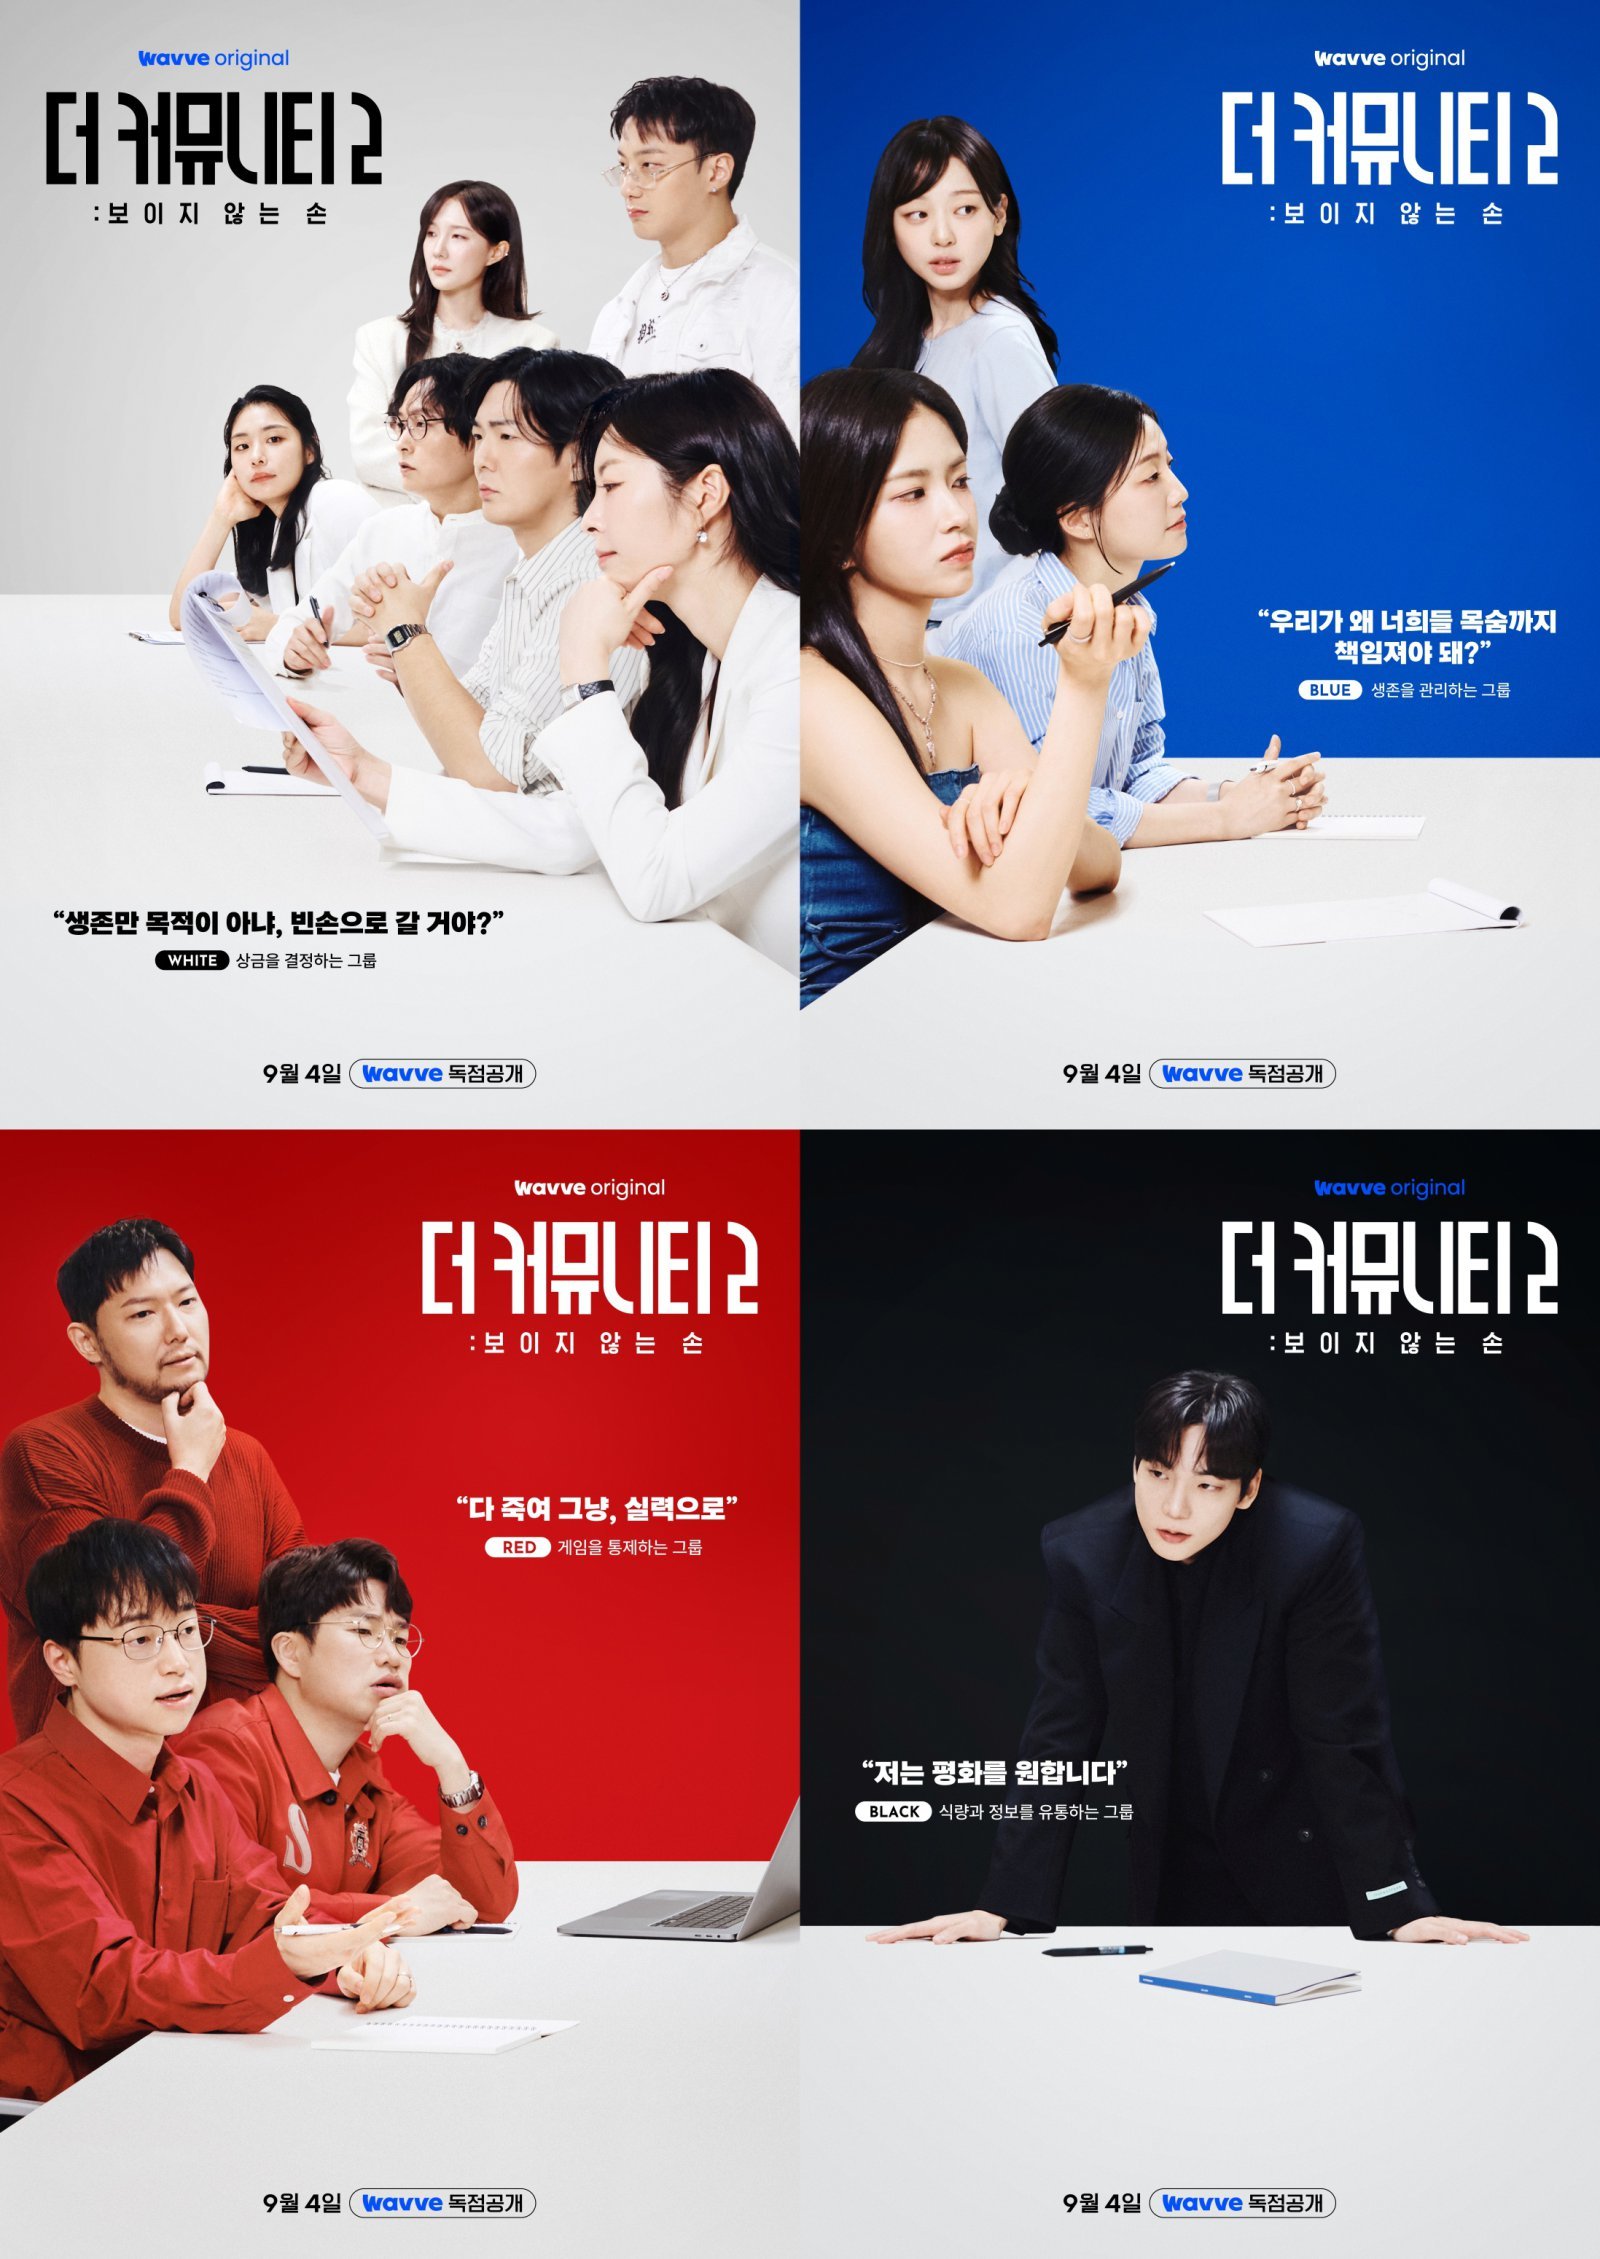
돈·생명·게임·식량 독점…‘더 커뮤니티2’ 살벌한 생존 구조 (더 커뮤니티2)
3 weeks ago
52
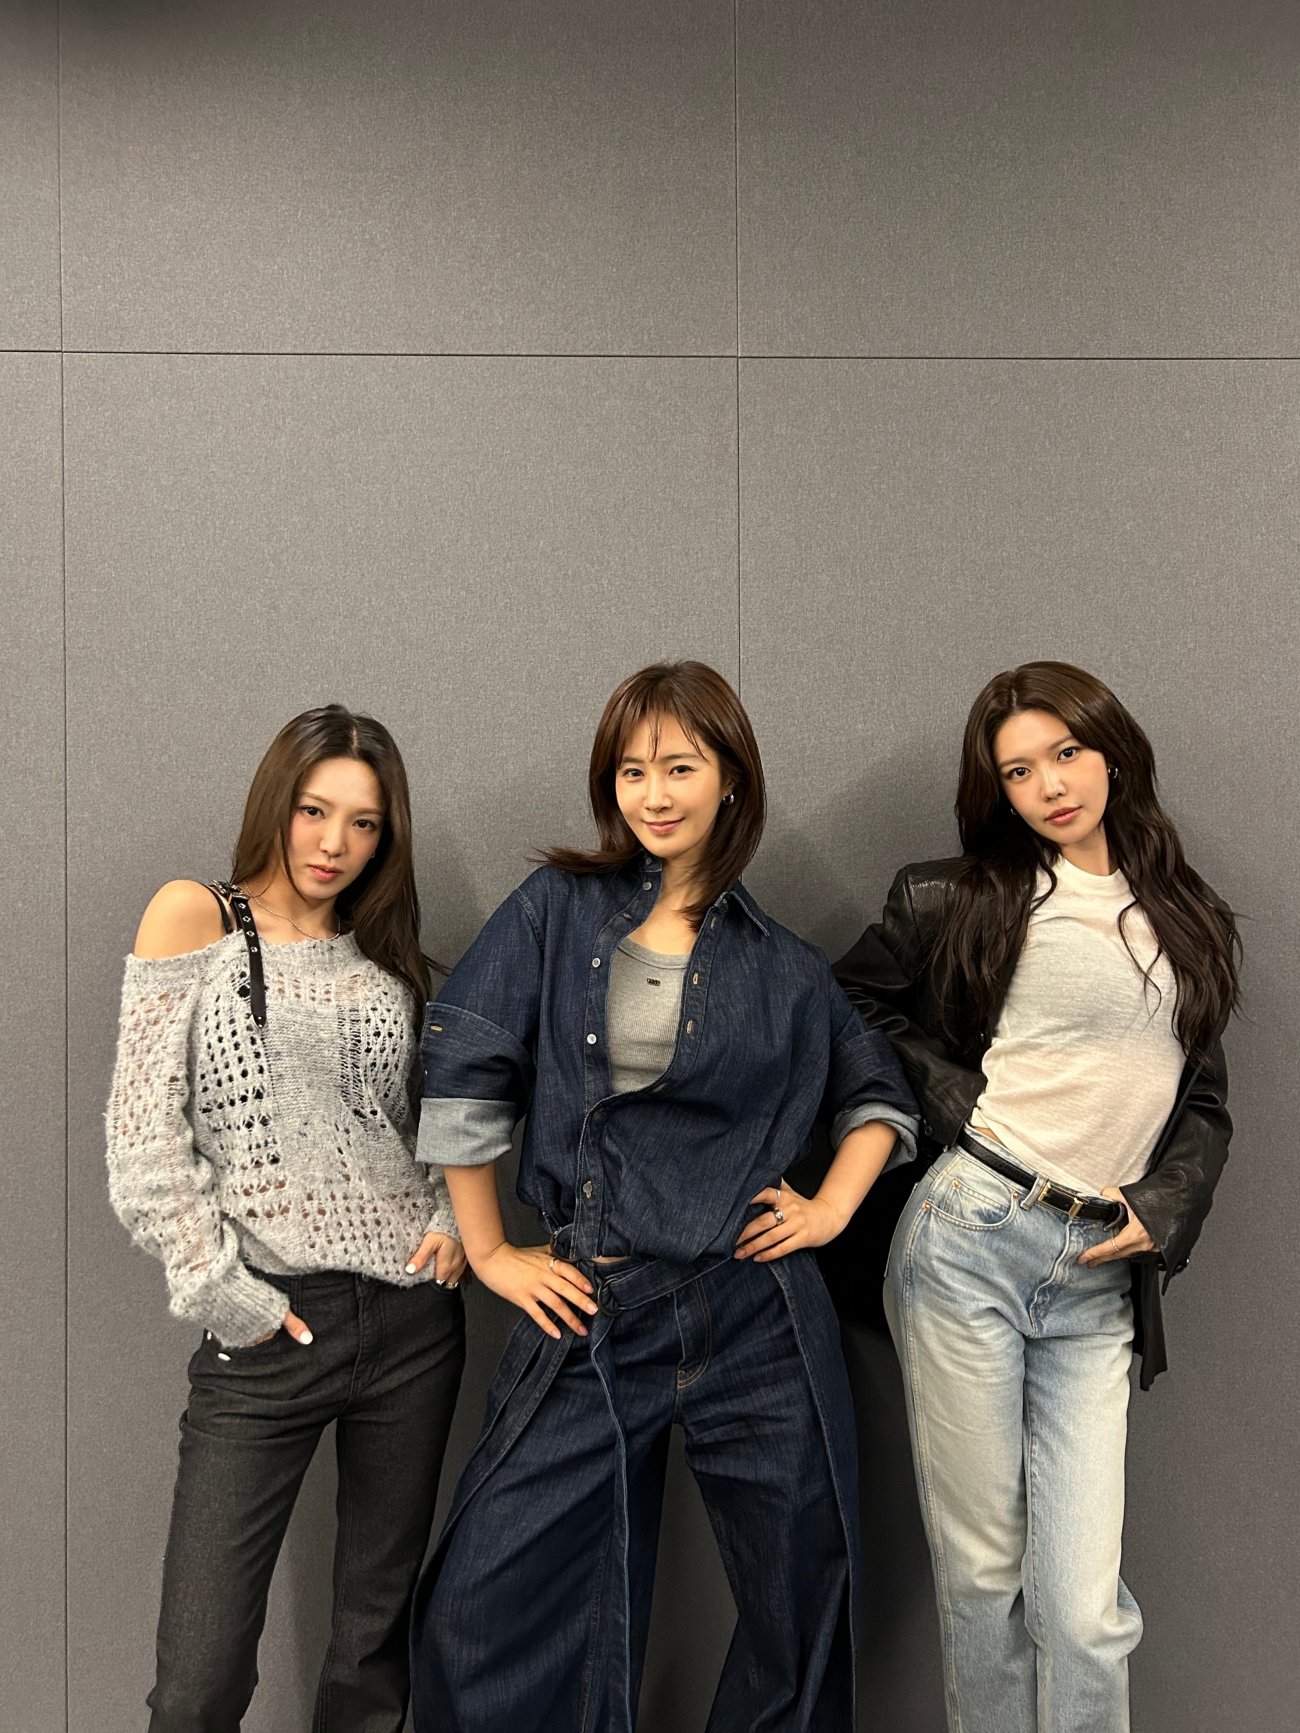
효리수, 그야말로 ‘화제의 신인’ 효연·유리·수영 K팝 새 판 짠다
3 weeks ago
52

‘아시아 프로야구 최강팀 가리자’ 2026 APBC, 11월 12~15일 도쿄돔서 열린다
3 weeks ago
50

이란 前대통령 “명예롭게 전쟁 끝내야” 종전 국민투표 제안
2 weeks ago
48
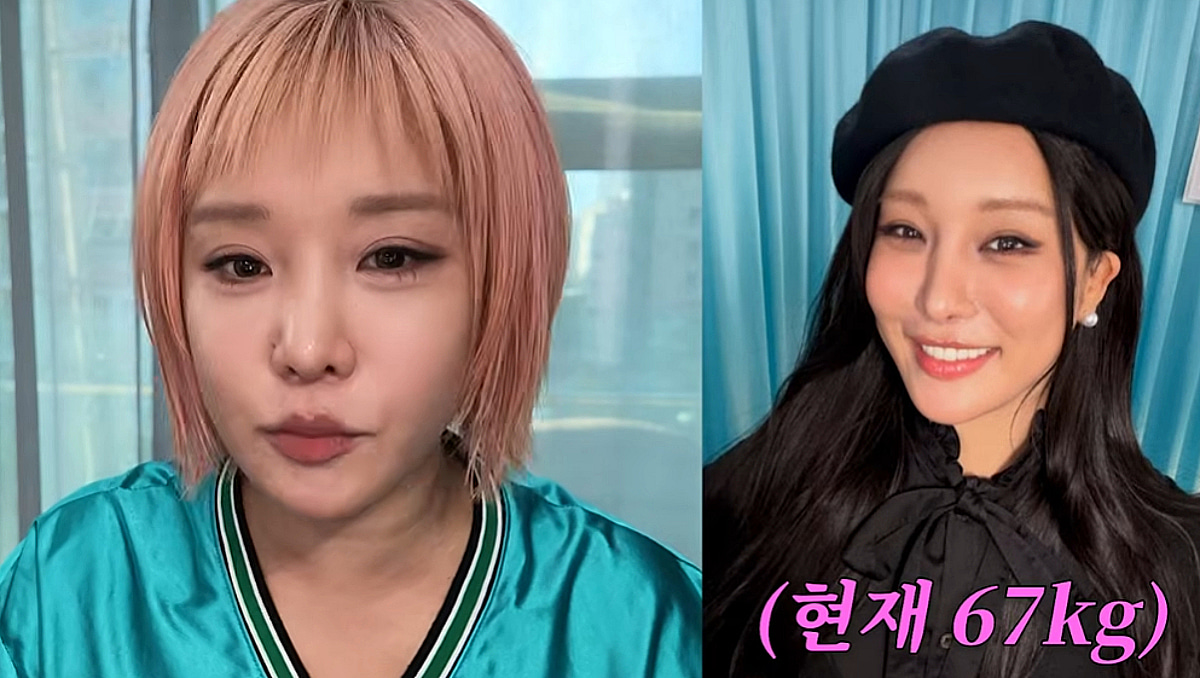
금주 432시간..랄랄, 10kg 제대로 뺐다 "마운자로·위고비 NO"[스타이슈]
4 weeks ago
47
황재균, 폭염에 은퇴식 취소..온가족 총출동 "은퇴 선언도 취소해"[전참시]
4 weeks ago
47

24세 유명 먹방 인플루언서 돌연 사망…3일 전 건강 이상 고백
2 weeks ago
46
 English (US) ·
© Clint's Theme Park 2026. All rights are reserved
