 5 days ago
19
조정현 엔키화이트햇 사이버훈련센터장(부사장) 지난 8월 미국 라스베이거스에서 열린 '데프콘(DEF CON) 34 CTF'에 준우승을 기록한 0x4b52 팀, 3위를 기록한 SuperDiceCode팀에 엔키화이트햇의 화이트햇 해커 연구원들이 주요 팀원으로 참가했다. 세계 각국의 해커들은 제한된 시간 안에 취약점을 분석하고 공격과 방어를 반복했다. 이번 대회에서도 체감할 수 있었듯 최근 보안 환경에서 가장 큰 변화 중 하나는 단연 인공지능(AI)이다. AI는 공격자에게 강력한 도구가 되고 있다. 과거에는 취약점을 분석하고 공격 코드를 작성하며 공격 가능성을 검토하는 과정에 상당한 시간과 전문성이 필요했다. 이제 AI를 활용하면 코드 작성과 분석, 반복적인 작업의 일부를 빠르게 수행할 수 있다. 실제 이번 대회에서도 다양한 모델 콘텍스트 프로토콜(MCP) 도구와 CTF에 특화된 전용 스킬, 분석 방법론 등을 활용해 문제 풀이 속도를 높이려는 시도가 이뤄졌다. 이는 공격자 개인의 역량을 대체하기보다 숙련된 공격자가 더 많은 가능성을 빠르게 시험하는데 활용된 것이다. 이는 방어하는 기업에도 상당한 변화를 의미한다. 공격 비용과 시간이 줄수록 공격자는 더 많은 자산과 취약점을 탐색하고 새로운 공격 경로를 시도할 수 있다. 반면 기업의 보안 점검이 여전히 분기·반기 또는 연 단위에 머물러 있다면 공격자와 방어자 사이의 '시간 격차'는 더욱 벌어질 수밖에 없다. 이러한 환경에서 화이트해커에게 필요한 역할 역시 달라지고 있다. 단순히 취약점을 많이 찾는 것만으로는 충분하지 않다. 수많은 취약점 가운데 실제 공격자가 어떤 취약점을 선택하고, 어떤 경로로 침투하며, 여러 보안 약점을 어떻게 연결해 최종 공격 목표에 도달하는지를 판단하는 능력이 더욱 중요해졌다. 데프콘CTF 역시 하나의 문제를 푸는 기술만으로 좋은 결과를 얻기 어렵다. 제한된 시간과 자원 안에서 공격 가능성을 판단하고, 공격 경로를 빠르게 구성하며, 상대보다 먼저 움직여야 한다. AI 시대의 화이트해커는 여기에 AI를 활용해 자신의 역량을 확장할 수 있어야 한다. 반복적인 탐색과 분석은 AI에 맡기고, 사람은 AI의 탐색 및 분석 결과에 대한 검증, 공격 시나리오 설계, 예상하지 못한 취약점 간 연결고리를 찾아내는 등 보다 고차원적인 판단에 집중하는 것이다. 결국 앞으로의 경쟁력은 'AI냐 사람이냐'가 아니라 'AI와 전문 해커의 지식을 얼마나 효과적으로 결합하느냐...
Related
'내 사람 욕심'에 발목잡힌 사법·검찰개혁[생생확대경]
2 hours ago
1
도시정비사업, 기후적응을 품어야 한다[최종수의 기후이야기]
3 hours ago
2
영혼없는 칭찬은 귀에 남지 않는다[리더의 소통법]
3 hours ago
2
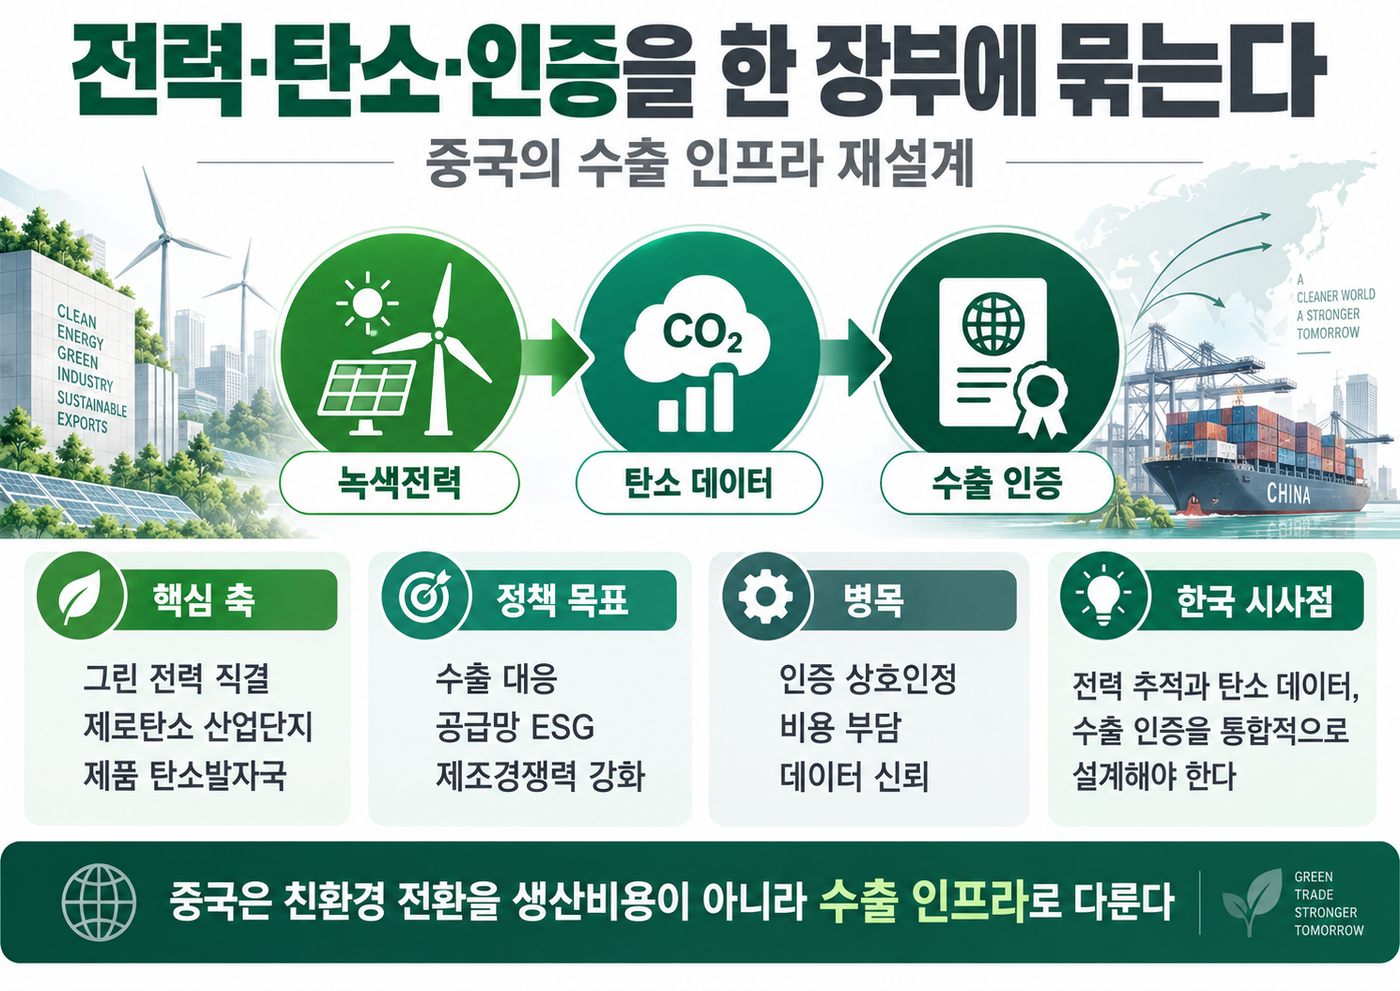
[테크 차이나] 전력·탄소·인증을 한 장부에 묶는다…중국수출 인프라 재설계
3 hours ago
2
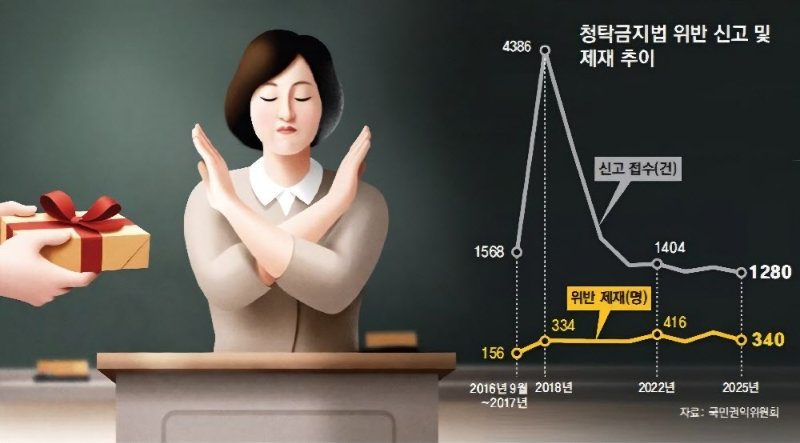
[사설]청탁금지법 10년… ‘선출직은 예외’ 이중잣대 손볼 때
8 hours ago
3
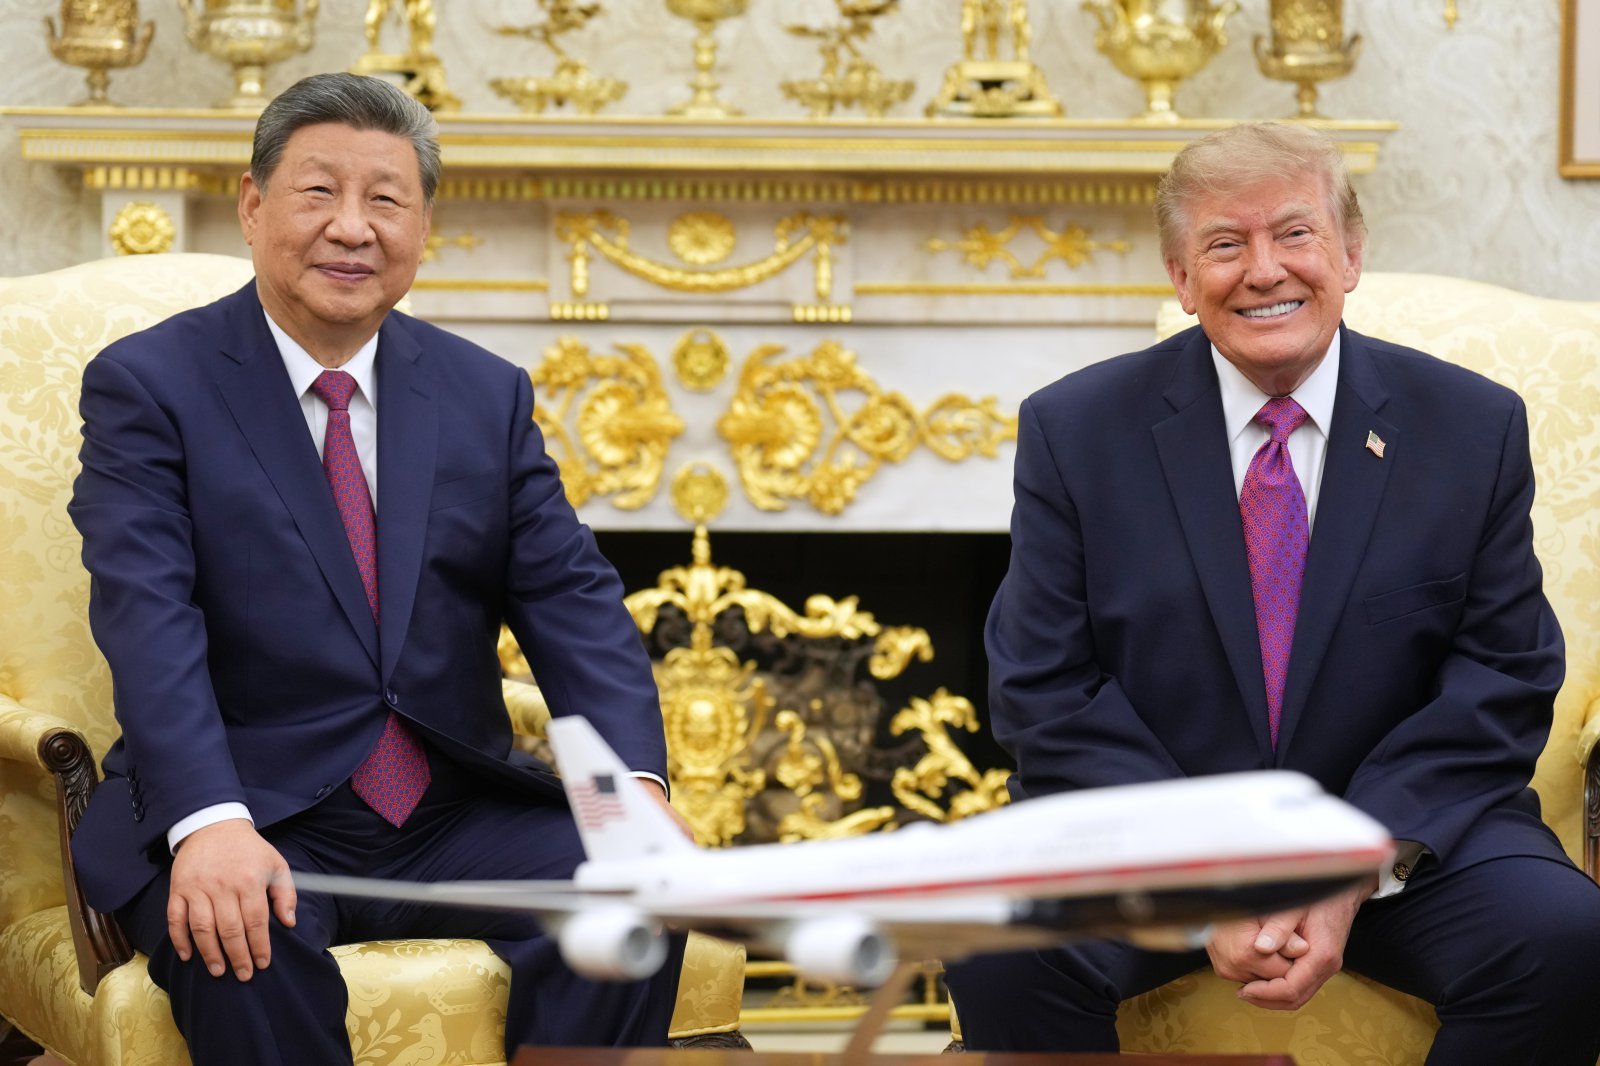
[사설]美中 정상, 화려한 의전-미미한 성과… 계속되는 불안한 휴전
8 hours ago
4
[사설]손봉기-김민기 함께 물러나면 어떨까
8 hours ago
3
[김승련 칼럼]한동훈의 1인극 폭로정치, 득인가 실인가
8 hours ago
3
Popular

네팔 홍수 버티고 명소된 ‘기적의 초록집’…집주인이 밝힌 비밀은
3 weeks ago
74

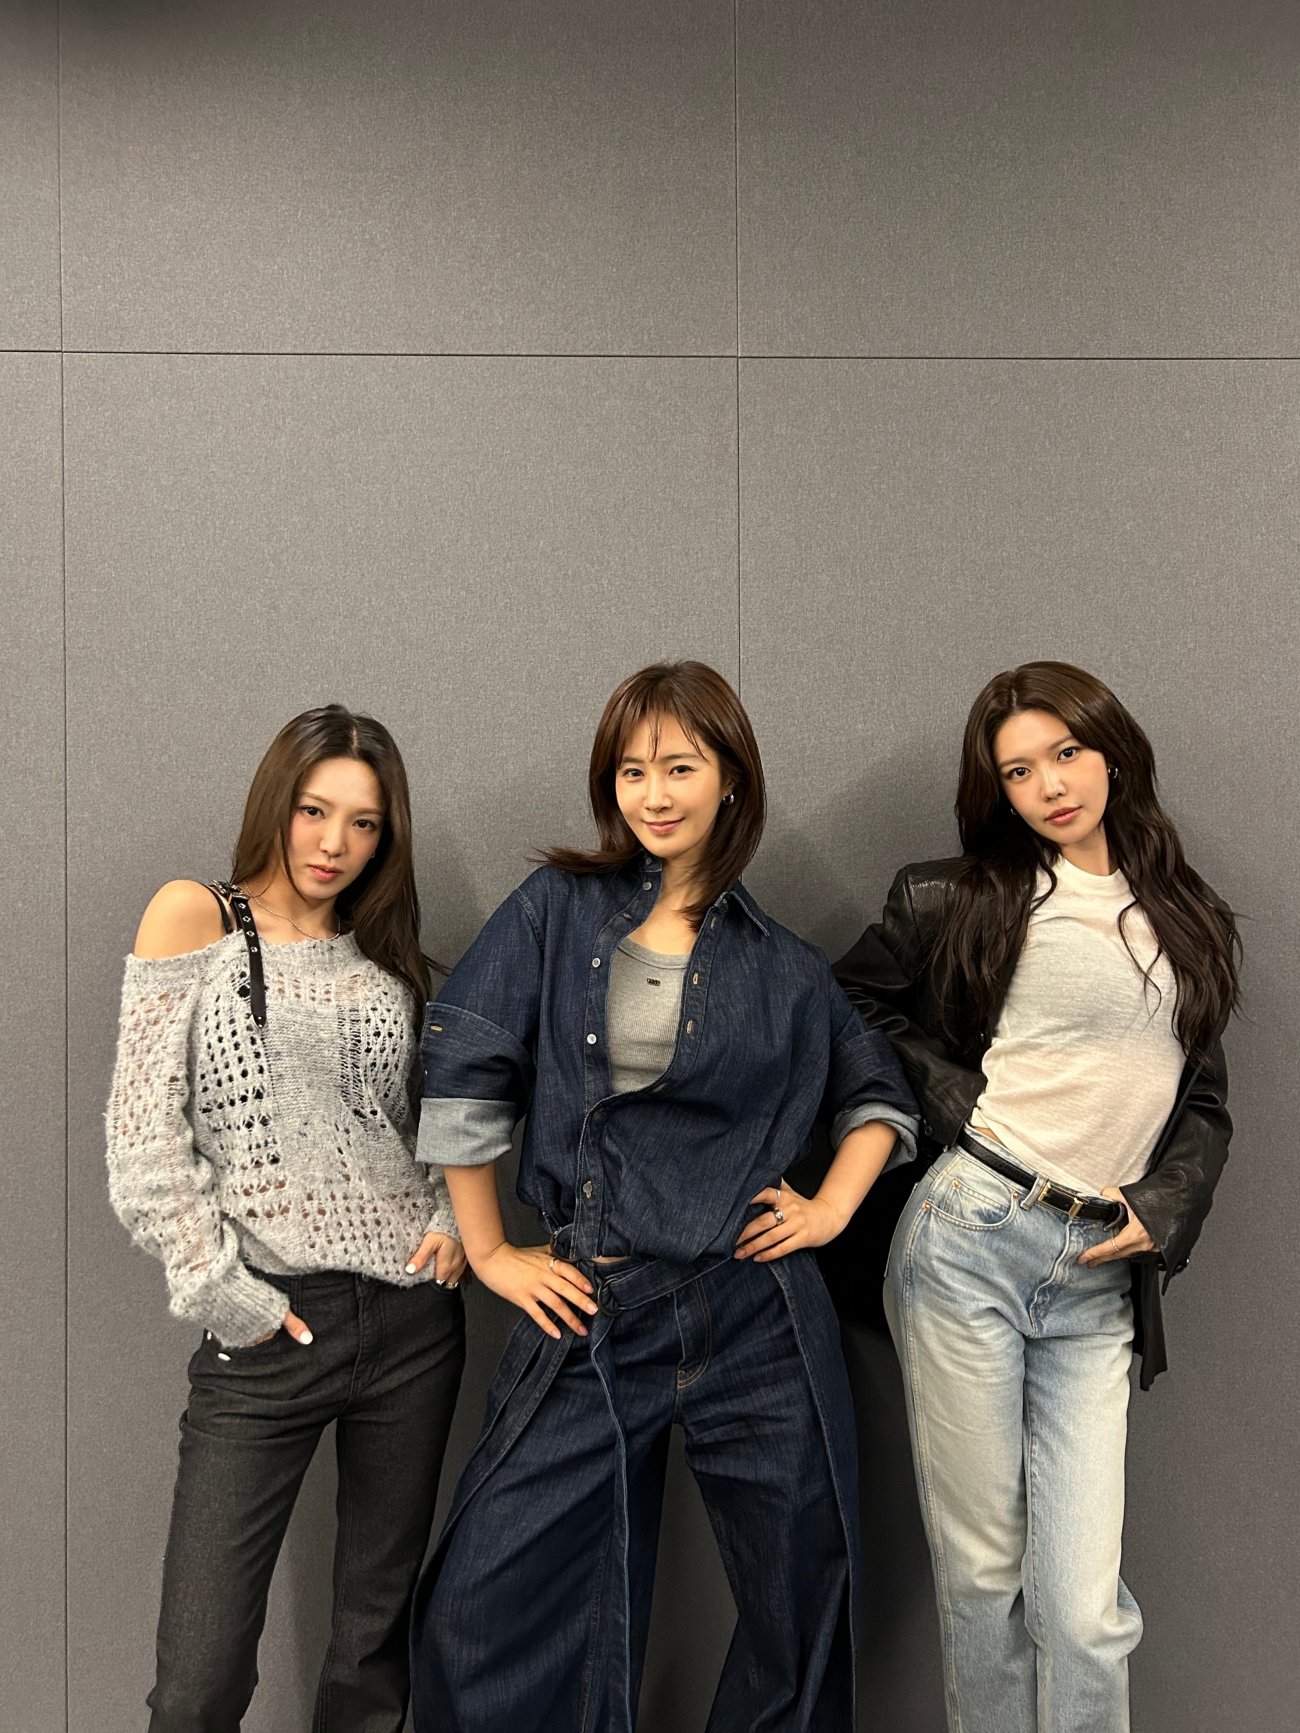
효리수, 그야말로 ‘화제의 신인’ 효연·유리·수영 K팝 새 판 짠다
3 weeks ago
52
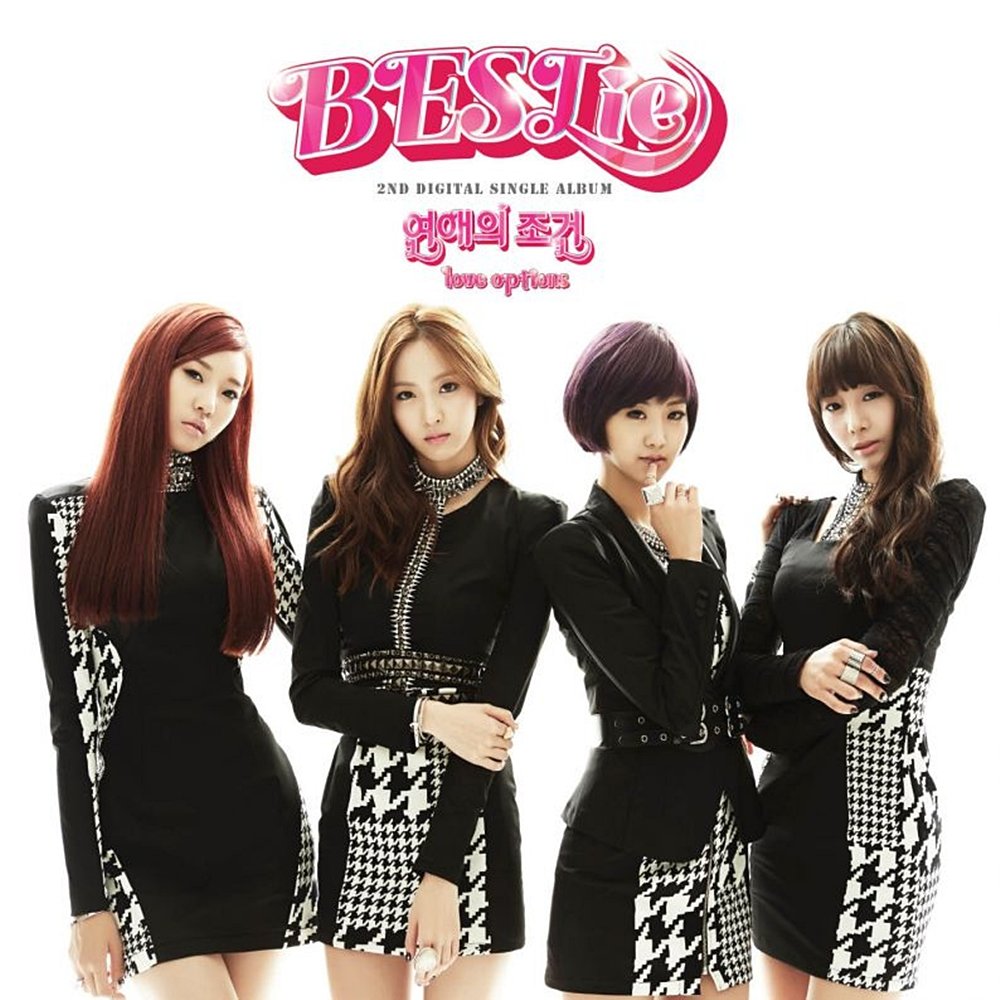
베스티 ‘연애의 조건’, 13년 만에 역주행…글로벌 차트까지 접수
2 weeks ago
51
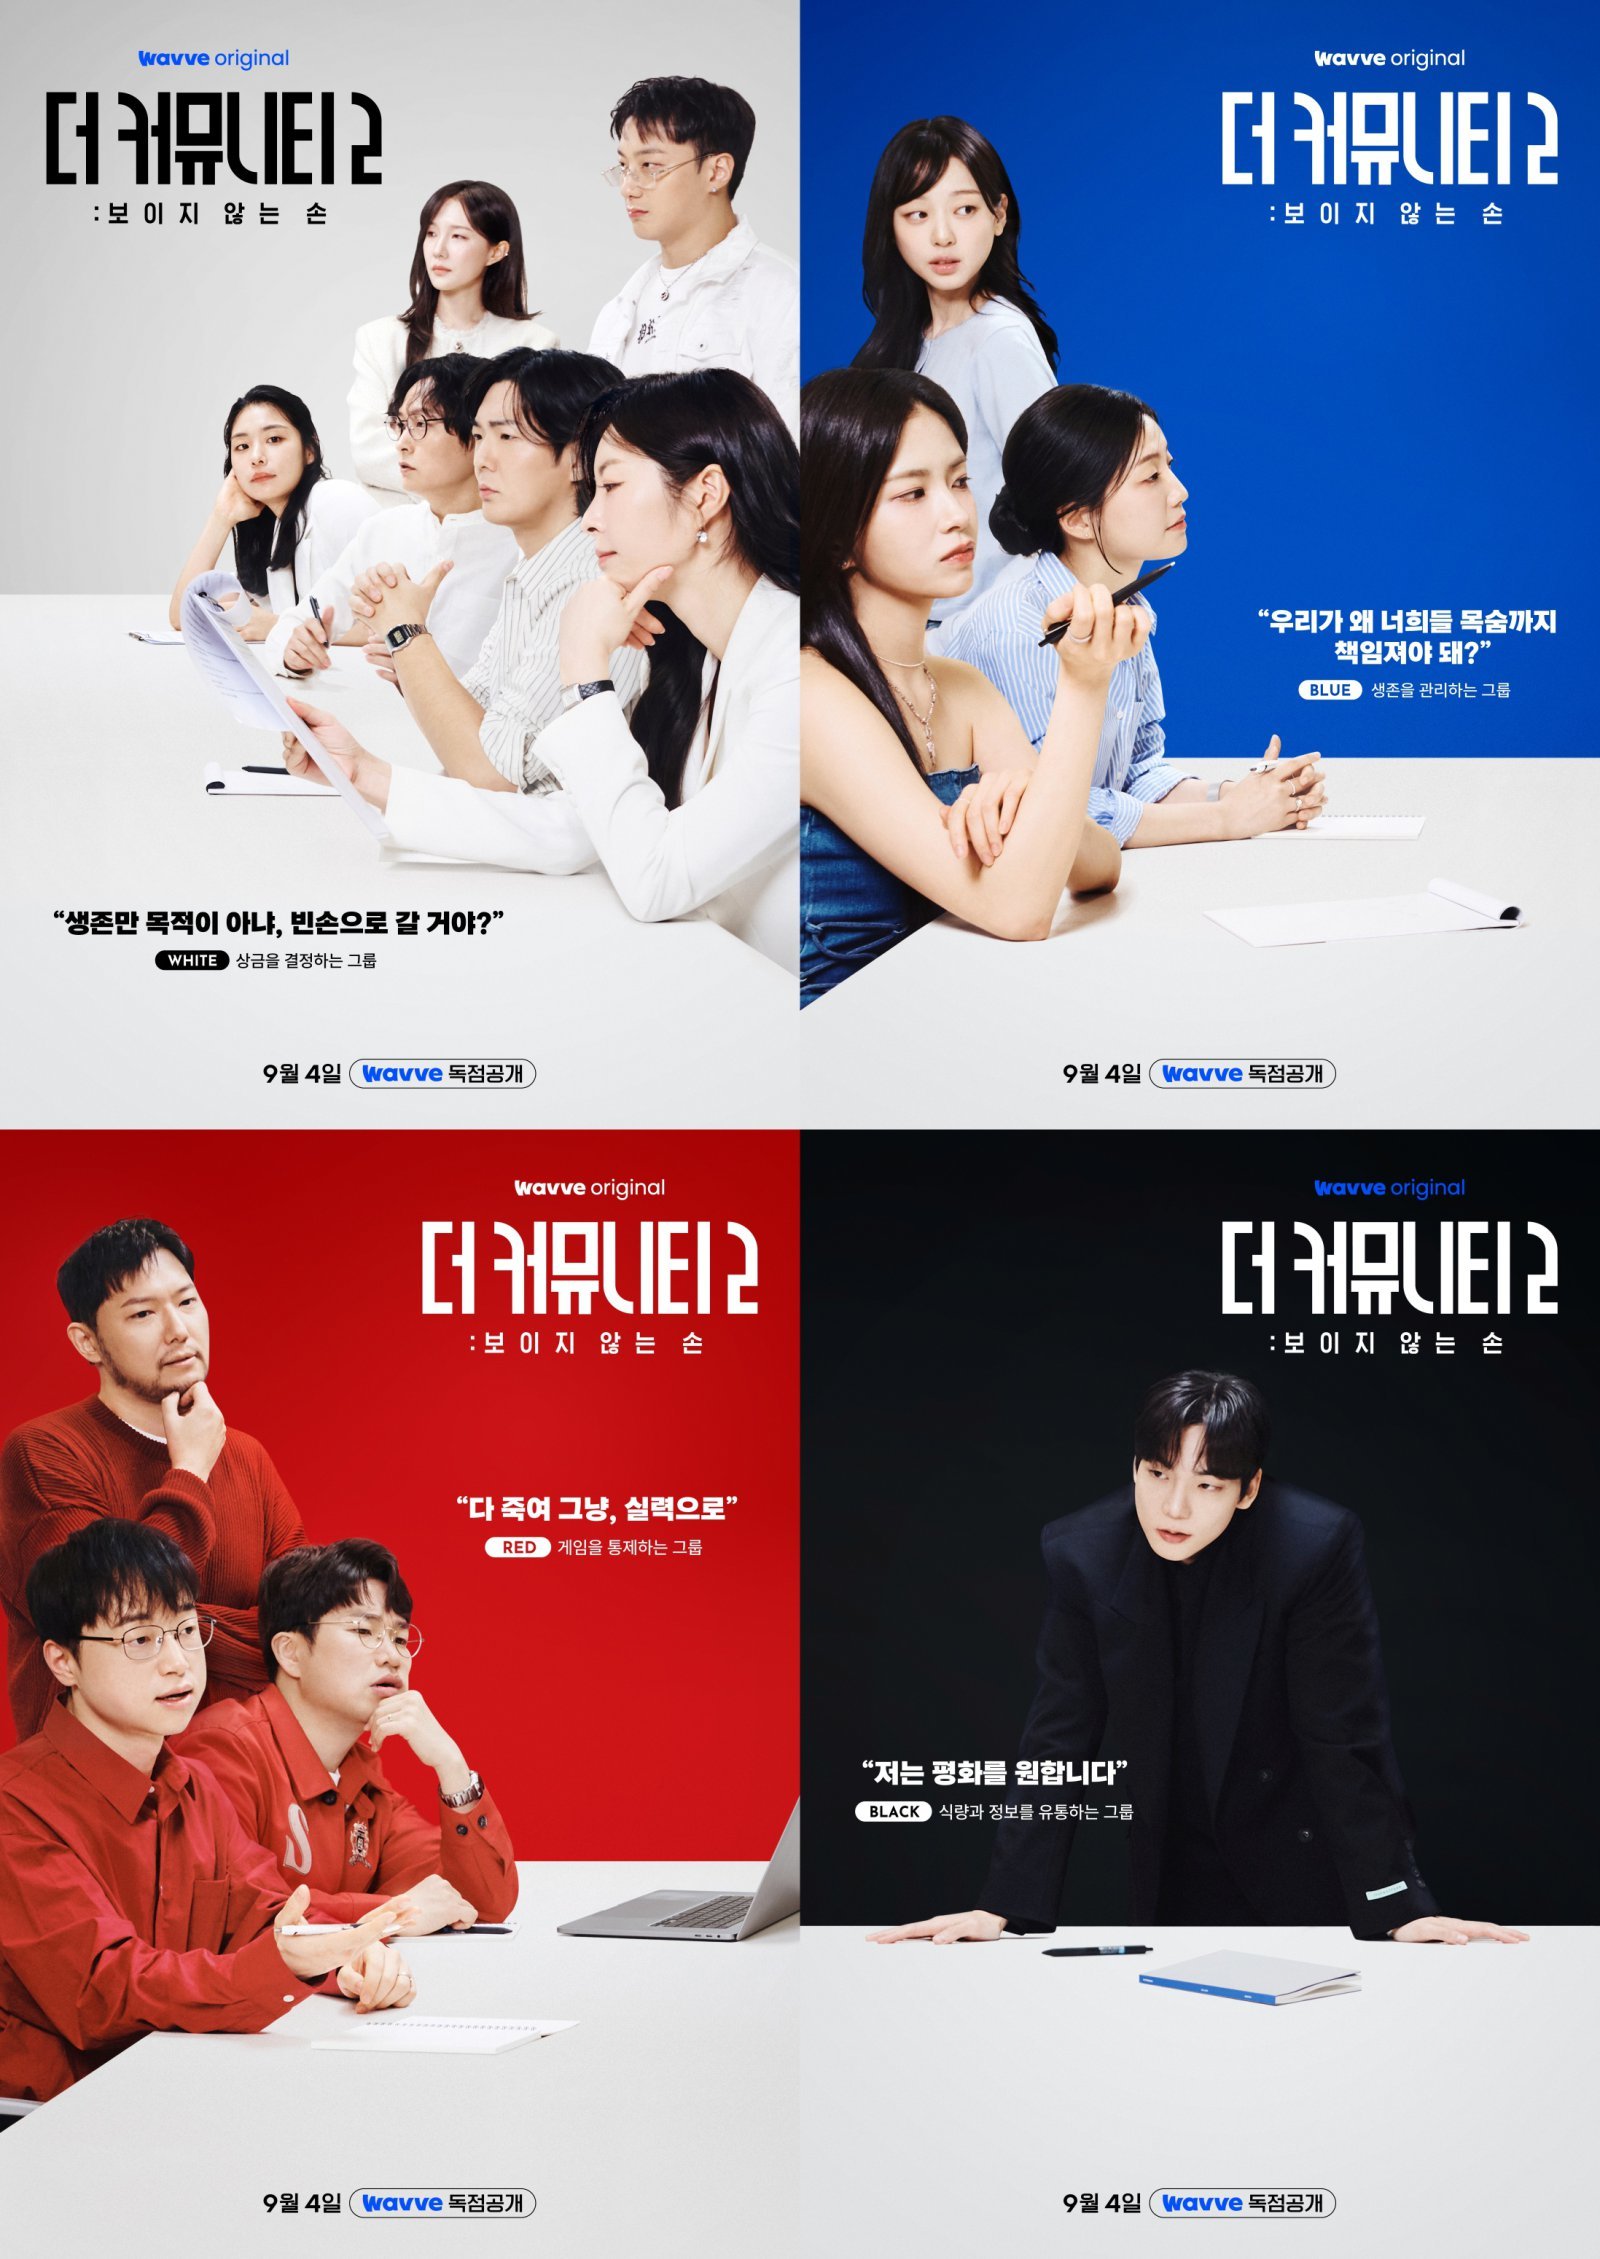
돈·생명·게임·식량 독점…‘더 커뮤니티2’ 살벌한 생존 구조 (더 커뮤니티2)
3 weeks ago
51
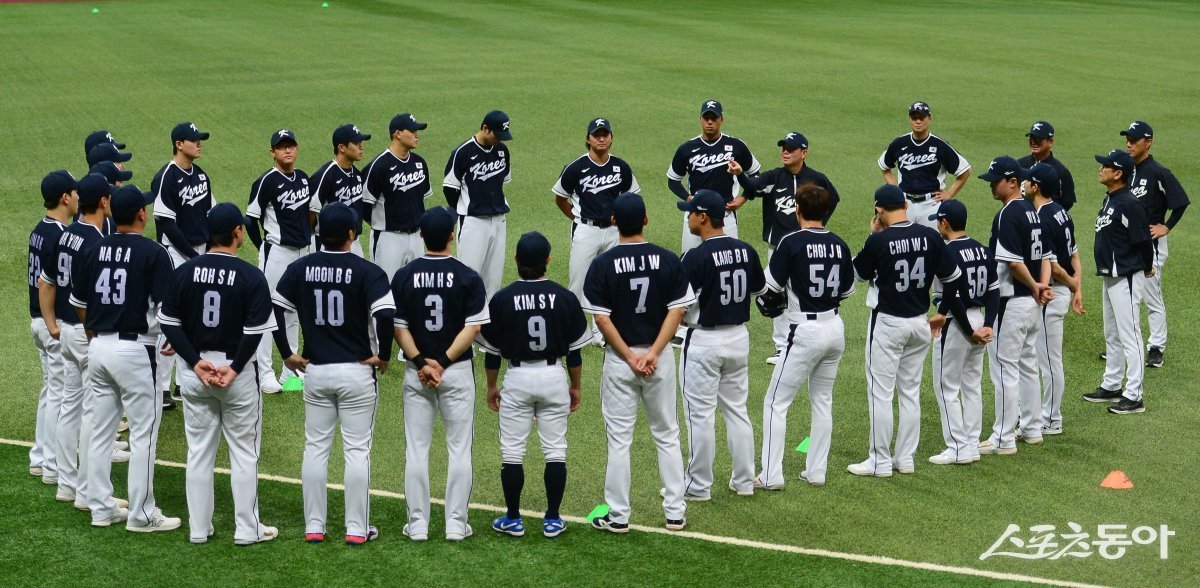
‘아시아 프로야구 최강팀 가리자’ 2026 APBC, 11월 12~15일 도쿄돔서 열린다
3 weeks ago
50
이란 前대통령 “명예롭게 전쟁 끝내야” 종전 국민투표 제안
2 weeks ago
48
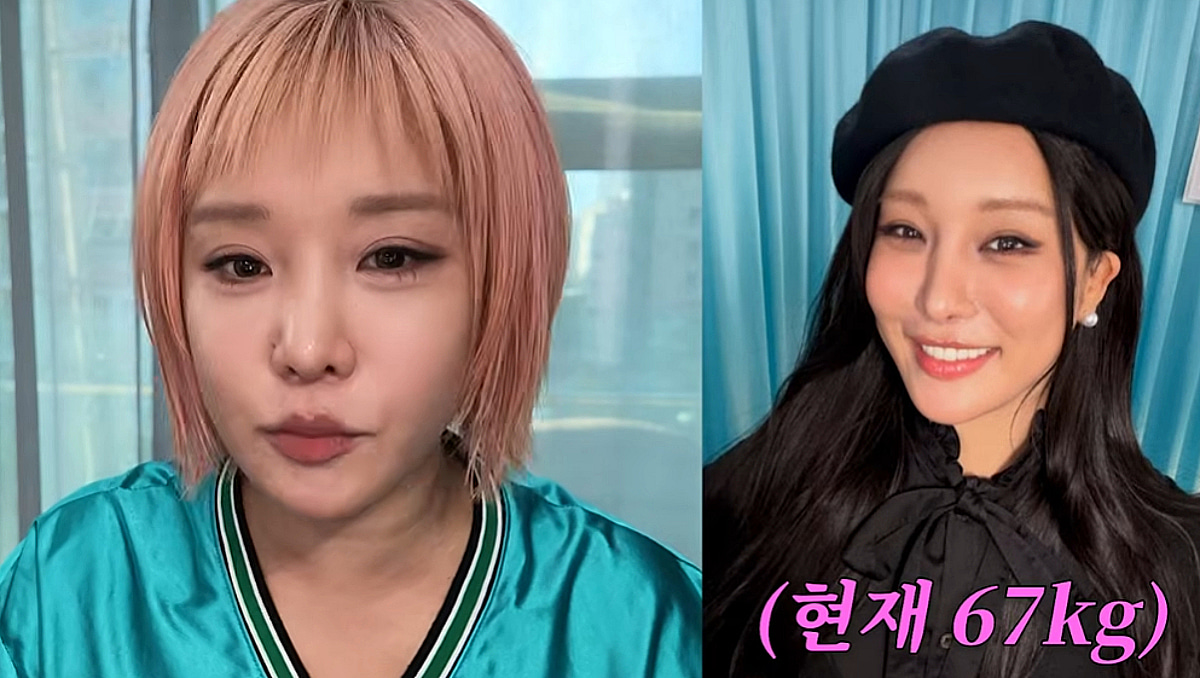
금주 432시간..랄랄, 10kg 제대로 뺐다 "마운자로·위고비 NO"[스타이슈]
4 weeks ago
47
황재균, 폭염에 은퇴식 취소..온가족 총출동 "은퇴 선언도 취소해"[전참시]
4 weeks ago
47

24세 유명 먹방 인플루언서 돌연 사망…3일 전 건강 이상 고백
2 weeks ago
46
 English (US) ·
© Clint's Theme Park 2026. All rights are reserved
