 4 hours ago
1
가맹점 등 외부 접점 우회공격까지 대응체계 논의카드정보 유출 시 카드사·관계기관 신속 공유 필요AI 위협 대비 제도개선 과제 발굴·검토 등록 2026-09-16 오후 3:01:23 수정 2026-09-16 오후 3:01:23 가 가 [이데일리 임유경 기자] 금융당국이 최근 정보유출 사고가 잇따른 전자지급결제대행(PG)업권의 보안 리스크를 긴급 점검했다. PG사 자체 시스템뿐 아니라 가맹점 등 외부 접점에서 발생하는 보안위협까지 고려한 침해사고 대응체계와 사고 발생 시 카드사·관계기관 간 신속한 정보공유를 통한 소비자 피해 예방 방안을 논의했다. 금융위원회는 16일 유영준 디지털금융정책관 주재로 금융감독원, 금융보안원, 여신금융협회, 핀테크산업협회, 카드사 2곳, PG사 4곳 등이 참석한 가운데 ‘프런티어 AI 상황대응반’ 6차 회의를 열고 이 같은 내용을 논의했다고 밝혔다. 이번 회의는 인공지능(AI) 모델의 성능 향상으로 AI가 해킹 등에 악용될 가능성이 커지는 상황에서 상대적으로 보안이 취약한 PG업권의 위험요인을 점검하기 위해 마련됐다. 최근에는 토스페이먼츠와 코엠페이먼츠에서 잇따라 정보유출 사고가 발생하면서 PG업권의 보안 우려도 커졌다. 토스페이먼츠는 가맹점의 결제연동 인증정보가 노출돼 일부 결제내역이 조회됐고, 코엠페이먼츠는 서버 공격으로 카드정보 등이 유출된 것으로 파악됐다. PG사는 카드사 등 금융회사와 가맹점 사이에서 전자금융거래를 중계하면서 이름과 생년월일, 결제정보 등 다양한 개인정보와 개인신용정보를 처리한다. 보안사고가 발생할 경우 대규모 정보 유출뿐 아니라 카드 부정결제 등 직접적인 소비자 피해로 이어질 가능성이 크다. 최근엔 PG사 자체 시스템의 보안 취약점을 직접 공격하는 것뿐 아니라 상대적으로 보안 수준이 낮은 가맹점을 먼저 노리는 우회 공격도 빈발하고 있다. 회의 참석자들은 PG사가 자체 시스템뿐 아니라 가맹점 등 외부 접점에서 발생하는 보안위협까지 포함해 침해사고 탐지·대응체계를 구축해야 한다는 데 의견을 모았다. 여러 금융회사와 가맹점의 시스템이 PG사를 중심으로 연결되는 만큼 한 곳의 취약점이 정보 유출로 이어질 수 있다는 판단이다. PG사가 처리하는 개인정보 자체를 최소화해야 한다는 의견도 나왔다. 카드정보 등이 유출되면 소비자가 인지하지 못한 상태에서 추가 부정결제로 이어질 수 있는 만큼 업무에 필요하지 않은 개인정보나 과도한 정보는 수집하지 않도록 관리할 필요가 있다는 ...
Related
난 중산층인 줄 알았는데…4가구 중 3가구는 ‘가짜’였다
22 minutes ago
0
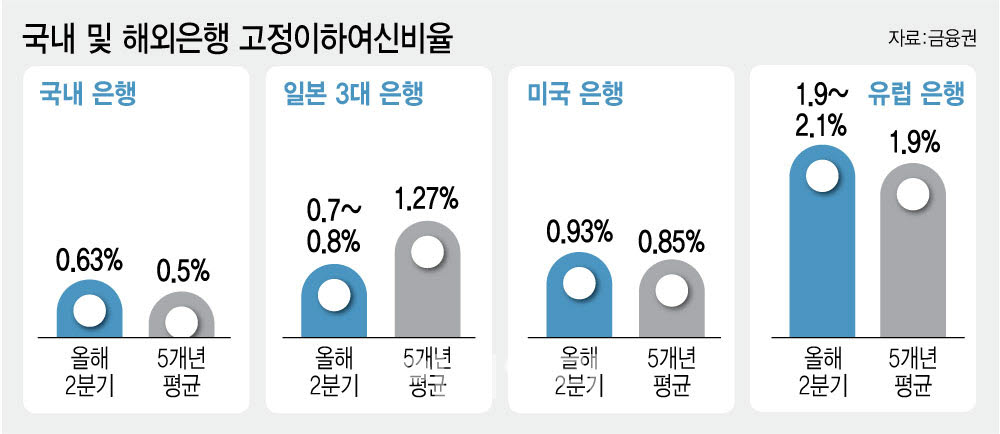
정부는 '생산적 금융' 외치는데, 은행 부실률은 세계 최저 수준
22 minutes ago
0
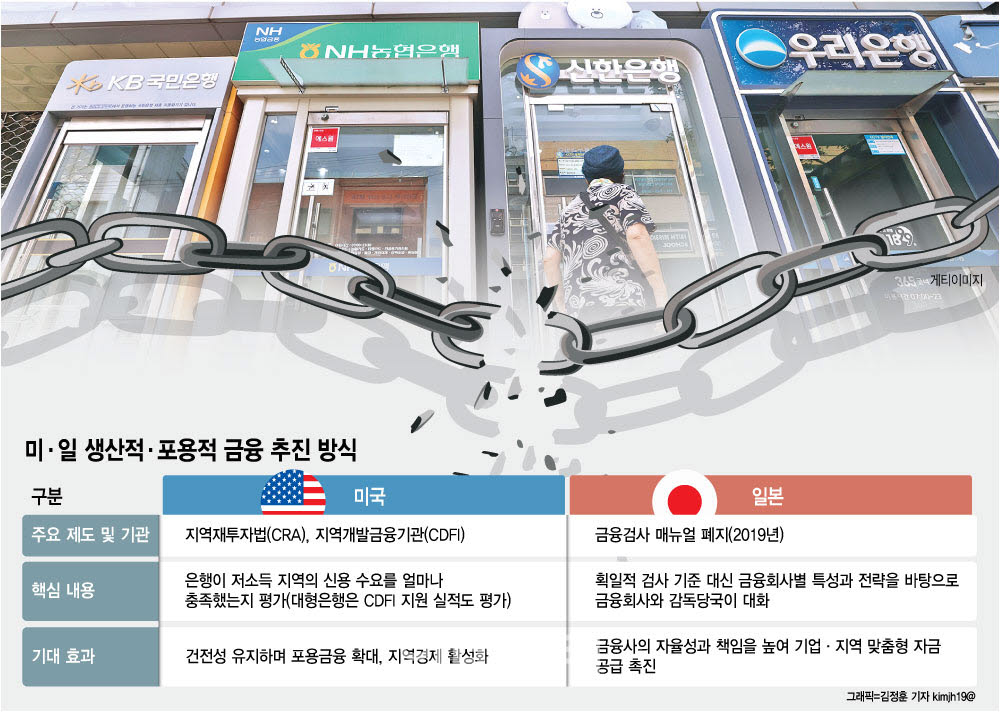
"혁신기업으로 돈줄기 바꾸려면…정부·은행·연기금 등이 손실 나눠야"
23 minutes ago
0
변호사·회계사도 자금세탁방지 의무 부과… FATF 제5차 평가 대비
1 hour ago
0
[마켓인]뚜껑 열어보니 '속 빈 강정'…산업·금융 전방위 신용위험 경고(종합)
2 hours ago
0
홍콩ELS 제재 최종안 일주일 앞으로...향방은
2 hours ago
0
[마켓인]사상 최대 실적·외형 성장 이면엔…금융권 덮친 신용 불확실성
2 hours ago
0
[단독] 저축은행 부실사태 16년 만에 끝내나 했더니…국회, 특별계정 연장 ‘제동’
2 hours ago
2
Popular
[TODAY엔비디아]다음주 실적 발표 앞둔 기대감…UBS "예상치 상회"
4 weeks ago
87
'상습 프로포폴' 유아인, 3년 만 스크린 복귀…대본 리딩 포착
4 weeks ago
78
[美특징주]월마트, 동일매장 매출 성장 둔화에 주가 10% 급락
3 weeks ago
67
[속보] 네팔 홍수로 고립됐던 한국인 10명 중 9명 안전지역 이송
2 weeks ago
53

“돌발적으로 저질렀다”…제자 물통에 소변 넣은 교사, 日 교육계 ‘발칵’
3 weeks ago
53

‘마약 파문’ 유아인 3년여만에 복귀…‘파묘’ 장재현 감독 신작 주연 맡아
4 weeks ago
53
한로로, 코르티스 ‘조롱 가사’ 논란 직접 등판…“좋은 뜻으로 받아들여”
3 weeks ago
51
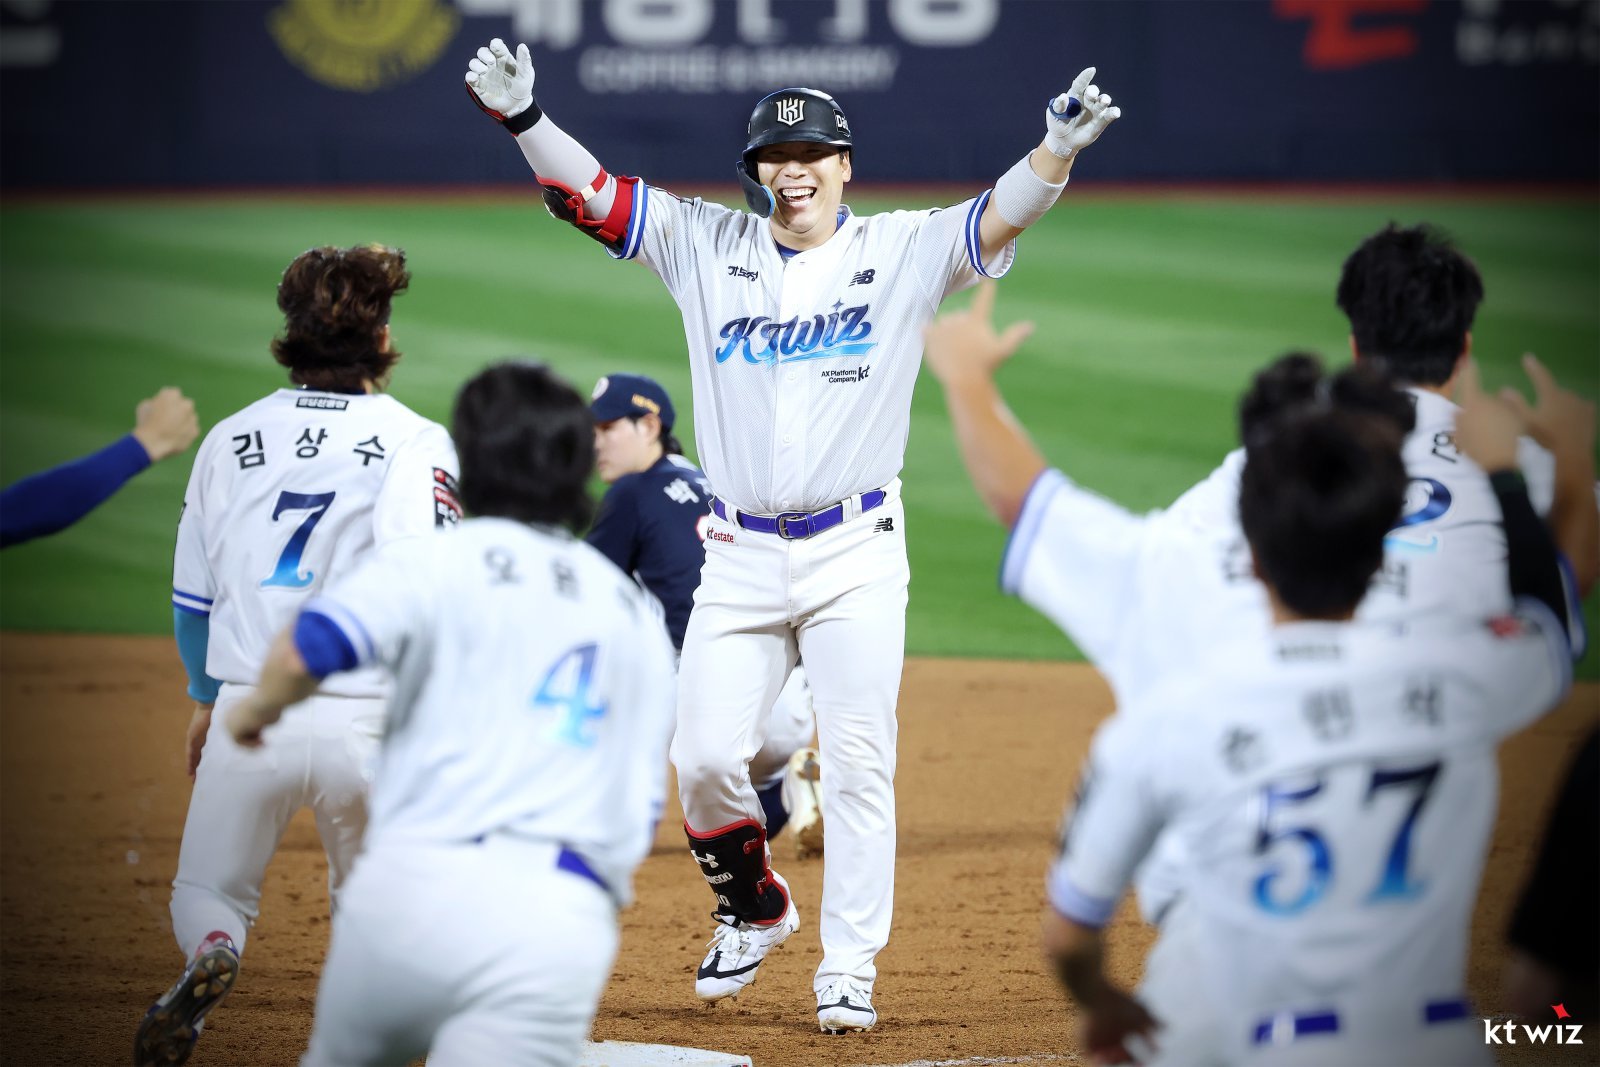
베테랑 김현수 끝내기안타…KT 선두 지켰다, 4년차 김정운은 데뷔 첫 승 감격 [SD 수원 스타]
2 weeks ago
49

Qwen 3.8-Flash-Next(125B a6B), 2026년 8월 26일 공개 예정
3 weeks ago
49

네팔 홍수 버티고 명소된 ‘기적의 초록집’…집주인이 밝힌 비밀은
1 week ago
48
 English (US) ·
© Clint's Theme Park 2026. All rights are reserved
